
Zertifikate waren früher eine jährliche Pflichtaufgabe: eins kaufen, installieren, eine Kalendererinnerung setzen und hoffen, dass die Person mit der Erinnerung nächstes Jahr noch da ist. Dieses Modell ist vorbei. Öffentliche TLS-Zertifikate dürfen inzwischen höchstens 200 Tage gelten, ab März 2027 nur noch 100 und ab März 2029 nur noch 47 Tage. Let’s Encrypt bietet schon Zertifikate mit sechs Tagen Laufzeit an und senkt seine Standardlaufzeit im Februar 2027 von 90 auf 64 Tage. Öffentliche Zertifikate taugen nicht mehr als Clientzertifikate, und Post-Quanten-Zertifikate zeichnen sich ab. Dieser Artikel beschreibt, wie Zertifikats-Lebenszyklusmanagement nach dem Stand der Technik Ende 2026 aussieht: vollautomatische Ausstellung und Erneuerung, jedes Mal ein neuer Schlüssel, Auslieferung, bevor etwas abläuft, eine Überwachung, die bemerkt, was die Automatisierung verpasst, und eine Architektur, die CA oder Algorithmus ohne Großprojekt wechseln kann. Er baut auf den Grundlagen in Zertifikatsmanagement einfach erklärt auf und geht in die Tiefe, die zählt, wenn du Hunderte oder Tausende Zertifikate betreibst.
Was sich 2025 und 2026 geändert hat
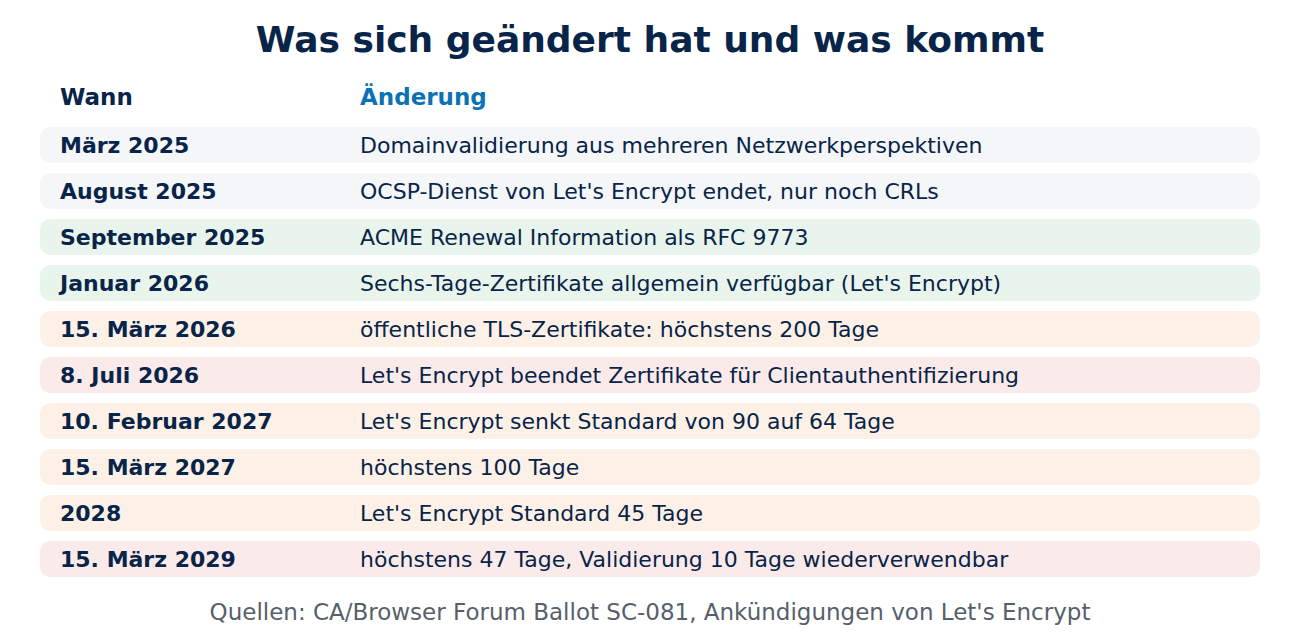
Die Regeln für öffentliche Zertifikate haben sich in diesen zwei Jahren stärker verändert als im Jahrzehnt davor. Die Meilensteine, die ein modernes Setup prägen:
- Kürzere Laufzeiten, per Abstimmung festgelegt: Im April 2025 beschloss das CA/Browser Forum den Ballot SC-081. Er senkte die Höchstlaufzeit öffentlicher TLS-Zertifikate am 15. März 2026 von 398 auf 200 Tage, am 15. März 2027 auf 100 Tage und am 15. März 2029 auf 47 Tage. Die Zeit, in der eine CA eine Domainvalidierung wiederverwenden darf, schrumpft im Gleichschritt, 2029 auf 10 Tage; siehe Zertifikatslaufzeit 47 Tage.
- Validierung von mehreren Orten: Seit März 2025 müssen öffentliche CAs Domainkontrolle und CAA-Einträge aus mehreren Netzwerkperspektiven bestätigen (Multi-Perspective Issuance Corroboration), wodurch das Kapern eines einzelnen Netzpfads nutzlos wird.
- Erneuerungshinweise von der CA: ACME Renewal Information (ARI) erschien im September 2025 als RFC 9773. Die CA sagt jedem Client, wann er erneuern soll, und kann diesen Zeitpunkt vor einem Massenwiderruf vorziehen.
- Wählbare Laufzeit: Bei Let’s Encrypt wählen Clients ein Profil. Zertifikate mit sechs Tagen (160 Stunden) sind seit Januar 2026 allgemein verfügbar, das 45-Tage-Profil „tlsserver“ folgte im Mai 2026, und die Standardlaufzeit sinkt am 10. Februar 2027 von 90 auf 64 Tage und 2028 auf 45 Tage.
- Das Ende von OCSP bei Let’s Encrypt: Der OCSP-Dienst wurde im August 2025 abgeschaltet; Sperrungen werden über CRLs veröffentlicht, die Browser in komprimierter Form verteilen; siehe Zertifikatssperrung mit CRL und OCSP.
- Zertifikate nur noch für Server: Chromes Root-Programm stellt öffentliche TLS-Hierarchien auf reine Serverauthentifizierung um. Let’s Encrypt stellte 2026 keine Zertifikate mit dem Zweck Clientauthentifizierung mehr aus und beendete sein Übergangsprofil „tlsclient“ am 8. Juli 2026. Clientzertifikate gehören jetzt in private PKIs; siehe Mutual TLS und Clientzertifikate.
- Dauerhafte DNS-Validierung: Ballot SC-088 (Oktober 2025) erlaubt einen DNS-Eintrag, der das ACME-Konto einmal nennt, statt für jede Validierung einen neuen TXT-Eintrag. Die IETF-Spezifikation dns-persist-01 war noch ein Entwurf, und die Unterstützung durch CAs begann gerade erst.
- Vorarbeiten für Post-Quanten: RFC 9881 (Oktober 2025) definiert ML-DSA-Signaturen in X.509-Zertifikaten, und Chrome und Cloudflare testeten 2026 Merkle Tree Certificates als wahrscheinlichen Weg, Post-Quanten-Signaturen ohne riesige Handshakes ins Web zu bringen; siehe Post-Quanten-Zertifikate.
Was „Stand der Technik“ bedeutet
Ein modernes Setup ist kein Produkt. Es ist eine Reihe von Eigenschaften, die ein ausgereiftes Setup hat, egal mit welchen Werkzeugen:
1. Kein Mensch im Erneuerungspfad: Jedes Zertifikat wird von Software beantragt, validiert, installiert und aktiviert. Menschen legen Richtlinien fest und kümmern sich um Ausnahmen.
2. Standardmäßig kurzlebig: die kürzeste Laufzeit, die das System verkraftet, weil eine kurze Laufzeit den Schaden eines gestohlenen Schlüssels begrenzt und Sperrungen unwichtiger macht.
3. Jedes Mal ein neuer Schlüssel: Erneuern heißt neues Schlüsselpaar, erzeugt dort, wo es gebraucht wird, idealerweise in Hardware, die es nicht exportieren kann.
4. Erneuerung nach den Hinweisen der CA: Clients folgen ARI-Fenstern statt festen Terminen, damit die CA die Last verteilen und Erneuerungen im Notfall vorziehen kann.
5. Auslieferung vor dem Bedarf: Das neue Zertifikat ist eingespielt, geprüft und aktiv, lange bevor das alte abläuft, auch auf Geräten, die tagelang offline sind.
6. Vollständiges Inventar und unabhängige Überwachung: Du kennst jedes Zertifikat, seine Verantwortlichen und sein Ablaufdatum, und ein getrenntes System prüft, was tatsächlich ausgeliefert wird.
7. Krypto-Agilität: CA, Schlüsseltyp oder Signaturalgorithmus zu wechseln ist eine Konfigurationsänderung, kein Migrationsprojekt; siehe Krypto-Agilität und Kryptoinventar.
Der Lebenszyklus Schritt für Schritt
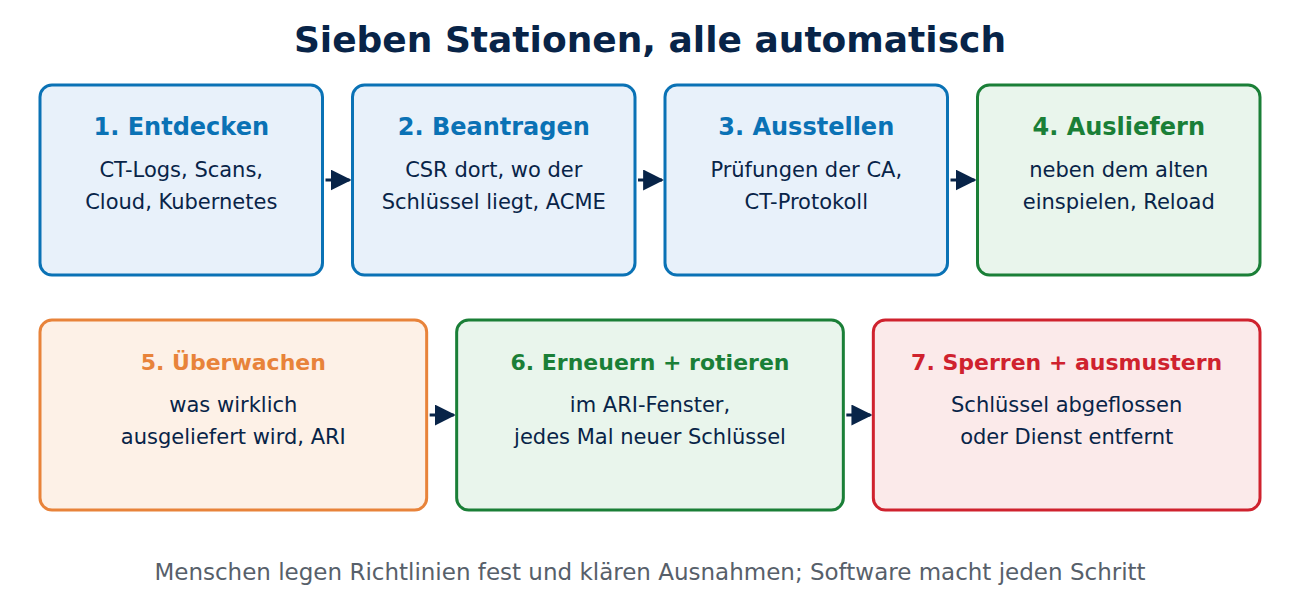
Jedes Zertifikat durchläuft dieselben Stationen. In einem modernen Setup ist jede davon automatisch und überwachbar.
### 1. Entdecken
Was du nicht kennst, kannst du nicht verwalten. Die Erkennung verbindet mehrere Quellen: die Zertifikate, die deine CAs ausgestellt haben, Certificate-Transparency-Logs für deine Domains (jedes öffentliche Zertifikat wird protokolliert; siehe Certificate Transparency), Netzwerkscans deiner Adressbereiche und Ports, Inventare der Cloud-Anbieter (Load Balancer, CDNs, API-Gateways), Kubernetes-Secrets, Windows-Zertifikatsspeicher und die Konfiguration von Appliances. Das Ergebnis ist ein Inventar mit einer verantwortlichen Stelle für jedes Zertifikat. Zertifikate ohne Verantwortliche sind die, die unbemerkt ablaufen.
### 2. Beantragen und validieren
Der Antrag entsteht dort, wo der Schlüssel liegt. Für öffentliche Zertifikate ist ACME (RFC 8555) der Standard: Der Client beweist mit einer HTTP-, DNS- oder TLS-ALPN-Challenge die Kontrolle über den Namen, und die CA stellt aus; siehe Zertifikate mit ACME und Let’s Encrypt und ACME im Detail. In diesem Schritt greift die Richtlinie: erlaubte Namen, Schlüsseltypen, Laufzeiten und welche CA für welche Domain ausstellen darf, abgesichert durch CAA-Einträge im DNS; siehe CAA, DNSSEC und DANE.
### 3. Ausstellen
Die CA signiert das Zertifikat und trägt es ins Log ein. Bei öffentlichen CAs gehören die Prüfungen aus mehreren Perspektiven und die CT-Protokollierung dazu. Bei privaten CAs ist der Stand der Technik eine ausstellende CA mit Schlüssel im HSM, eine Offline-Root und dieselben Automatisierungsprotokolle wie in der öffentlichen Welt; siehe eigene CA und private PKI und HSM und TPM.
### 4. Ausliefern und einspielen
Zertifikat und Kette erreichen jeden Ort, der sie braucht: Webserver, Load Balancer, CDNs, Container, Geräte. Moderne Setups spielen das neue Zertifikat neben dem alten ein, prüfen es und schalten erst dann um, mit einem Reload statt eines Neustarts.
### 5. Überwachen
Eine getrennte Prüfung schaut, was jeder Endpunkt tatsächlich ausliefert: Ablauf, Kette, Name, Schlüsseltyp und ob die CA eine vorgezogene Erneuerung empfiehlt.
### 6. Erneuern und rotieren
Die Erneuerung startet automatisch zu dem Zeitpunkt, den die CA vorschlägt, oder nach etwa zwei Dritteln der Laufzeit, mit neuem Schlüssel. Fehler lösen lange vor der Frist einen Alarm aus.
### 7. Sperren und ausmustern
Wenn ein Schlüssel abfließt oder ein Dienst stillgelegt wird, wird das Zertifikat gesperrt und aus dem Inventar entfernt. Mit kurzen Laufzeiten ist die Sperrung weniger kritisch, aber der Ablauf muss für die Fälle funktionieren, in denen Tage zählen.
Die Referenzarchitektur
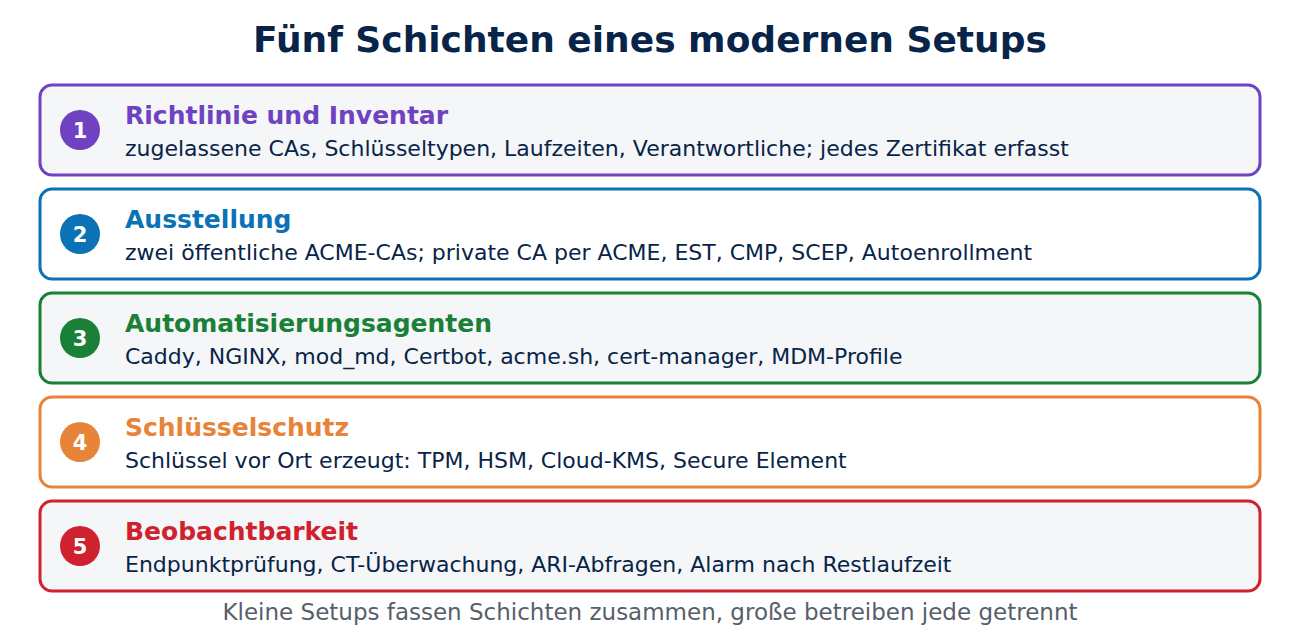
Ein Setup nach dem Stand der Technik hat fünf Schichten. Kleine Organisationen fassen manche in einem Werkzeug zusammen, große betreiben jede getrennt.
### Richtlinie und Inventar
Eine Stelle legt die Regeln fest und hält das Inventar: welche CAs zugelassen sind, welche Schlüsseltypen und Laufzeiten erlaubt sind, wem welche Namen gehören und wie viele Tage vor Ablauf ein Alarm kommt. Kommerzielle Plattformen für Zertifikats-Lebenszyklusmanagement leisten das, ebenso Inventarskripte, die eine Datenbank füllen. Entscheidend ist, dass die Ausstellungswerkzeuge die Richtlinie lesen und jedes ausgestellte Zertifikat automatisch im Inventar landet.
### Ausstellung
- Öffentliche Zertifikate kommen von mindestens zwei ACME-CAs. Hat eine einen Ausfall oder muss massenhaft sperren, wechseln die Clients ohne neuen Code zur anderen.
- Private Zertifikate kommen von deiner eigenen CA über das Protokoll, das der jeweilige Client spricht: ACME für Server und Workloads, EST oder CMP für Geräte und Industrieanlagen, SCEP für per MDM verwaltete Smartphones und Laptops und Windows-Autoenrollment im Active Directory; siehe SCEP, EST und CMP.
- Workloads in Kubernetes und Service Meshes bekommen Identitäten, die Stunden statt Monate gelten, von cert-manager oder einer SPIFFE-Implementierung; siehe Workload-Identität mit cert-manager und SPIFFE.
### Automatisierungsagenten
Etwas auf oder nahe jedem Endpunkt beantragt und installiert Zertifikate. Moderne Webserver erledigen das selbst: Caddy hatte ACME schon immer eingebaut, Apache hat mod_md, und NGINX bekam 2025 ein natives ACME-Modul. Anderswo läuft ein ACME-Client wie Certbot, acme.sh oder win-acme nach Zeitplan; siehe ACME-Clients im Vergleich. In Kubernetes beobachtet cert-manager Certificate-Ressourcen und hält die Secrets frisch. Auf verwalteten Geräten übernimmt das MDM-Profil SCEP oder ACME; siehe Zertifikate per MDM.
### Schlüsselschutz
Schlüssel entstehen auf dem System, das sie nutzt, und verlassen, wo es darauf ankommt, nie die Hardware: TPMs in Servern und Laptops, HSMs oder Cloud-KMS für CAs und wertvolle Dienste, Secure Elements in Smartphones; siehe Schlüsselverwaltung mit KMS. Die Automatisierung bekommt immer nur Zertifikatsanträge und öffentliche Zertifikate zu sehen.
### Beobachtbarkeit
Unabhängig von der Automatisierung prüft ein Monitor jeden Endpunkt, beobachtet CT-Logs auf unerwartete Zertifikate für deine Namen und fragt für jedes Zertifikat ARI ab. Seine Alarme sind als Anteil der Laufzeit formuliert (etwa „weniger als ein Drittel der Laufzeit übrig“), nicht als feste Zahl von Tagen, damit sie bei sinkenden Laufzeiten sinnvoll bleiben.
Richtig erneuern
### Nach der Uhr der CA erneuern: ARI
Mit ARI fragt der Client die CA für jedes Zertifikat nach einem empfohlenen Erneuerungsfenster und erneuert zu einem zufälligen Zeitpunkt darin. Wir haben den ARI-Endpunkt von Let’s Encrypt für die Zertifikate unserer drei Blogs abgefragt:
www.techcrates.com: Aussteller YE1 (Let's Encrypt), Laufzeit 90 Tage, noch 49 Tage
  ARI-Fenster 2026-12-02 21:48 .. 2026-12-04 16:59 UTC
  Fensterbeginn = Tag 59,1 von 90 (66 %)
www.techuni.de:            Fensterbeginn an Tag 59,1 von 90 (66 %)
www.studentlifeonline.org: Fensterbeginn an Tag 59,1 von 90 (66 %)
Die CA empfiehlt die Erneuerung nach zwei Dritteln der Laufzeit, mit einem Fenster von etwa zwei Tagen, damit nicht alle Clients der Welt gleichzeitig kommen. Müsste die CA diese Zertifikate vorzeitig sperren, würde sie das Fenster in die Vergangenheit legen, und jeder ARI-fähige Client würde bei der nächsten Abfrage erneuern, vor der Sperrung. Genau dieses Szenario tat im Juli 2024 weh, als DigiCert wegen eines Validierungsfehlers mehr als 83.000 Zertifikate binnen 24 Stunden sperren musste und viele Kunden keine Automatisierung bereit hatten.
Unser eigener Server nutzt übrigens Certbot 2.9.0 aus der Distribution, der älter ist als die ARI-Unterstützung (ab Certbot 4.1.0) und 30 Tage vor Ablauf erneuert. Bei 90-Tage-Zertifikaten landet das an Tag 60, nah am ARI-Fenster, aber auf ein Signal zur vorgezogenen Erneuerung würde er nicht reagieren. Das Update des Clients steht auf unserer eigenen Liste.
### Nach zwei Dritteln erneuern, mit Puffer für Fehler
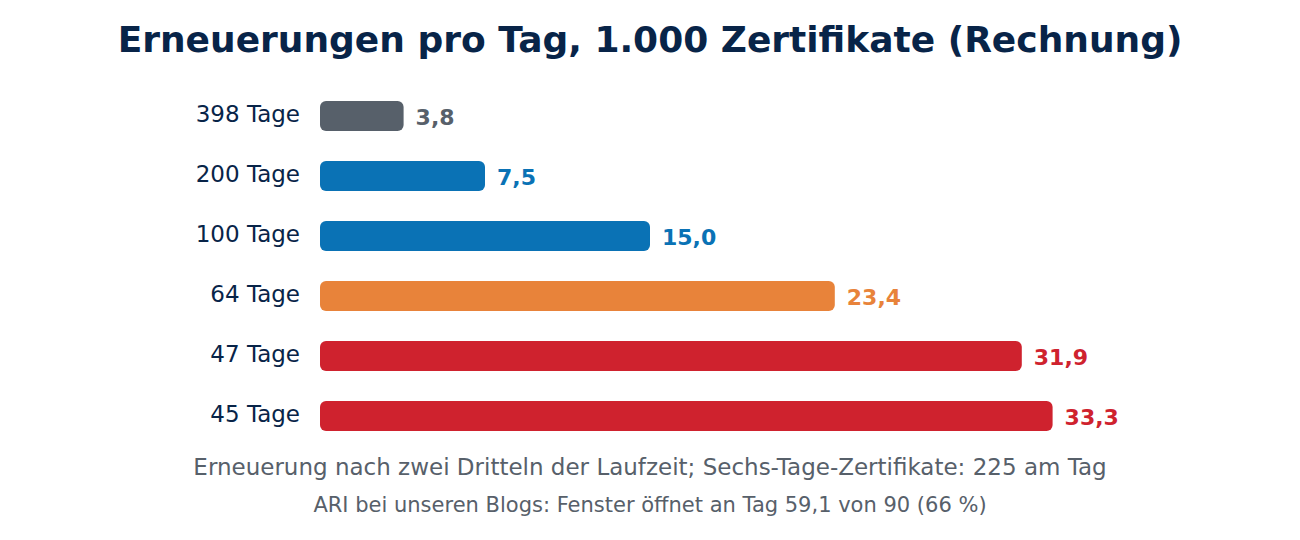
Ohne ARI gilt als Faustregel: erneuern, wenn zwei Drittel der Laufzeit vorbei sind. Dann bleibt ein Drittel der Laufzeit, um eine gescheiterte Erneuerung zu bemerken und zu beheben. Fest eingetragene Werte sind die klassische Falle: Ein Skript, das „alle 60 Tage“ erneuert, funktioniert mit 90-Tage-Zertifikaten und scheitert mit 64-Tage-Zertifikaten lautlos. Let’s Encrypt bittet ausdrücklich darum, Cronjobs und Betriebsanleitungen nach Zahlen wie 60, 80 oder 83 zu durchsuchen. Unsere Rechnung zeigt, wie der Aufwand mit sinkenden Laufzeiten wächst:
Laufzeit                           erneuern an Tag   pro Jahr   bei 1.000 Zertifikaten
398 Tage (bis März 2026)                 265,3          1,4      1.376 im Jahr  (3,8 am Tag)
200 Tage (seit März 2026)                133,3          2,7      2.738 im Jahr  (7,5 am Tag)
100 Tage (ab März 2027)                   66,7          5,5      5.475 im Jahr (15,0 am Tag)
 64 Tage (Let's Encrypt, Feb. 2027)       42,7          8,6      8.555 im Jahr (23,4 am Tag)
 47 Tage (ab März 2029)                   31,3         11,6     11.649 im Jahr (31,9 am Tag)
 45 Tage (Let's Encrypt, 2028)            30,0         12,2     12.167 im Jahr (33,3 am Tag)
  6 Tage (160 Stunden)                     4,4         82,1     82.125 im Jahr  (225 am Tag)
Eine Organisation mit 1.000 Zertifikaten kommt von etwa vier Erneuerungen am Tag auf mehr als dreißig. Für Software ist das trivial, für Menschen mit Tickets und Tabellen unmöglich.
### Fehler laut und früh melden
- Mit wachsenden Abständen wiederholen und nach einigen Fehlversuchen alarmieren, nicht erst kurz vor dem Ablauf.
- Gegen Staging testen: Die Staging-Umgebung von Let’s Encrypt stellte ab Oktober 2026 64-Tage-Zertifikate aus, sodass sich Clients vor der Umstellung im Produktivbetrieb testen ließen.
- Rate Limits beachten: Erneuerungen derselben Namen sind von manchen Limits ausgenommen, aber ein defekter Client, der ständig neue Zertifikate anfordert, kann sich trotzdem aussperren; siehe Certbot-Anleitung.
- Eine zweite CA konfiguriert halten, damit ein Ausfall einer CA die Erneuerungen nicht tagelang blockiert.
Rechtzeitig und im Voraus ausliefern
Ein Zertifikat zu bekommen ist nur die halbe Arbeit. Das neue Zertifikat muss überall aktiv sein, bevor das alte abläuft, ohne Ausfall dazwischen.
### Überlappen statt hart umschalten
Das alte Zertifikat gilt bis zu seinem Ablauf, also gibt es immer eine Überlappung. Eine gute Auslieferung nutzt sie: neues Zertifikat und neuen Schlüssel neben den alten einspielen, prüfen (baut sich die Kette auf, passt der Name, passt der Schlüssel), dann atomar umschalten, etwa durch Umsetzen eines symbolischen Links oder Aktualisieren eines Secrets, und den Dienst sanft neu laden. Webserver wie NGINX und Apache laden Zertifikate neu, ohne Verbindungen abzubrechen; Ingress-Controller in Kubernetes übernehmen geänderte Secrets von selbst.
### An alles verteilen, was TLS terminiert
In echten Netzen liegt ein Zertifikat oft an mehreren Stellen: zwei Webserver, ein Load Balancer, ein CDN, eine Monitoring-Sonde. Stand der Technik ist eins von zwei Mustern. Entweder beantragt jede Stelle ihr eigenes Zertifikat (am einfachsten, und jede hat ihren eigenen Schlüssel), oder ein zentrales System holt das Zertifikat und verteilt es über JSON.">APIs in festgelegter Reihenfolge an jeden Endpunkt und prüft jeden. Dateien von Hand auf „den anderen Server“ zu kopieren ist die Stelle, an der Erneuerungen verloren gehen.
### Geräte, die nicht immer online sind
Ein Laptop im Urlaub, ein Sensor, der einmal am Tag aufwacht, oder eine Maschine im Fabriknetz kann nicht in letzter Minute erneuern. Ihre Zertifikate werden früh erneuert, typischerweise nach der Hälfte der Laufzeit, und das Gerät behält das alte Zertifikat, bis das neue geprüft ist. EST und CMP wurden dafür entworfen, mit einer erneuten Registrierung, die das vorhandene Zertifikat zur Authentisierung nutzt; siehe IoT-Geräteidentität mit IDevID und Matter. Sehr kurze Laufzeiten sind nur für Systeme sinnvoll, die immer verbunden sind.
### Uhren und Gültigkeitsfenster
Kurzlebige Zertifikate machen Uhrzeitfehler sichtbar. Ein Gerät, dessen Uhr ein paar Stunden nachgeht, lehnt ein Zertifikat ab, das „ab jetzt“ gilt. CAs datieren den Gültigkeitsbeginn deshalb leicht zurück, und moderne Setups halten Uhren synchron und alarmieren bei Abweichungen. Sechs-Tage-Zertifikate lassen wenig Spielraum für ein Gerät, das mit falscher Uhrzeit startet.
### Auch Vertrauensspeicher ändern sich
Roots und Zwischenzertifikate wechseln: Let’s Encrypt führte 2025 und 2026 seine Hierarchie „Generation Y“ ein, und unsere eigenen Zertifikate kommen schon von den Zwischenzertifikaten YE1 und YE2. Clients, die ein Zwischenzertifikat pinnen oder einen eigenen, veralteten Vertrauensspeicher mitbringen, scheitern bei so einem Wechsel. Clients nach dem Stand der Technik vertrauen Roots statt Zwischenzertifikaten, nehmen die Kette vom Server und aktualisieren ihren Vertrauensspeicher mit dem Betriebssystem.
Schlüssel: jedes Mal rotieren
Eine Erneuerung, die den alten Schlüssel behält, erneuert die Papiere, nicht die Sicherheit. Ist der Schlüssel abgeflossen, hat der Angreifer auch nach der Erneuerung ein gültiges Zertifikat. Der moderne Standard ist ein neues Schlüsselpaar mit jedem Zertifikat. Certbot erzeugt standardmäßig einen neuen Schlüssel, und cert-manager hat in Version 1.18 (2025) seine Standard-Rotationsrichtlinie auf „Always“ geändert, sodass eine Neuausstellung jetzt auch einen neuen privaten Schlüssel bedeutet.
Wo Schlüssel besonders wertvoll sind, entstehen sie in Hardware und verlassen sie nie: TPM im Server, Cloud-KMS oder HSM für eine CA, das Secure Element eines Smartphones. ACME, EST und CMP funktionieren alle mit Schlüsseln, die in der Hardware bleiben, weil der Client immer nur einen Zertifikatsantrag schickt.
Private PKI: dieselbe Automatisierung im eigenen Netz
Die meisten Zertifikate in einem Unternehmen sind gar nicht öffentlich: interne Webanwendungen, VPN-Gateways, WLAN mit 802.1X, Geräteidentitäten, mTLS zwischen Diensten. Die neuen Regeln für öffentliche Zertifikate gelten für sie nicht, die gleichen Praktiken aber schon.
- ACME intern: Private CAs wie step-ca, EJBCA oder die PKI-Engines von Vault und OpenBao sprechen ACME, sodass dieselben Clients innen und außen funktionieren.
- Geräte und Maschinen: EST und Lightweight CMP (RFC 9483) passen zu Routern, Industriesteuerungen und IoT-Geräten, oft gestartet mit einem Herstellerzertifikat, das beweist, welches Gerät fragt.
- Verwaltete Endgeräte: Intune und Apples MDM liefern Zertifikate über SCEP oder ACME, wobei Apples Managed Device Attestation beweist, dass der Schlüssel in der sicheren Hardware des Geräts liegt.
- Windows: Autoenrollment aus AD CS bleibt das Arbeitspferd, gesteuert über Vorlagen; siehe Windows-Autoenrollment und AD-CS-Vorlagen.
- Clientzertifikate: Da öffentliche CAs keine Zertifikate mit Clientauthentifizierung mehr ausstellen, brauchen mTLS-Clients eine private CA. Das ist gut so: Die private CA lässt sich mit Name Constraints einschränken, und niemand außerhalb deiner Organisation bekommt ein Zertifikat von ihr.
- Laufzeiten: Private CAs können kürzer gehen als öffentliche, wo jeder Client automatisch erneuert, etwa Tage für Workloads und Wochen für Server, und länger nur dort, wo ein Gerät nicht oft erneuern kann.
Sperrung in einer kurzlebigen Welt
Die Sperrung war immer der Schwachpunkt der PKI. Online-Abfragen (OCSP) verraten Surfdaten und scheitern offen, wenn der Responder nicht erreichbar ist. Der aktuelle Ansatz:
- CRLs, die öffentliche CAs veröffentlichen müssen, von den Browserherstellern gesammelt und kompakt ausgeliefert: Chrome nutzt CRLSets für wichtige Sperrungen, und Firefox schaltete 2025 ab Version 137 für Desktop-Nutzer CRLite ein, das alle Sperrungen in wenigen Megabyte abdeckt.
- Kurze Laufzeiten als eigentliche Lösung: Ein Sechs-Tage-Zertifikat, das abfließt, ist binnen Tagen wertlos, ob jemand die Sperrung prüft oder nicht.
- Bereit für Massensperrungen: Ein Vorfall bei einer CA kann bedeuten, dass Tausende Zertifikate binnen 24 Stunden oder fünf Tagen gesperrt werden, je nach Grund. ARI plus Automatisierung macht daraus statt einer Krise eine Routine-Erneuerung.
- Ein Ablaufplan für kompromittierte Schlüssel: wer sperrt, wie der neue Schlüssel eingespielt wird, welche Geheimnisse zusätzlich wechseln müssen. Übe ihn, bevor du ihn brauchst.
Überwachung und Inventar, die mithalten
Automatisierung scheitert leise: Ein DNS-API-Token läuft ab, eine Firewallregel blockiert die HTTP-Challenge, ein Container wird ohne sein Secret neu gebaut. Eine unabhängige Überwachung fängt das ab.
- Endpunktprüfungen: Jeden TLS-Endpunkt regelmäßig auf Ablauf, Kette, Name und Schlüsseltyp prüfen und alarmieren, wenn weniger als ein Drittel der Laufzeit übrig ist, plus ein harter Alarm wenige Tage vor Ablauf.
- CT-Überwachung: Eine Certificate-Transparency-Überwachung für deine Domains abonnieren, damit ein Zertifikat, das du nicht beantragt hast, von welcher CA auch immer, einen Alarm auslöst.
- ARI-Abfragen: Für jedes Zertifikat das Erneuerungsfenster der CA abfragen; ein Fenster in der Vergangenheit heißt: jetzt erneuern.
- Zuständigkeiten: Jeder Alarm geht an das verantwortliche Team, nicht an ein Sammelpostfach.
- Kryptoinventar: Auch Schlüsseltypen, Schlüssellängen und Signaturalgorithmen erfassen, die Grundlage für die Post-Quanten-Migration; das wird oft Cryptographic Bill of Materials genannt.
Krypto-Agilität und Post-Quanten
Der nächste große Wechsel ist der zur Post-Quanten-Kryptografie. Der Schlüsselaustausch ist schon umgestellt: Browser und Server handeln standardmäßig einen hybriden ML-KEM-Schlüsselaustausch aus und schützen den Verkehr gegen spätere Entschlüsselung. Bei Zertifikaten ist es schwieriger, weil Post-Quanten-Signaturen groß sind. RFC 9881 definiert ML-DSA für X.509, und private PKIs können es heute testen. Für das öffentliche Web hat Chrome erklärt, vorerst keine klassischen X.509-Zertifikate mit Post-Quanten-Signaturen in seinen Root Store aufnehmen zu wollen, und erprobt stattdessen Merkle Tree Certificates; Cloudflares Experiment mit Chrome lieferte sie 2026 an echten Verkehr aus, und ein eigenes quantenresistentes Root-Programm ist ab 2027 geplant.
Für ein Lebenszyklus-Setup heißt das: Sorge dafür, dass deine Werkzeuge neue Schlüsseltypen und Zertifikatsformate verarbeiten, halte das Inventar der Algorithmen aktuell und vermeide fest verdrahtete Annahmen wie „Zertifikate sind RSA-2048“ oder „Ketten haben drei Zertifikate“. Ein Setup, das schon alles alle paar Wochen automatisch erneuert, kann den Algorithmus mit der nächsten Erneuerung wechseln.
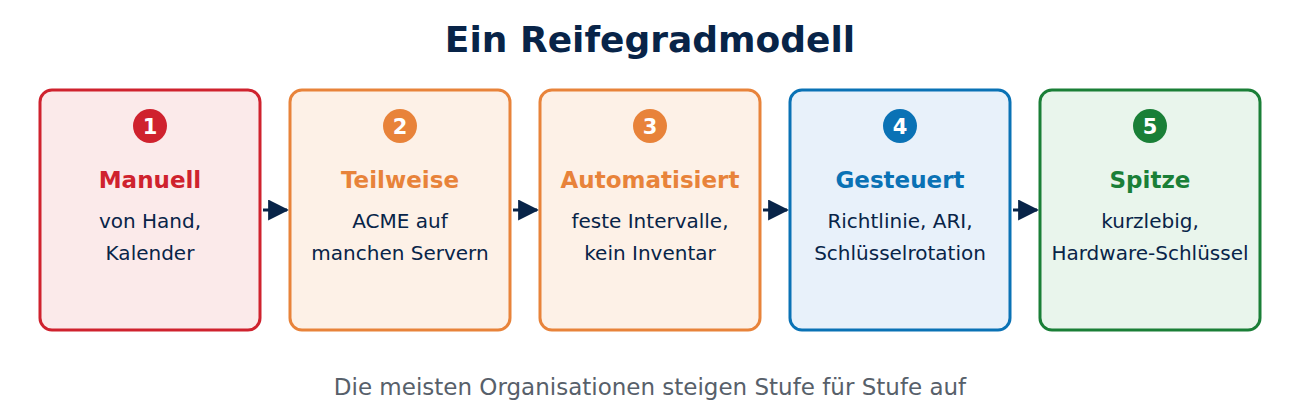
Ein Reifegradmodell
Wo steht dein Setup? Die Stufen beschreiben den üblichen Weg.
1. Manuell: Zertifikate von Hand gekauft und installiert, Ablauf im Kalender. Ausfälle sind eine Frage der Zeit.
2. Teilweise automatisiert: ACME auf manchen Webservern, der Rest manuell. Das Inventar ist eine Tabelle.
3. Automatisierte Ausstellung: Jedes Zertifikat erneuert sich automatisch, aber mit festen Intervallen, ohne zentrales Inventar und mit Überwachung nur nach Ablaufdatum.
4. Gesteuert: zentrale Richtlinie und Inventar, ARI-fähige Clients, eine zweite CA, unabhängige Überwachung, neue Schlüssel bei jeder Erneuerung, private PKI mit derselben Automatisierung.
5. Stand der Technik: kurze Laufzeiten überall, wo sie tragbar sind, Schlüssel in Hardware, Auslieferung vor der Aktivierung geprüft, Übungen für Massensperrungen, CT-Überwachung, ein Kryptoinventar und die Fähigkeit, CA oder Algorithmus ohne Projekt zu wechseln.
Eine Checkliste für die nächsten zwölf Monate
- Jedes Zertifikat finden: CT-Logs, Scans, Cloud-Inventare, Kubernetes, Windows-Speicher.
- Jedem Zertifikat eine verantwortliche Stelle und einen Alarmweg geben.
- Feste Erneuerungsintervalle durch ARI oder „zwei Drittel der Laufzeit“ ersetzen.
- Deine Clients in Staging gegen 64- und 45-Tage-Zertifikate testen.
- Clientzertifikate (mTLS) auf eine private CA umziehen.
- Schlüsselrotation bei jeder Erneuerung einschalten.
- Eine zweite ACME-CA konfigurieren und den Wechsel testen.
- Endpunkte unabhängig von der Automatisierung überwachen, mit Alarmen nach verbleibender Laufzeit.
- Einen Ablaufplan für Massensperrung und kompromittierte Schlüssel schreiben und üben.
- Algorithmen und Schlüssellängen erfassen, als Anfang deines Post-Quanten-Plans.
Häufige Fragen
Müssen interne Zertifikate auch die 47-Tage-Regel einhalten? Nein. Die Regeln des CA/Browser Forums binden öffentlich vertrauenswürdige CAs. Private CAs legen ihre Laufzeiten selbst fest, aber dieselbe Automatisierung ist die beste Praxis, und viele Organisationen wählen auch intern kurze Laufzeiten.
Ist ACME nur für Let’s Encrypt? Nein. ACME ist ein IETF-Standard, den viele öffentliche CAs nutzen, auch kommerzielle mit External Account Binding, sowie private CAs wie step-ca, EJBCA und die PKI-Engines von Vault und OpenBao.
Soll ich Sechs-Tage-Zertifikate nutzen? Nur dort, wo die Erneuerung vollautomatisch läuft und das System immer online ist. Sie machen Sperrungen weitgehend überflüssig, lassen aber wenig Zeit, eine gescheiterte Erneuerung zu beheben. Für die meisten Server sind heute 45 oder 64 Tage mit ARI ein guter Kompromiss.
Was ist der Unterschied zwischen Erneuerung und Rotation? Erneuerung bringt ein neues Zertifikat, Rotation ersetzt das Schlüsselpaar. Der Stand der Technik macht jedes Mal beides.
Brauche ich eine kommerzielle Plattform für Lebenszyklusmanagement? Nicht unbedingt. Kleine Setups kommen mit ACME-Clients, cert-manager, einem Monitoring-Werkzeug und einem einfachen Inventar gut aus. Plattformen lohnen sich, wenn viele Teams, CAs und Zertifikatsarten zentrale Richtlinien und Berichte brauchen.
Was mache ich mit Appliances, auf denen kein ACME-Client läuft? Ein zentrales System holt das Zertifikat und spielt es über die API der Appliance ein, oder ein vorgeschalteter Reverse Proxy übernimmt TLS. Frag bei Vertragsverlängerungen nach ACME-Unterstützung.
Fazit
Zertifikats-Lebenszyklusmanagement nach dem Stand der Technik heißt Ende 2026: Kein Mensch sitzt im Erneuerungspfad. Zertifikate werden von Software entdeckt, beantragt, validiert, ausgestellt, ausgeliefert und erneuert, jedes Mal mit neuem Schlüssel, nach dem ARI-Fenster der CA und geprüft von einer unabhängigen Überwachung. Unsere eigenen Zertifikate zeigten das Muster: 90-Tage-Zertifikate von Let’s Encrypt, deren ARI-Fenster nach zwei Dritteln der Laufzeit beginnt. Wenn die Laufzeiten 2027 auf 100 und 2029 auf 47 Tage fallen, wächst die Arbeit von wenigen Erneuerungen am Tag auf Dutzende pro tausend Zertifikate, was nur Automatisierung auffangen kann. Private PKIs, Clientzertifikate und der kommende Post-Quanten-Wechsel profitieren von derselben Grundlage. Mehr in der Übersicht Verschlüsselung und IT-Sicherheit.
Quellen und weiterführende Links
- Ballot SC081v3: Introduce Schedule of Reducing Validity and Data Reuse Periods (CA/Browser Forum, englisch)
- RFC 9773: ACME Renewal Information (ARI) Extension (RFC Editor, englisch)
- RFC 8555: Automatic Certificate Management Environment (ACME) (RFC Editor, englisch)
- Decreasing Certificate Lifetimes to 45 Days (Let’s Encrypt, englisch)
- Profiles (Let’s Encrypt, englisch)
- Ballot SC-088v3: DNS TXT Record with Persistent Value DCV Method (CA/Browser Forum, englisch)
- CRLite: Fast, private, and comprehensive certificate revocation checking in Firefox (Mozilla Hacks, englisch)
- Release 1.18 (cert-manager, englisch)
- RFC 9881: Algorithm Identifiers for ML-DSA (RFC Editor, englisch)
- Web-Verschlüsselung: DigiCert muss wegen eines Bugs TLS-Zertifikate widerrufen (heise online)






Neueste Kommentare