
Der Absender einer E-Mail lässt sich so leicht fälschen wie der Absender auf einem Briefumschlag. Phishing-Mails im Namen von Banken und Paketdiensten nutzen das seit Jahrzehnten aus. Drei Einträge im DNS schaffen Abhilfe: SPF legt fest, welche Server für eine Domain senden dürfen, DKIM signiert jede Mail, und DMARC sagt dem Empfänger, was bei einem Fehlschlag passieren soll. Dazu kommt BIMI, das mit einem besonderen Zertifikat das Firmenlogo neben der Mail anzeigt. Dieser Artikel erklärt alle vier mit echten Einträgen von Gmail und PayPal und nennt die Regeln, die Google, Yahoo und Microsoft seit 2024 und 2025 verlangen.
Das Problem: Absender sind frei wählbar
Das Mail-Protokoll SMTP prüft den Absender nicht; siehe Wie funktioniert E-Mail?. Es gibt sogar zwei Absender: den technischen im Umschlag (Envelope From, Return-Path) und den sichtbaren im Kopf der Mail (Header From). Angreifer setzen den sichtbaren Absender einfach auf bank.de. Spamfilter erkennen vieles an Inhalten und Sperrlisten; siehe Wie funktioniert ein Spamfilter?. Sicher beweisen lässt sich die Herkunft aber nur, wenn der Inhaber der Domain selbst angibt, wer für ihn senden darf.
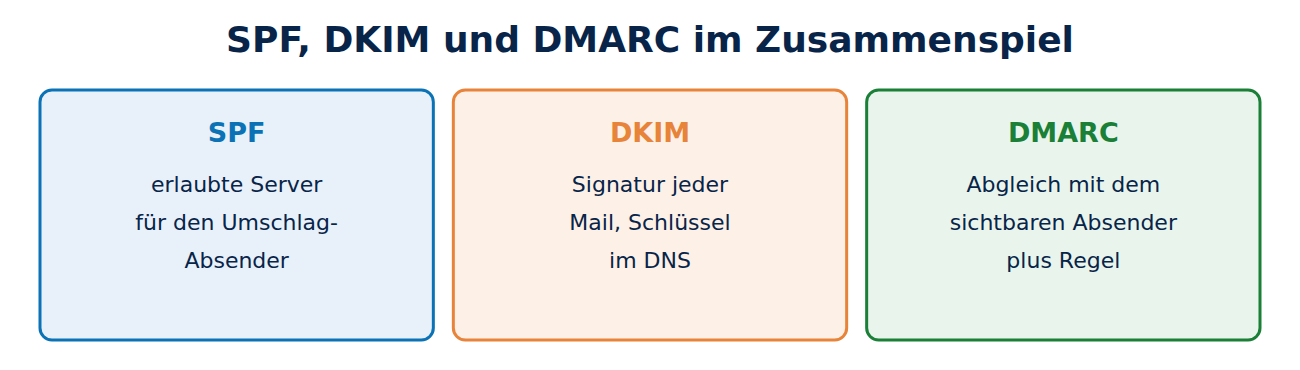
SPF: erlaubte Absender-Server
SPF (Sender Policy Framework, RFC 7208) ist ein TXT-Eintrag im DNS der Domain. Er listet die IP-Adressen oder Dienste, die Mails mit dieser Domain im Umschlag versenden dürfen:
beispiel.de. TXT "v=spf1 mx include:_spf.mailanbieter.de -all"- mx: die eigenen Mailserver dürfen senden.
- include: übernimmt die Liste eines Dienstleisters, etwa eines Newsletter-Anbieters.
- -all: alle anderen sind nicht erlaubt; ~all bedeutet „wahrscheinlich nicht erlaubt“ (Softfail).
Gmail verweist am 7. November 2026 mit „v=spf1 redirect=_spf.google.com“ auf eine gemeinsame Liste von Google. Grenzen von SPF: Es prüft nur den Umschlag-Absender, höchstens zehn DNS-Abfragen sind erlaubt, und bei Weiterleitungen schlägt es oft fehl, weil der weiterleitende Server nicht in der Liste steht. Zu DNS siehe Wie funktioniert DNS?.
DKIM: jede Mail signiert
DKIM (DomainKeys Identified Mail, RFC 6376) signiert Kopfzeilen und Inhalt jeder Mail mit einem privaten Schlüssel des Absenders. Die Signatur steht in der Kopfzeile DKIM-Signature, mit der Domain (d=) und einem Selektor (s=). Den öffentlichen Schlüssel findet der Empfänger im DNS unter selektor._domainkey.domain:
mail2026._domainkey.beispiel.de. TXT "v=DKIM1; k=rsa; p=MIIBIjANBgkqhkiG9w0BAQEFAAOCAQ8AMIIBCgKCAQEA..."Weil die Signatur an der Mail hängt, übersteht sie Weiterleitungen, solange niemand den Inhalt ändert. Selektoren erlauben mehrere Schlüssel und einen geordneten Wechsel. Ein leerer Wert p= bedeutet, dass ein Schlüssel zurückgezogen wurde; so steht es zum Beispiel bei Gmails Selektor 20230601. Üblich sind RSA-Schlüssel mit 2.048 Bit; zum Prinzip siehe Digitale Signatur einfach erklärt. Anders als S/MIME signiert DKIM für die Domain, nicht für eine Person, und ohne Zertifikat; siehe S/MIME.
DMARC: Regel und Bericht
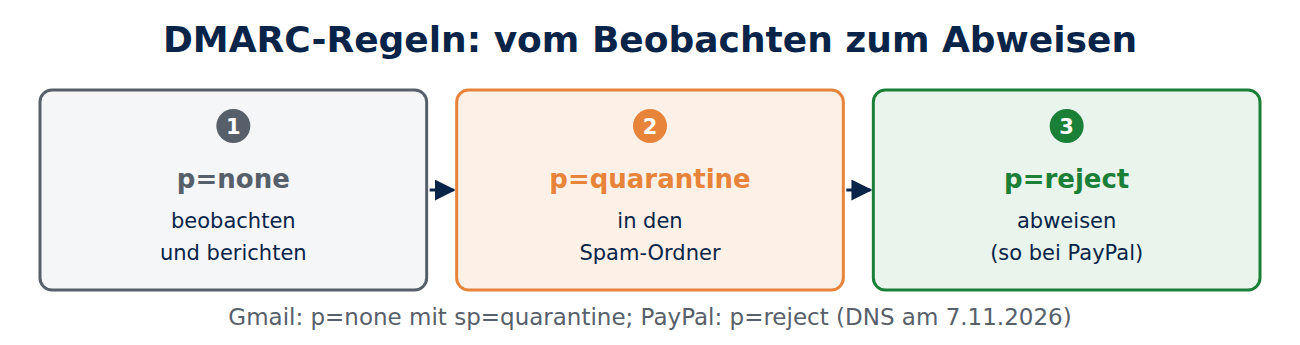
SPF und DKIM allein schützen den sichtbaren Absender noch nicht. Erst DMARC (RFC 7489) verlangt Übereinstimmung (Alignment): Die Domain im sichtbaren Absender muss zur geprüften SPF- oder DKIM-Domain passen. Außerdem sagt DMARC, was mit Mails passiert, die durchfallen:
- p=none: nur beobachten und berichten,
- p=quarantine: in den Spam-Ordner,
- p=reject: abweisen.
Mit rua bestimmt der Inhaber, wohin Empfänger tägliche Sammelberichte schicken. Echte Einträge vom 7. November 2026:
_dmarc.gmail.com.  TXT "v=DMARC1; p=none; sp=quarantine; rua=mailto:mailauth-reports@google.com"
_dmarc.paypal.com. TXT "v=DMARC1; p=reject; rua=mailto:d@rua.agari.com,mailto:dmarc_agg@vali.email; ..."
PayPal, ein beliebtes Ziel von Phishing, lässt gefälschte Mails abweisen. Der übliche Weg zu p=reject: mit p=none beginnen, Berichte auswerten, alle legitimen Absender in SPF und DKIM aufnehmen, dann schrittweise verschärfen.
Pflicht bei Google, Yahoo und Microsoft
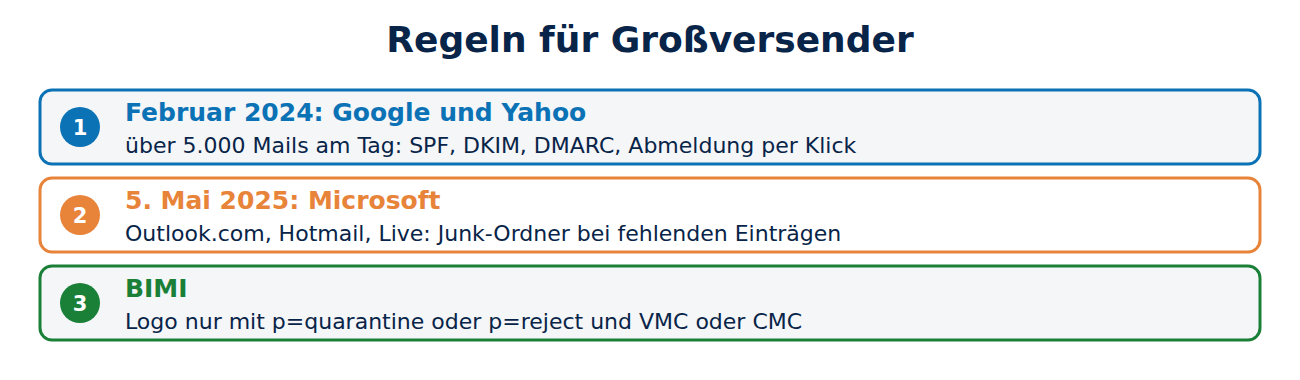
Seit Februar 2024 verlangen Google und Yahoo von Absendern, die mehr als 5.000 Mails am Tag an ihre Kunden schicken: SPF und DKIM, einen DMARC-Eintrag mindestens mit p=none, Übereinstimmung des sichtbaren Absenders, eine Abmeldung mit einem Klick und eine niedrige Spam-Beschwerdequote. Microsoft hat am 5. Mai 2025 für Outlook.com, Hotmail und Live nachgezogen und leitet Mails von Großversendern ohne diese Einträge in den Junk-Ordner. Für kleine Domains ist DMARC keine Pflicht, schützt aber den eigenen Namen.
BIMI: das Logo neben der Mail
BIMI (Brand Indicators for Message Identification) zeigt in Gmail, Apple Mail und anderen Programmen das Logo des Absenders an. Voraussetzungen:
- DMARC mit p=quarantine oder p=reject,
- ein Logo im Format SVG Tiny PS,
- ein BIMI-Eintrag unter default._bimi mit Link zum Logo und zum Zertifikat,
- ein Mark-Zertifikat: ein VMC (Verified Mark Certificate) für eingetragene Marken oder ein CMC (Common Mark Certificate) für Logos, die seit mindestens zwölf Monaten öffentlich genutzt werden. Gmail zeigt das blaue Häkchen nur mit VMC.
PayPal veröffentlicht zum Beispiel unter default._bimi.paypal.com einen Eintrag mit l= (Logo als SVG) und a= (Zertifikat als PEM). Ausgestellt werden Mark-Zertifikate von wenigen dafür zugelassenen CAs nach einer Prüfung der Marke; siehe Zertifizierungsstelle einfach erklärt.
Häufige Fragen
Reicht SPF allein? Nein. SPF prüft nur den unsichtbaren Umschlag-Absender. Erst DMARC verbindet die Prüfung mit dem Absender, den der Empfänger sieht.
Was bedeutet „DMARC fail“ bei einer echten Mail? Meist versendet ein Dienst im Namen der Domain, der in SPF oder DKIM noch fehlt, etwa ein Newsletter-Tool. Die DMARC-Berichte zeigen solche Quellen.
Schützt DMARC vor allen Phishing-Mails? Nein, nur vor gefälschten Absendern der eigenen Domain. Gegen ähnlich aussehende Domains wie bank-de-sicherheit.com hilft es nicht; siehe Phishing erkennen.
Verschlüsselt DKIM die Mail? Nein. DKIM signiert nur. Zur Verschlüsselung siehe Ende-zu-Ende-Verschlüsselung.
Fazit
SPF nennt die erlaubten Server, DKIM signiert jede Mail, DMARC verlangt, dass beides zum sichtbaren Absender passt, und legt fest, was mit Fälschungen geschieht. Google, Yahoo und Microsoft verlangen diese Einträge von Großversendern, und mit p=reject und einem Mark-Zertifikat zeigt BIMI sogar das Logo an. Mehr in der Übersicht Verschlüsselung und IT-Sicherheit.
Quellen und weiterführende Links
- RFC 7489: DMARC (IETF)
- RFC 6376: DKIM Signatures (IETF)
- Email sender guidelines (Google)
- Outlook’s new requirements for high-volume senders (Microsoft)






Neueste Kommentare