
Ein Vertrag wird 2026 elektronisch signiert, das Zertifikat der Unterschrift läuft 2028 ab, und 2035 kommt es zum Streit. Ist die Signatur dann noch etwas wert? Ja, wenn sie richtig gemacht wurde: mit einem qualifizierten Zeitstempel und eingebetteten Prüfdaten. Dieser Artikel erklärt, was ein Zeitstempel nach RFC 3161 ist, wie man ihn mit OpenSSL anfordert und prüft (mit echten Antworten von DigiCert und FreeTSA), warum Signaturen nach Ablauf des Zertifikats gültig bleiben und was Langzeitvalidierung (LTV) bei PDFs bedeutet.
Das Problem: Zertifikate laufen ab
Eine digitale Signatur verbindet ein Dokument mit dem Zertifikat des Unterzeichners; siehe Digitale Signatur einfach erklärt. Ein Prüfprogramm fragt: War das Zertifikat zum Zeitpunkt der Signatur gültig und nicht gesperrt? Dafür braucht es zwei Dinge, die es ohne Hilfe nicht hat:
- Einen verlässlichen Zeitpunkt. Die Uhrzeit, die das Signaturprogramm in die Signatur schreibt, stammt vom Rechner des Unterzeichners und lässt sich beliebig einstellen.
- Den damaligen Sperrstatus. Nach Ablauf eines Zertifikats verschwindet es aus Sperrlisten, und OCSP-Dienste geben keine Auskunft mehr; siehe Zertifikatssperrung.
Beides lösen Zeitstempel und Langzeitvalidierung.
Was ein Zeitstempel nach RFC 3161 ist
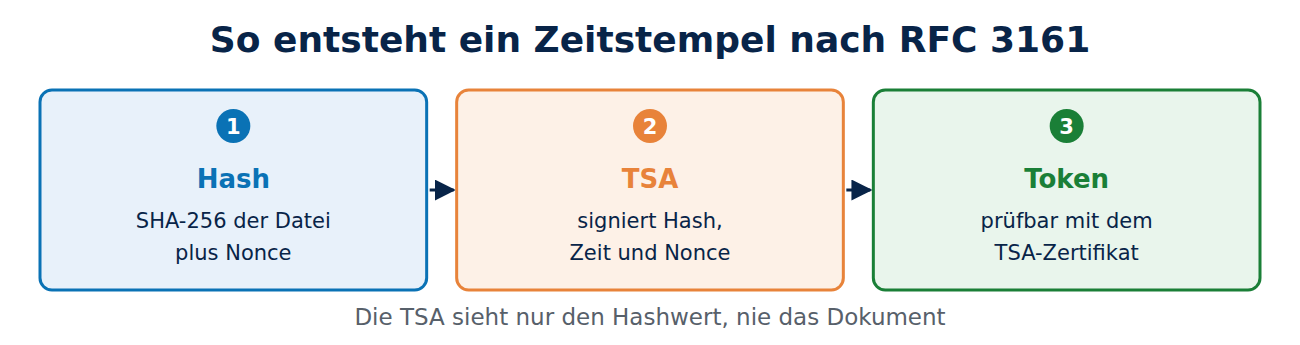
Ein Zeitstempeldienst (Time Stamping Authority, TSA) bestätigt mit seiner Signatur: Dieser Hashwert existierte zu diesem Zeitpunkt. Das Dokument selbst bekommt die TSA nie zu sehen, nur seinen Hash; siehe Hashfunktionen einfach erklärt. Das Protokoll ist seit 2001 als RFC 3161 standardisiert:
- Der Client berechnet den Hash, etwa mit SHA-256, und schickt ihn mit einer Zufallszahl (Nonce) an die TSA.
- Die TSA antwortet mit einem Zeitstempel-Token: Hash, Zeit, Seriennummer, Richtlinie und Nonce, signiert mit einem Zertifikat, das den Zweck „Time Stamping“ trägt.
- Wer das Token später prüft, vergleicht den Hash mit dem Dokument und prüft die Signatur der TSA.
Ausprobieren mit OpenSSL
Die folgenden Befehle wurden am 7. November 2026 ausgeführt. Zuerst die Anfrage für eine Datei erzeugen:
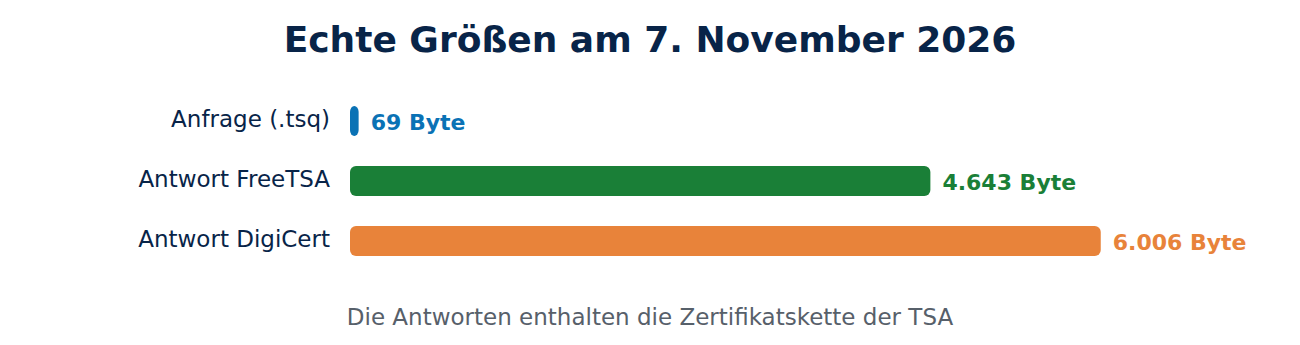
openssl ts -query -data vertrag.pdf -sha256 -cert -out anfrage.tsqDie Anfrage ist nur 69 Byte groß. Dann an einen öffentlichen Zeitstempeldienst schicken, hier DigiCert:
curl -H "Content-Type: application/timestamp-query" --data-binary @anfrage.tsq http://timestamp.digicert.com -o antwort.tsr
openssl ts -reply -in antwort.tsr -text
Die Antwort war 6.006 Byte groß, weil sie die Zertifikatskette der TSA enthält. Sie meldete Status „Granted“, Hash-Algorithmus sha256 und die Zeit „Nov 7 16:23:40 2026 GMT“. Unterschrieben hat sie das Zertifikat „DigiCert SHA256 RSA4096 Timestamp Responder 2026 1“, gültig vom 5. August 2026 bis 4. November 2037, mit dem als kritisch markierten Zweck Time Stamping. Die Prüfung gegen die mitgelieferte Kette und den Root Store des Systems:
openssl ts -verify -in antwort.tsr -queryfile anfrage.tsq -CAfile /etc/ssl/certs/ca-certificates.crt
Verification: OK
Derselbe Hash an FreeTSA, einen kostenlosen Dienst aus Würzburg, ergab eine 4.643 Byte große Antwort mit derselben Sekunde. Zum Root Store siehe Root Store einfach erklärt.
Warum Signaturen gültig bleiben
Mit einem Zeitstempel ändert sich die Prüffrage. Statt „Ist das Zertifikat heute gültig?“ heißt sie: „War das Zertifikat zum Zeitpunkt des Zeitstempels gültig?“ Dieses Prinzip nutzt auch Code Signing: Ein signiertes Programm von 2026 lässt sich 2030 noch installieren, obwohl das Signaturzertifikat längst abgelaufen ist; siehe Code Signing einfach erklärt. Wichtig ist, dass der Zeitstempel kurz nach der Signatur entsteht. Signaturprogramme holen ihn deshalb sofort mit.
Langzeitvalidierung bei PDF: PAdES und LTV
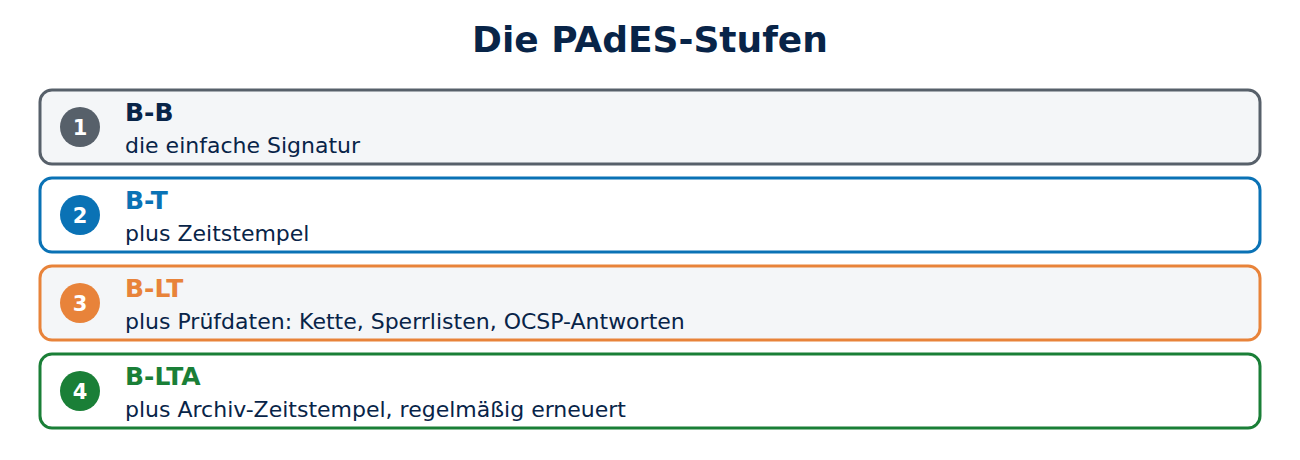
Für PDF-Dokumente regelt der europäische Standard PAdES (ETSI EN 319 142), wie Signaturen langfristig prüfbar bleiben. Er kennt aufeinander aufbauende Stufen:
- B-B: die einfache Signatur.
- B-T: zusätzlich ein Zeitstempel.
- B-LT: zusätzlich alle Prüfdaten im Dokument: Zertifikatskette, Sperrlisten oder OCSP-Antworten aus der Zeit der Signatur. Adobe nennt das „LTV-fähig“.
- B-LTA: zusätzlich ein Dokument-Zeitstempel über alles. Bevor dessen Zertifikat abläuft oder seine Algorithmen schwach werden, setzt man einen neuen darüber, und so weiter, wie Ringe eines Baumes.
Damit lässt sich eine Signatur auch nach Jahrzehnten prüfen, selbst wenn die CA nicht mehr existiert. Für XML gibt es das Gegenstück XAdES, für beliebige Daten CAdES.
Qualifizierte Zeitstempel nach eIDAS
In der EU kennt die eIDAS-Verordnung qualifizierte Zeitstempel von geprüften Vertrauensdiensteanbietern. Für sie gilt vor Gericht die Vermutung, dass Datum und Uhrzeit korrekt sind und die Daten seitdem unverändert sind. Für Rechnungsarchive, Verträge und Behördenakten ist das der übliche Weg. Die Liste der qualifizierten Anbieter führt die EU-Kommission in ihren Vertrauenslisten.
Häufige Fragen
Kostet ein Zeitstempel etwas? Öffentliche Dienste von CAs wie DigiCert, Sectigo oder FreeTSA sind kostenlos. Qualifizierte Zeitstempel nach eIDAS kosten meist eine kleine Gebühr pro Stück oder ein Abonnement.
Sieht die TSA mein Dokument? Nein, nur den Hashwert. Aus ihm lässt sich der Inhalt nicht zurückrechnen.
Was passiert, wenn SHA-256 eines Tages gebrochen wird? Dann setzt man vorher einen neuen Archiv-Zeitstempel mit einem stärkeren Verfahren über das Dokument. Genau dafür gibt es die Stufe B-LTA.
Wie erkenne ich in Adobe Reader, ob eine Signatur LTV-fähig ist? Im Signaturfenster steht dann, dass die Signatur LTV-fähig ist und die Prüfdaten eingebettet sind.
Fazit
Ein Zeitstempel nach RFC 3161 beweist, dass ein Hashwert zu einem Zeitpunkt existierte, signiert von einem unabhängigen Dienst. Mit ihm und eingebetteten Prüfdaten bleibt eine Signatur gültig, auch wenn das Zertifikat längst abgelaufen ist; PAdES B-LTA erneuert diesen Schutz über Jahrzehnte. Mehr in der Übersicht Verschlüsselung und IT-Sicherheit.
Quellen und weiterführende Links
- RFC 3161: Time-Stamp Protocol (TSP) (IETF)
- openssl-ts (OpenSSL-Dokumentation)
- ETSI EN 319 142-1: PAdES digital signatures (ETSI)
- FreeTSA (FreeTSA)






Neueste Kommentare