
Im Heim-WLAN teilen alle Geräte ein Passwort. In Firmen, Hochschulen und Krankenhäusern wäre das ein Risiko: Wer das Passwort kennt, kommt ins Netz, auch nach seinem letzten Arbeitstag. Dort meldet sich jedes Gerät oder jeder Benutzer einzeln an, nach dem Standard IEEE 802.1X. Am sichersten geschieht das mit einem Zertifikat über EAP-TLS. Dieser Artikel erklärt die drei Rollen bei 802.1X, wie EAP-TLS abläuft, warum das verbreitete PEAP mit Passwort Probleme macht, wie ein Client eingerichtet wird und welche Fehler man vermeiden sollte.
Die drei Rollen bei 802.1X
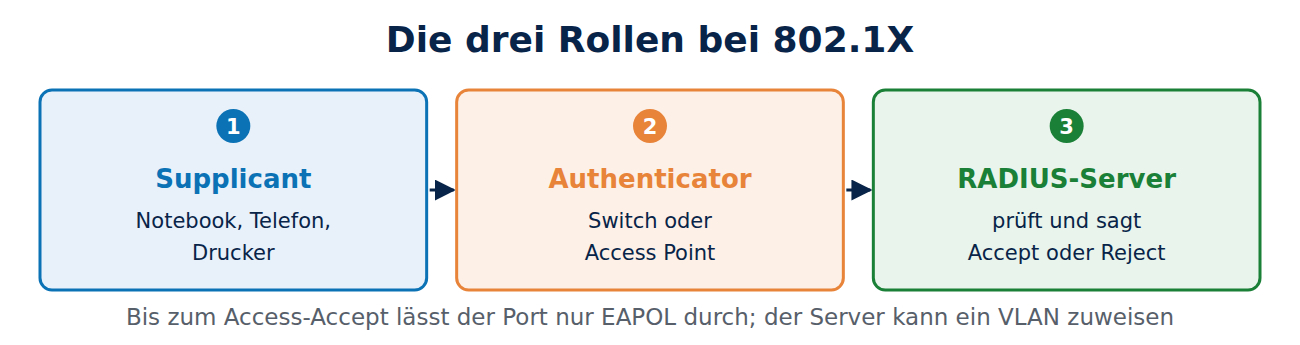
IEEE 802.1X regelt den Zugang zu einem Netz, egal ob per Kabel an einem Switch oder per WLAN an einem Access Point. Drei Beteiligte spielen zusammen:
- Supplicant: das Gerät, das ins Netz will, also Notebook, Smartphone oder Drucker.
- Authenticator: der Switch oder Access Point. Er lässt zunächst nur Anmeldenachrichten durch (EAPOL, EAP over LAN) und reicht sie weiter.
- Authentifizierungsserver: meist ein RADIUS-Server wie FreeRADIUS, Microsoft NPS oder ein Cloud-Dienst. Er prüft die Anmeldung und sagt dem Authenticator, ob der Port geöffnet wird.
Erst wenn der RADIUS-Server mit Access-Accept antwortet, gibt der Switch den Port frei oder der Access Point lässt das Gerät ins WLAN. Der RADIUS-Server kann dabei auch ein VLAN zuweisen, etwa ein eigenes Netz für Gäste oder für Drucker. Grundlagen zur WLAN-Verschlüsselung erklärt WLAN-Verschlüsselung: WPA2, WPA3; im WLAN heißt dieses Verfahren WPA2- oder WPA3-Enterprise.
EAP-TLS Schritt für Schritt
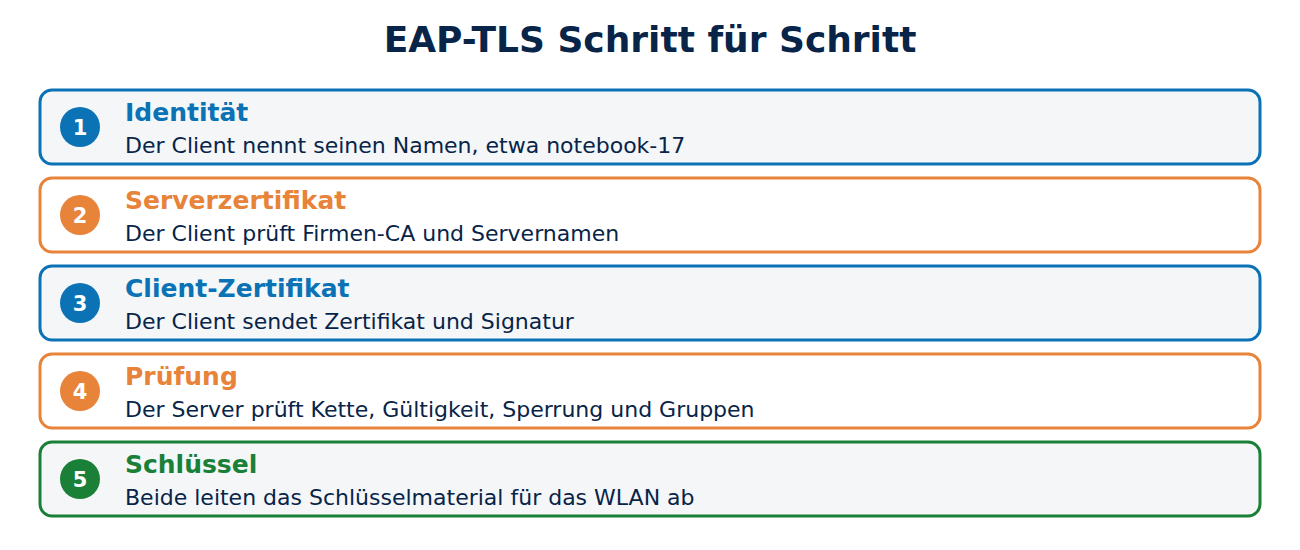
EAP ist ein Rahmen für viele Anmeldeverfahren. EAP-TLS (RFC 5216, mit TLS 1.3 nach RFC 9190) führt einen vollständigen TLS-Handshake mit Zertifikaten auf beiden Seiten durch:
- Der Client nennt seine Identität, etwa den Gerätenamen.
- Der RADIUS-Server schickt sein Serverzertifikat. Der Client prüft es gegen die Firmen-CA und den erwarteten Servernamen.
- Der Client schickt sein Client-Zertifikat und beweist mit einer Signatur, dass er den privaten Schlüssel besitzt.
- Der Server prüft Kette, Gültigkeit, Sperrstatus und gegebenenfalls Gruppen in Active Directory.
- Beide leiten aus dem Handshake Schlüsselmaterial ab, aus dem der Access Point die WLAN-Schlüssel erzeugt.
Das Prinzip ist dasselbe wie bei Mutual TLS im Web; siehe Mutual TLS einfach erklärt. Kein Passwort wandert durchs Netz, und ein Angreifer kann nichts abfangen, das er später nutzen könnte.
Warum PEAP mit Passwort an Grenzen stößt
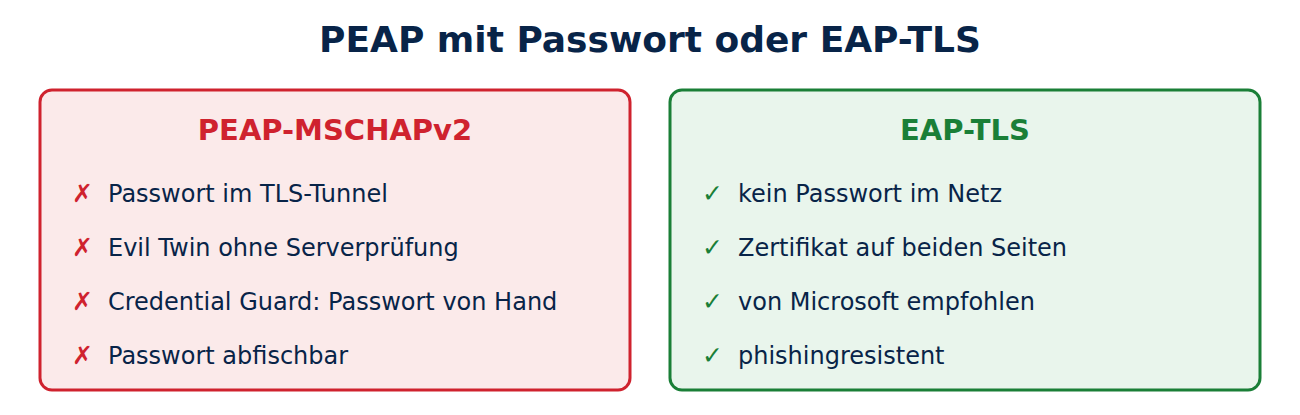
Viele Netze nutzen PEAP-MSCHAPv2: Der Client baut einen TLS-Tunnel zum Server auf und meldet sich darin mit Benutzername und Passwort an. Das ist bequem, hat aber Schwächen:
- Prüft der Client das Serverzertifikat nicht, kann ein gefälschter Access Point mit gleichem Netzwerknamen (Evil Twin) die Anmeldung abfangen. MSCHAPv2 lässt sich dann knacken.
- Auf Windows 11 ist seit Version 22H2 auf geeigneten Geräten mit Enterprise oder Education Credential Guard standardmäßig aktiv. Er blockiert die automatische Anmeldung mit den Windows-Zugangsdaten über MSCHAPv2; Benutzer müssen ihr Passwort dann von Hand eingeben. Microsoft empfiehlt, auf zertifikatsbasierte Verfahren wie EAP-TLS umzustellen.
- Passwörter laufen ab, werden geteilt und landen in Phishing-Seiten; siehe Phishing erkennen.
Woher die Zertifikate kommen
Für EAP-TLS braucht man eine eigene CA, denn Zertifikate öffentlicher Web-CAs tragen seit 2026 den Zweck Client-Authentifizierung nicht mehr (eine Regel der Browser); siehe Eigene CA betreiben. Verteilt werden die Zertifikate automatisch:
- Windows in der Domäne: über Autoenrollment; siehe Windows-Autoenrollment.
- Smartphones und Notebooks im MDM: über SCEP-, PKCS- oder ACME-Profile; siehe Zertifikate auf verwalteten Geräten.
- Drucker und IoT-Geräte: über SCEP, EST oder Herstellerzertifikate. Geräte ohne 802.1X-Fähigkeit kommen oft per MAC-Adresse ins Netz (MAC Authentication Bypass), dann aber in ein abgeschottetes VLAN, denn MAC-Adressen lassen sich fälschen.
Einen Linux-Client einrichten
Unter Linux erledigt wpa_supplicant die Anmeldung. Ein Netzwerkeintrag für EAP-TLS sieht so aus (Namen und Pfade als Beispiel):
network={
    ssid="Firmen-WLAN"
    key_mgmt=WPA-EAP
    eap=TLS
    identity="notebook-17.firma.local"
    ca_cert="/etc/ssl/firma-root.pem"
    domain_match="radius.firma.de"
    client_cert="/etc/ssl/notebook-17.pem"
    private_key="/etc/ssl/notebook-17.key"
}
Wichtig sind ca_cert und domain_match: Erst sie sorgen dafür, dass der Client nur dem echten RADIUS-Server vertraut. Unter Windows, macOS, iOS und Android setzt man dieselben Werte per Gruppenrichtlinie oder MDM-Profil.
Häufige Fehler
- Serverprüfung abgeschaltet: Die häufigste Lücke. Ohne Prüfung von CA und Servername ist auch EAP-TLS angreifbar, weil der Client sich bei jedem Server anmeldet.
- Abgelaufenes RADIUS-Zertifikat: Dann kommt niemand mehr ins Netz. Das Serverzertifikat gehört in die Ablaufüberwachung; siehe Zertifikatsmanagement.
- Sperrlisten nicht erreichbar: Prüft der RADIUS-Server die Sperrung und erreicht die Sperrliste nicht, lehnt er je nach Einstellung alle ab.
- Falscher Zweck im Zertifikat: Client-Zertifikate brauchen den Zweck Client-Authentifizierung, das Serverzertifikat Server-Authentifizierung.
Häufige Fragen
Brauche ich 802.1X zu Hause? Nein. Für das Heimnetz reicht WPA3 mit einem langen Passwort.
Kann ich für den RADIUS-Server ein Let’s-Encrypt-Zertifikat nehmen? Technisch ja, aber dann vertraut der Client jedem Server mit einem öffentlichen Zertifikat für diesen Namen. Üblich und sicherer ist ein Zertifikat der eigenen CA.
Was ist eduroam? Ein weltweites Hochschul-WLAN auf Basis von 802.1X, bei dem RADIUS-Server von Hochschulen zusammenarbeiten. Viele Einrichtungen nutzen dort noch Passwörter, einige bereits Zertifikate.
Funktioniert 802.1X auch am Kabel? Ja. Switches sprechen 802.1X genauso, dann ist jeder Netzwerkanschluss geschützt.
Fazit
Bei 802.1X entscheidet ein RADIUS-Server, wer ins Netz darf, und der Switch oder Access Point setzt es durch. EAP-TLS nutzt dafür Zertifikate auf beiden Seiten und kommt ohne Passwort aus. Entscheidend sind eine eigene CA, automatische Verteilung der Client-Zertifikate und Clients, die das Serverzertifikat streng prüfen. Mehr in der Übersicht Verschlüsselung und IT-Sicherheit.
Quellen und weiterführende Links
- RFC 5216: The EAP-TLS Authentication Protocol (IETF)
- RFC 9190: EAP-TLS 1.3 (IETF)
- Credential Guard: considerations and known issues (Microsoft)
- wpa_supplicant.conf example (hostap)






Neueste Kommentare