
Firmen-Smartphones, Notebooks im Homeoffice und Tablets im Lager melden sich heute oft nicht mehr per Passwort im WLAN oder VPN an, sondern mit einem Zertifikat. Verteilt wird es über die Mobilgeräteverwaltung (Mobile Device Management, MDM), etwa Microsoft Intune, Jamf oder VMware Workspace ONE. Dieser Artikel erklärt die drei Wege in Intune (Vertrauens-, SCEP- und PKCS-Profil), was Apple mit ACME und Gerätenachweis anders macht, wie Android Schlüssel schützt und worauf man seit der starken Zertifikatszuordnung in Windows achten muss.
Warum Zertifikate über das MDM?
Ein MDM weiß, welches Gerät zur Firma gehört, wem es zugeordnet ist und ob es den Regeln entspricht. Es kann deshalb entscheiden, wer ein Zertifikat bekommt, und es mit einem Profil installieren. Das Zertifikat öffnet dann WLAN mit 802.1X, VPN, interne Websites per Mutual TLS oder E-Mail-Verschlüsselung mit S/MIME. Wird das Gerät abgemeldet oder gestohlen gemeldet, entfernt das MDM das Profil und kann das Zertifikat sperren lassen. Grundlagen zur Client-Anmeldung mit Zertifikat erklärt Mutual TLS einfach erklärt.
Intune: Vertrauensprofil, SCEP und PKCS
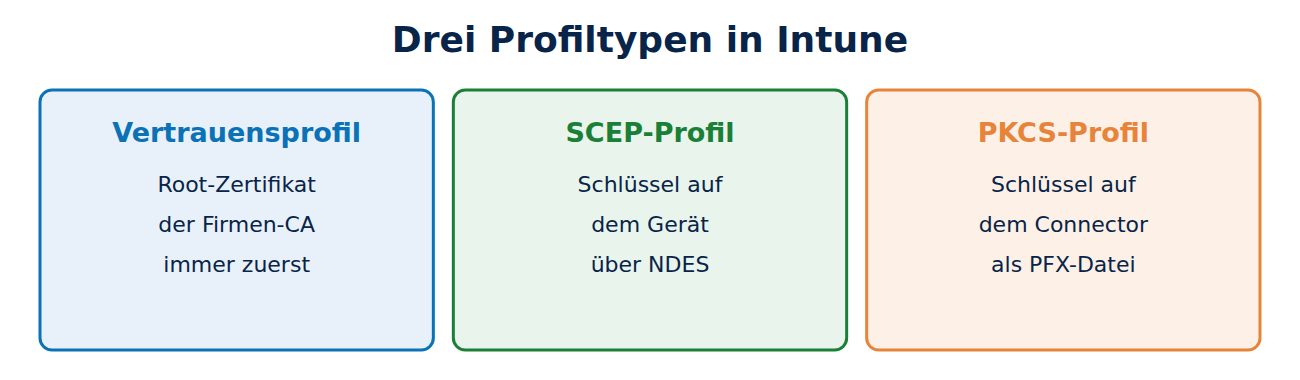
In Intune gibt es drei Profiltypen, die zusammenarbeiten:
- Vertrauenswürdiges Zertifikat: verteilt das Root-Zertifikat der Firmen-CA und gegebenenfalls Zwischenzertifikate. Ohne dieses Profil scheitern alle anderen, weil das Gerät der CA nicht vertraut; siehe Zertifikatskette einfach erklärt.
- SCEP-Zertifikat: Das Gerät erzeugt sein Schlüsselpaar selbst und beantragt das Zertifikat per SCEP. Intune liefert eine Challenge, die nur für dieses Gerät gilt; ein Prüfmodul am SCEP-Server (bei AD CS der Dienst NDES mit dem Intune Certificate Connector) kontrolliert sie. Der private Schlüssel verlässt das Gerät nie. Mehr in SCEP einfach erklärt.
- PKCS-Zertifikat: Hier erzeugt der Intune Certificate Connector auf einem Server Schlüssel und Antrag, holt das Zertifikat bei der CA und schickt beides als PFX-Datei verschlüsselt an das Gerät. Das braucht kein NDES, aber der Schlüssel entsteht nicht auf dem Gerät.
Dazu kommt importiertes PKCS: Damit verteilt man vorhandene Zertifikate samt Schlüssel, etwa damit ein Benutzer alte verschlüsselte E-Mails auf jedem Gerät öffnen kann; siehe S/MIME einfach erklärt.
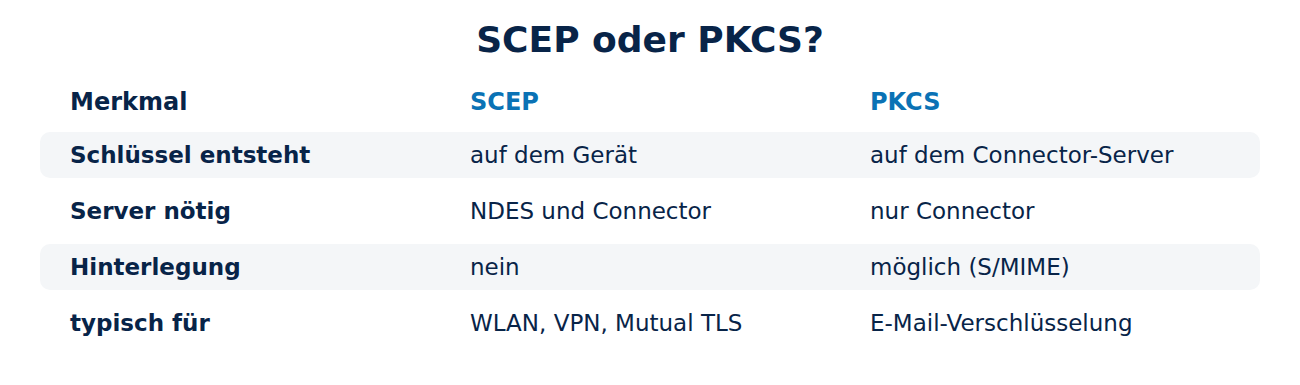
SCEP oder PKCS?
- SCEP ist die bessere Wahl für Geräte-Anmeldung an WLAN, VPN und Webdiensten: Der Schlüssel entsteht auf dem Gerät, auf Windows bei Bedarf im TPM.
- PKCS passt, wenn der Schlüssel zentral hinterlegt werden muss, vor allem für E-Mail-Verschlüsselung, oder wenn kein NDES betrieben werden soll.
- Für einige Sonderfälle, etwa Apple-Geräte ohne Benutzerzuordnung, ist SCEP der einzige Weg.
Microsoft bietet mit Cloud PKI inzwischen auch eine CA als Dienst an, die SCEP direkt aus der Cloud bedient. Dann entfallen eigener NDES-Server und Connector.
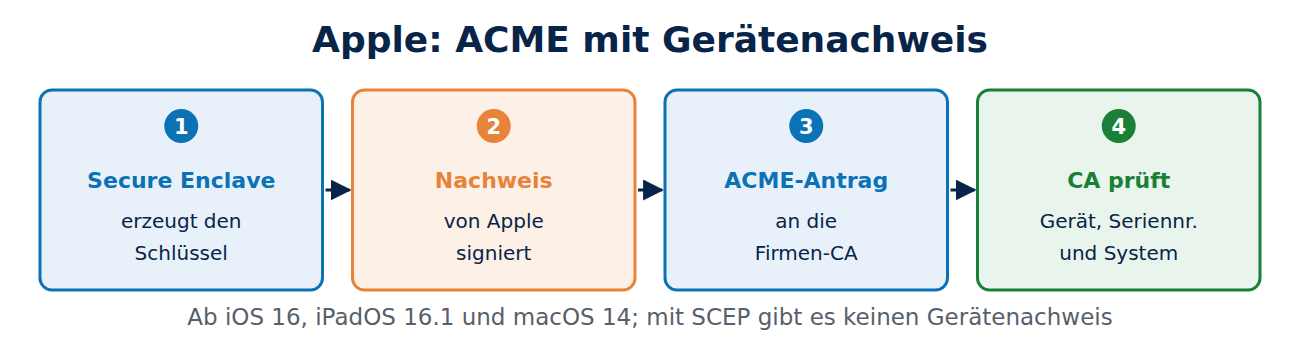
Apple: ACME mit Gerätenachweis
Apple unterstützt seit iOS 16 und macOS 13 ein ACME-Profil für Zertifikate. Mit der Option HardwareBound erzeugt die Secure Enclave das Schlüsselpaar; der private Schlüssel lässt sich nicht exportieren. Mit Managed Device Attestation (ab iOS 16, iPadOS 16.1 und macOS 14) liefert das Gerät zusätzlich einen Nachweis, den Apples eigene Zertifizierungsstelle signiert: Seriennummer, Gerätekennung und Betriebssystemversion stammen dann nachweislich von echter Apple-Hardware. Die CA kann so prüfen, dass der Antrag wirklich vom verwalteten Gerät kommt und nicht von einem Angreifer, der eine SCEP-Challenge abgefangen hat. Apple verlangt für den Gerätenachweis ACME; mit SCEP gibt es ihn nicht. Das ACME-Protokoll stellt ACME im Detail vor.
Android: Schlüssel im Keystore
Android Enterprise speichert Zertifikatsschlüssel im Android Keystore, auf vielen Geräten in einem eigenen Sicherheitschip (StrongBox) oder in einer abgeschotteten Umgebung (TEE). Mit Key Attestation kann das Gerät belegen, dass ein Schlüssel in dieser Hardware erzeugt wurde. Intune unterstützt SCEP- und PKCS-Profile für Android Enterprise; WLAN-Profile verweisen dann auf das ausgestellte Zertifikat.
Windows: starke Zuordnung beachten
Seit der Erzwingung der starken Zertifikatszuordnung (KB5014754) prüfen Domänencontroller, ob ein Zertifikat die SID des Kontos enthält. Bei MDM-Zertifikaten fehlt sie oft, weil nicht die Unternehmens-CA den Namen aus Active Directory baut. Abhilfe:
- SCEP: In Intune ein Feld Subject Alternative Name vom Typ URI mit der Variablen OnPremisesSecurityIdentifier hinzufügen. Das ergibt eine URI der Form tag:microsoft.com,2022-09-14:sid:S-1-5-21-… im Zertifikat.
- PKCS: Der Intune Certificate Connector (ab Version 6.2406.0.1001) kann die SID-Erweiterung selbst einfügen, wenn sie per Registry-Wert aktiviert ist.
Die Änderung wirkt nur für neu ausgestellte Zertifikate. Hintergründe stehen in AD CS absichern.
Häufige Fragen
Was passiert mit dem Zertifikat, wenn ein Gerät aus dem MDM entfernt wird? Das MDM löscht das Profil und mit ihm das Zertifikat. Ob es zusätzlich gesperrt wird, hängt von der Einstellung und der CA ab; Intune kann SCEP- und PKCS-Zertifikate bei unterstützten CAs sperren lassen.
Muss ich das Root-Zertifikat extra verteilen? Ja, immer zuerst. SCEP- und PKCS-Profile verweisen auf das Vertrauensprofil.
Sind PKCS-Zertifikate unsicherer? Der Schlüssel entsteht auf einem Server und wird übertragen. Das ist ein zusätzliches Risiko, das sich für E-Mail-Verschlüsselung lohnt, für Anmeldezertifikate meist nicht.
Kann ich Let’s Encrypt für Geräte-Zertifikate nutzen? Nein. Zertifikate öffentlicher Web-CAs wie Let’s Encrypt tragen seit 2026 den Zweck Client-Authentifizierung nicht mehr; Gerätezertifikate kommen deshalb von einer eigenen CA; siehe Eigene CA betreiben.
Fazit
Im MDM gehören immer zwei Profile zusammen: das Vertrauensprofil mit dem Root-Zertifikat und ein Zertifikatsprofil. SCEP erzeugt den Schlüssel auf dem Gerät und passt für WLAN und VPN, PKCS liefert zentral erzeugte Schlüssel für E-Mail-Verschlüsselung. Apple geht mit ACME und Gerätenachweis am weitesten, und unter Windows gehört die SID ins Zertifikat. Mehr in der Übersicht Verschlüsselung und IT-Sicherheit.
Quellen und weiterführende Links
- Certificates in Microsoft Intune (Microsoft)
- PKCS certificate profiles in Intune (Microsoft)
- Managed device attestation for Apple devices (Apple)
- Verify hardware-backed key pairs with key attestation (Android Developers)






Neueste Kommentare