
Das Protokoll ACME (RFC 8555) hat TLS verschlüsselte Verbindung. Erkennbar am Schloss-Symbol im Browser.">HTTPS für alle möglich gemacht: Ein Programm auf dem Server beweist der Zertifizierungsstelle automatisch, dass es die Domain kontrolliert, und holt sich das Zertifikat ab. Die Grundlagen erklärt ACME und Let’s Encrypt. Dieser Artikel geht weiter: die drei Prüfverfahren im Detail und wann welches passt, External Account Binding für kommerzielle CAs, ACME Renewal Information (RFC 9773) für Erneuerungen zur richtigen Zeit und die Zertifikatsprofile von Let’s Encrypt.
Die drei Challenges im Überblick
Bevor eine CA ausstellt, muss der ACME-Client eine Challenge lösen. Grundlage ist immer die Key Authorization: ein Zufallswert (Token) der CA, ein Punkt und der Fingerabdruck des Kontoschlüssels. So weiß die CA, dass genau dieses Konto die Domain kontrolliert.
- HTTP-01: Der Client legt die Key Authorization unter http://beispiel.de/.well-known/acme-challenge/TOKEN ab. Die CA ruft die Datei über Port 80 ab.
- DNS-01: Der Client setzt einen TXT-Eintrag unter _acme-challenge.beispiel.de. Er enthält den SHA-256-Hash der Key Authorization, base64url-kodiert und damit genau 43 Zeichen lang.
- TLS-ALPN-01 (RFC 8737): Der Server antwortet auf Port 443 mit einem besonderen, selbst signierten Zertifikat, wenn die CA das Protokoll acme-tls/1 anfragt. Port 80 wird nicht gebraucht.
Ein DNS-01-Eintrag sieht so aus (Wert als Beispiel):
_acme-challenge.beispiel.de. 300 IN TXT "LoqXcYV8q5ONbJQxbmR7SCTNo3tiAXDfowyjxAjEuX0"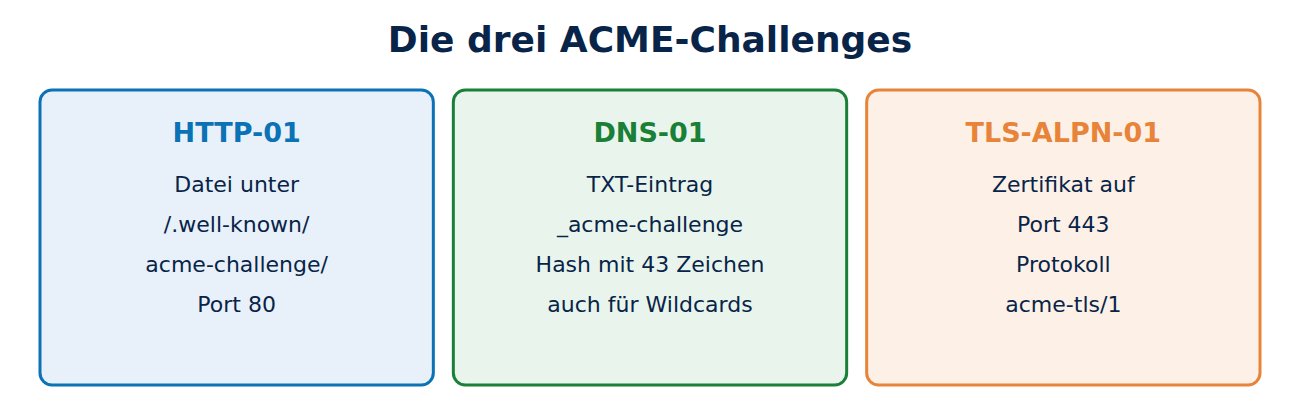
Welche Challenge wann?
- HTTP-01 ist der einfache Standard für einzelne Webserver. Er braucht einen erreichbaren Port 80 und funktioniert nicht für Wildcard-Zertifikate.
- DNS-01 ist die einzige Wahl für Wildcards wie *.beispiel.de und für Server, die aus dem Internet nicht erreichbar sind, etwa im Firmennetz. Der Client braucht dafür Zugriff auf die DNS-Zone, meist über die JSON.">API des DNS-Anbieters. Sicherer ist es, den Namen _acme-challenge per CNAME an eine eigene, kleine Zone zu delegieren, damit der Client nicht die ganze Domain ändern darf. Zu Wildcards siehe SAN- und Wildcard-Zertifikate.
- TLS-ALPN-01 passt zu Servern und Reverse Proxys, die TLS selbst abwickeln, etwa Caddy oder Traefik, wenn Port 80 gesperrt ist.
Seit 2025 verlangen die Regeln des CA/Browser Forums, dass CAs die Prüfung aus mehreren Netzwerkstandorten bestätigen (Multi-Perspective Issuance Corroboration). Ein Angreifer, der nur einen Teil des Internet-Routings umleitet, kann die Prüfung damit kaum noch täuschen. Außerdem sinkt die Zeit, in der eine bestandene Prüfung wiederverwendet werden darf, schrittweise bis 2029 auf zehn Tage; siehe Zertifikatslaufzeit: 47 Tage.
External Account Binding: ACME bei kommerziellen CAs
Bei Let’s Encrypt legt der Client einfach ein Konto an. Kommerzielle CAs wollen wissen, welcher Kunde zahlt. Dafür gibt es External Account Binding (EAB): Der Kunde erhält im Webportal der CA eine Schlüssel-ID und einen geheimen HMAC-Schlüssel. Der ACME-Client signiert damit beim Anlegen des Kontos dessen öffentlichen Schlüssel und verknüpft so das ACME-Konto mit dem Kundenkonto. Mit Certbot sieht das so aus (Werte als Beispiel):
certbot register --server https://acme.ca-beispiel.de/directory --eab-kid kid-4711 --eab-hmac-key aGVpbWxpY2hlcl9obWFjX3NjaGx1ZXNzZWwEAB nutzen zum Beispiel ZeroSSL, Google Trust Services, Sectigo und DigiCert, aber auch viele private CAs, um nur bekannte Clients zuzulassen.
ACME Renewal Information: zur richtigen Zeit erneuern
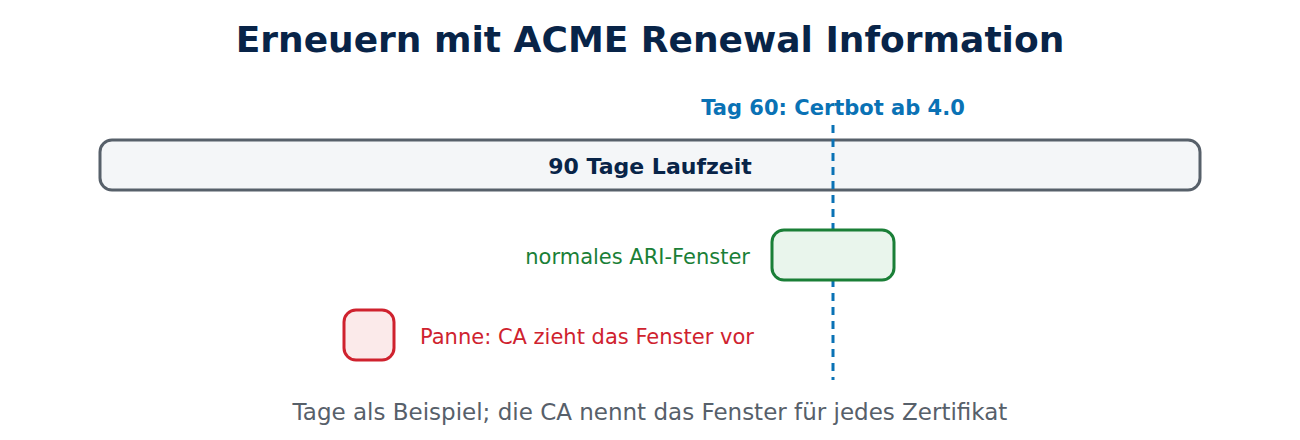
Wann soll ein Client erneuern? Früher galt bei Certbot: 30 Tage vor Ablauf. Seit Version 4.0 erneuert Certbot, wenn noch ein Drittel der Laufzeit übrig ist, bei einem 90-Tage-Zertifikat also nach 60 Tagen. Besser ist, die CA sagen zu lassen, wann. Das leistet ACME Renewal Information (ARI), seit Juni 2025 als RFC 9773 standardisiert. Die CA nennt im Verzeichnis einen Endpunkt renewalInfo; der Client fragt dort für jedes Zertifikat ein empfohlenes Zeitfenster ab.
Der Nutzen zeigt sich bei Pannen: Muss eine CA viele Zertifikate sperren, haben Betreiber nach den Baseline Requirements oft nur fünf Tage Zeit. Mit ARI verschiebt die CA das Fenster einfach nach vorn, und alle Clients mit ARI erneuern von selbst, bevor gesperrt wird. Außerdem verteilt ARI Erneuerungen über die Zeit und vermeidet Lastspitzen. Certbot fragt ARI seit Version 4.1 ab, auch Caddy und lego unterstützen es.
Profile: Zertifikate nach Wahl
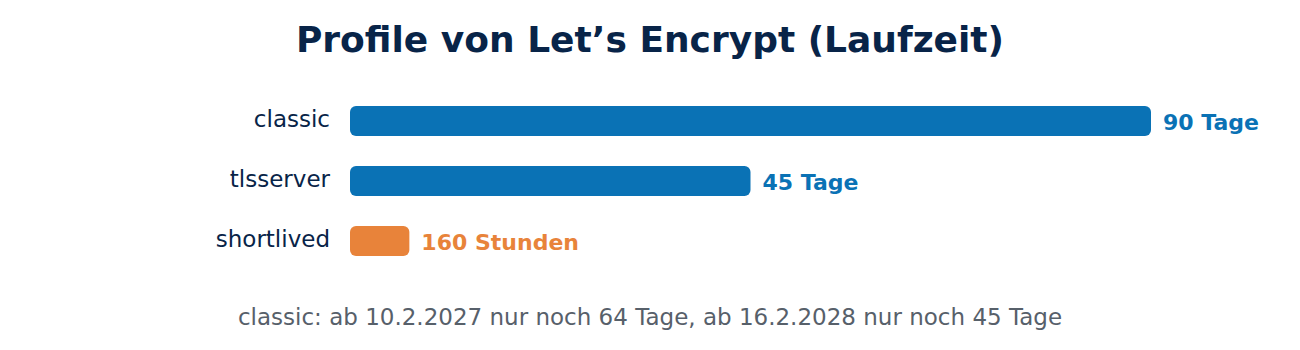
Mit ACME-Profilen kann der Client wählen, welche Art von Zertifikat er bekommt. Let’s Encrypt bietet derzeit:
- classic: der Standard für alle, die nichts angeben, derzeit 90 Tage. Ab dem 10. Februar 2027 sind es 64 Tage, ab dem 16. Februar 2028 nur noch 45 Tage.
- tlsserver: 45 Tage Laufzeit und schon nach den neuesten Empfehlungen der Baseline Requirements aufgebaut.
- shortlived: 160 Stunden, also knapp sieben Tage, seit Januar 2026 allgemein verfügbar. Kurzlebige Zertifikate machen eine Sperrung fast überflüssig; siehe Zertifikatssperrung.
Das frühere Profil tlsclient für Client-Zertifikate gibt es seit dem 8. Juli 2026 nicht mehr. In Certbot ab Version 4.0 wählt man ein Profil so:
certbot certonly --webroot -w /var/www/html -d beispiel.de --preferred-profile shortlivedWer sechs Tage Laufzeit nutzt, braucht eine zuverlässige Automatisierung mit Überwachung, sonst läuft das Zertifikat übers Wochenende ab.
Häufige Fragen
Welche Challenge ist am sichersten? Alle drei sind sicher, wenn sie richtig eingerichtet sind. Bei DNS-01 ist der Zugang zur DNS-API der kritische Punkt; eine delegierte Teilzone begrenzt den Schaden.
Muss ich Port 80 öffnen? Nur für HTTP-01. DNS-01 braucht keinen offenen Port, TLS-ALPN-01 nur Port 443.
Was passiert, wenn mein Client ARI nicht kennt? Er erneuert nach seinem eigenen Zeitplan weiter. Bei einer Massensperrung muss man dann von Hand erneuern.
Kann ich ACME im Firmennetz nutzen? Ja, mit einer eigenen ACME-fähigen CA wie step-ca und DNS-01 oder einem internen HTTP-Zugang; siehe Eigene CA betreiben.
Fazit
ACME ist mehr als Let’s Encrypt mit Standardeinstellungen: HTTP-01 für einfache Webserver, DNS-01 für Wildcards und interne Server, TLS-ALPN-01 für Proxys ohne Port 80. EAB bindet ACME an kommerzielle Kundenkonten, ARI lässt die CA den Erneuerungszeitpunkt steuern, und Profile bieten bis hinunter zu sieben Tagen Laufzeit. Mehr in der Übersicht Verschlüsselung und IT-Sicherheit.
Quellen und weiterführende Links
- RFC 8555: Automatic Certificate Management Environment (IETF)
- RFC 9773: ACME Renewal Information Extension (IETF)
- Challenge Types (Let’s Encrypt)
- Profiles (Let’s Encrypt)






Neueste Kommentare