
Ein Zertifikat ist nur so sicher wie der private Schlüssel dahinter. Liegt dieser Schlüssel als Datei auf einem Server, kann ihn jeder kopieren, der den Server übernimmt, und die Kopie fällt niemandem auf. Deshalb gehören wertvolle Schlüssel in Hardware, aus der sie nicht herauskommen: in ein Hardware-Sicherheitsmodul (HSM) im Rechenzentrum oder in ein TPM im eigenen PC. Dieser Artikel erklärt, wie beide arbeiten, welche Sicherheitsstufen es gibt, wo Hardware vorgeschrieben ist und welche anderen Schlüsseltresore in Smartphones und Sicherheitsschlüsseln stecken.
Warum Schlüssel in Hardware gehören
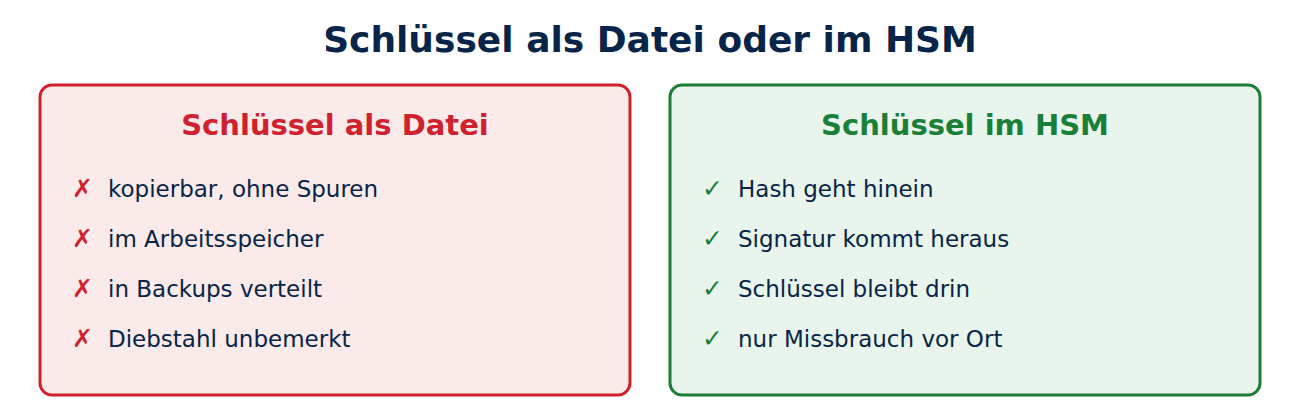
Ein privater Schlüssel in einer Datei hat drei Schwächen:
- Kopierbar: Wer Lesezugriff auf die Datei hat, besitzt den Schlüssel. Der Diebstahl hinterlässt keine Spur.
- Im Arbeitsspeicher sichtbar: Auch ein verschlüsselter Schlüssel liegt während der Nutzung entschlüsselt im Speicher, wo Schadsoftware ihn auslesen kann.
- In Sicherungen verteilt: Backups, Abbilder virtueller Maschinen und alte Festplatten enthalten Kopien.
In Hardware gespeicherte Schlüssel lassen sich dagegen nur benutzen, nicht auslesen. Der Server schickt dem Gerät einen Hashwert, das Gerät signiert ihn intern und gibt nur die Signatur zurück. Zum Prinzip siehe digitale Signatur. Ein Angreifer kann das Gerät dann höchstens missbrauchen, solange er Zugriff hat, aber den Schlüssel nicht mitnehmen.
Was ein HSM ist
Ein Hardware-Sicherheitsmodul ist ein spezieller, manipulationsgeschützter Rechner für kryptografische Schlüssel. Es erzeugt Schlüssel selbst, speichert sie und führt Signaturen und Entschlüsselungen intern aus. Typische Bauformen:
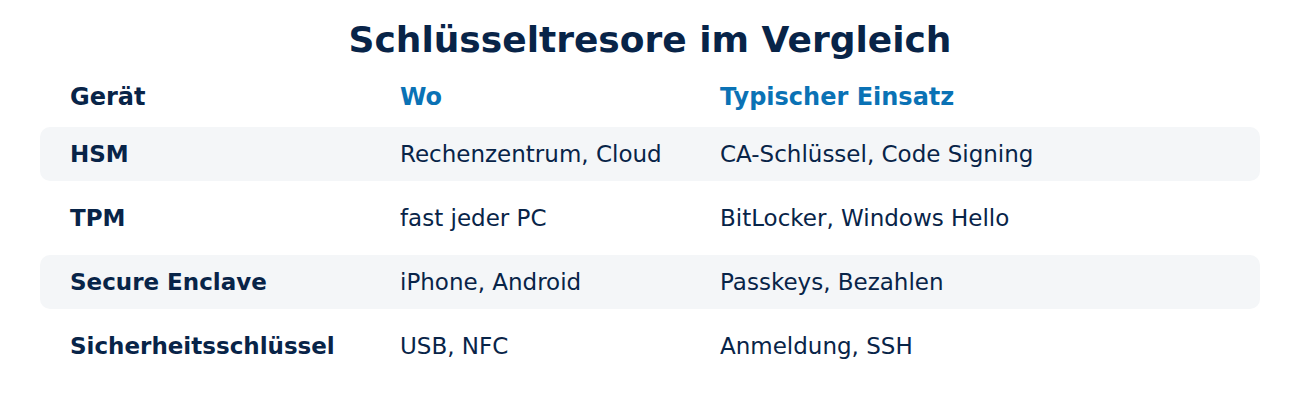
- Netzwerkgeräte im Rechenzentrum, die viele Server gemeinsam nutzen, von Herstellern wie Thales, Entrust oder Utimaco aus Aachen,
- Steckkarten für einzelne Server,
- kleine USB-Module wie YubiHSM 2 oder Nitrokey HSM für kleinere Einsätze,
- Cloud-HSMs bei den großen Cloud-Anbietern, bei denen man ein dediziertes Gerät mietet.
Anwendungen sprechen das HSM meist über die Standardschnittstelle PKCS#11 an. Gehäuse großer HSMs erkennen Öffnungsversuche und löschen dann ihre Schlüssel. Wichtige Funktionen wie das Erzeugen einer neuen Root erfordern oft mehrere Personen mit eigenen Smartcards, etwa drei von fünf, damit niemand allein handeln kann.
Sicherheitsstufen: FIPS 140-3 und Common Criteria
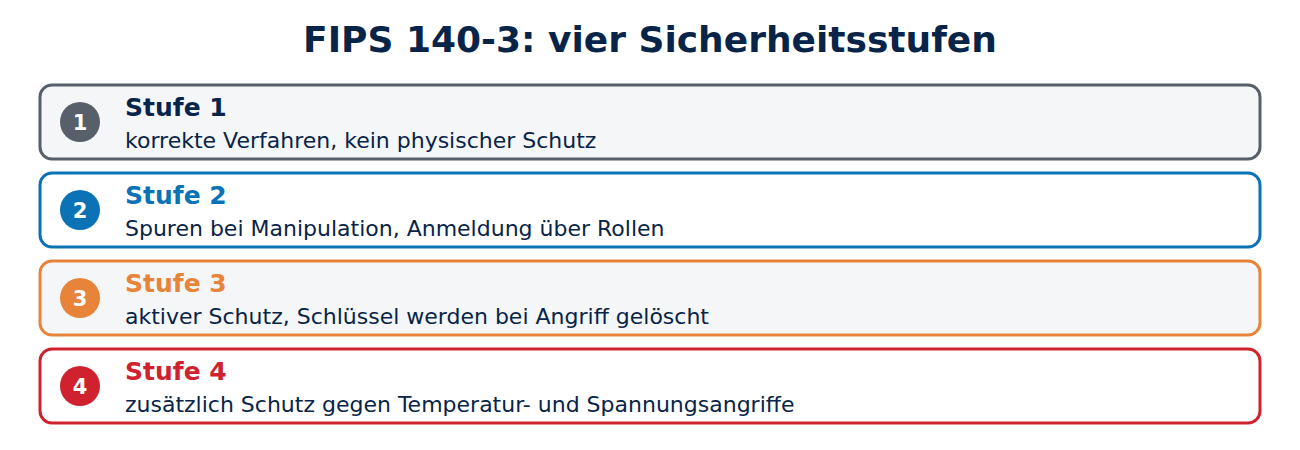
Wie gut ein HSM schützt, belegen Zertifizierungen. Am verbreitetsten ist der US-Standard FIPS 140-3, Nachfolger von FIPS 140-2, mit vier Stufen:
- Stufe 1: korrekt umgesetzte Verfahren, kein besonderer physischer Schutz.
- Stufe 2: sichtbare Spuren bei Manipulation, etwa Siegel, und Anmeldung über Rollen.
- Stufe 3: aktiver Schutz gegen Eindringen, Schlüssel werden bei Angriffen gelöscht, Anmeldung pro Person.
- Stufe 4: zusätzlicher Schutz gegen Angriffe über Temperatur und Spannung.
In Europa spielen zusätzlich Prüfungen nach Common Criteria eine Rolle, etwa für Geräte, die qualifizierte elektronische Signaturen erzeugen.
Wo HSMs Pflicht sind
- Zertifizierungsstellen: Öffentliche CAs müssen ihre Schlüssel nach den Regeln des CA/Browser Forums in Hardware nach FIPS 140 Stufe 3 oder einer vergleichbaren Common-Criteria-Prüfung halten. Wie CAs arbeiten, erklärt Zertifizierungsstelle (CA) einfach erklärt.
- Code Signing: Seit dem 1. Juni 2023 müssen Schlüssel für öffentlich vertraute Code-Signing-Zertifikate in Hardware erzeugt und gespeichert werden, in einem HSM, einem Token oder einem Cloud-Dienst.
- Qualifizierte Signaturen nach eIDAS: Sie entstehen nur in einer zertifizierten sicheren Signaturerstellungseinheit.
- Zahlungsverkehr: Banken verarbeiten PINs und Kartendaten in HSMs nach den Regeln der Kartenindustrie.
Für die eigene CA im Firmennetz ist ein HSM nicht vorgeschrieben, aber für den Root-Schlüssel sehr zu empfehlen; siehe Eigene CA betreiben.
Was ein TPM ist
Das Trusted Platform Module (TPM) ist ein kleiner Sicherheitschip in fast jedem modernen PC und Laptop, oft auch als Teil des Prozessors (Firmware-TPM). Windows 11 setzt TPM 2.0 voraus. Ein TPM ist viel langsamer als ein HSM, aber billig und in jedem Gerät vorhanden. Es dient vor allem dazu:
- Festplattenverschlüsselung abzusichern: BitLocker legt seinen Schlüssel im TPM ab und gibt ihn nur frei, wenn der Startvorgang unverändert ist.
- Anmeldeschlüssel zu schützen, etwa für Windows Hello und Passkeys auf dem PC; siehe Zwei-Faktor-Authentisierung.
- Gerätezertifikate für WLAN und VPN zu speichern, sodass sich ein Firmenlaptop mit einem Schlüssel anmeldet, der das Gerät nie verlässt.
- Messungen beim Start festzuhalten, damit sich nachweisen lässt, dass Firmware und Bootloader nicht manipuliert wurden.
Ob ein TPM aktiv ist, zeigt unter Windows der Befehl tpm.msc, unter Linux der Befehl ls /dev/tpm*.
Weitere Schlüsseltresore: Secure Enclave, Smartcard, Sicherheitsschlüssel
- Smartphones: iPhones haben die Secure Enclave, viele Android-Geräte einen eigenen Sicherheitschip (StrongBox) oder eine abgeschottete Umgebung im Prozessor. Dort liegen Schlüssel für Passkeys, Bezahlfunktionen und die Geräteverschlüsselung.
- Smartcards und Ausweise: Der Personalausweis und Signaturkarten enthalten Chips, die Schlüssel nicht herausgeben.
- Sicherheitsschlüssel wie YubiKey oder Nitrokey: kleine USB- oder NFC-Geräte für Anmeldung, Signaturen und SSH; siehe SSH-Schlüssel einfach erklärt.
Allen gemeinsam ist das Prinzip: Der Schlüssel wird im Chip erzeugt und benutzt, aber nie im Klartext herausgegeben.
Häufige Fragen
Kann ein HSM gehackt werden? Es ist sehr schwer, den Schlüssel auszulesen. Ein Angreifer mit Zugriff auf den Server kann das HSM aber benutzen, also Dinge signieren lassen. Deshalb gehören auch Zugriffskontrolle und Protokollierung dazu.
Brauche ich für meine Website ein HSM? In der Regel nicht. Bei kurzlebigen Zertifikaten ist ein gut geschützter Server ausreichend. HSMs lohnen sich für CA-Schlüssel, Code Signing und Zahlungsdaten.
Was passiert mit den Schlüsseln, wenn das TPM kaputtgeht? Sie sind verloren. Deshalb braucht BitLocker einen Wiederherstellungsschlüssel, den man getrennt aufbewahren muss.
Ist ein Firmware-TPM so sicher wie ein eigener Chip? Für die meisten Zwecke ja. Ein eigener Chip schützt besser gegen bestimmte physische Angriffe, ein Firmware-TPM teilt sich den Prozessor mit dem restlichen System.
Fazit
Private Schlüssel sind in Hardware am besten aufgehoben, weil sie dort benutzt, aber nicht kopiert werden können. HSMs schützen die wichtigsten Schlüssel von CAs, Softwareherstellern und Banken und sind nach FIPS 140-3 oder Common Criteria zertifiziert. TPM, Secure Enclave und Sicherheitsschlüssel bringen dasselbe Prinzip in jeden PC und jedes Smartphone. Mehr in der Übersicht Verschlüsselung und IT-Sicherheit.
Quellen und weiterführende Links
- FIPS 140-3: Security Requirements for Cryptographic Modules (NIST)
- Hardware-Sicherheitsmodul (Wikipedia)
- Trusted Platform Module: Übersicht (Microsoft)
- TPM 2.0 Library Specification (Trusted Computing Group)






Neueste Kommentare