
Jede Zertifikatskette endet bei einem Stammzertifikat, dem Ihr Gerät von vornherein vertraut. Doch wer entscheidet, welche Stammzertifikate das sind? Die Antwort sind die Root Stores von Betriebssystemen und Browsern und die Root-Programme, die sie verwalten. Sie bestimmen, welche Zertifizierungsstellen weltweit für Websites bürgen dürfen, und sie können einer CA dieses Recht auch wieder entziehen. Dieser Artikel erklärt die großen Root-Programme, die Aufnahme einer CA, bekannte Fälle von Vertrauensentzug und wie Sie den Root Store Ihres Geräts ansehen.
Was ein Root Store ist
Ein Root Store ist eine Liste von Stammzertifikaten, die ein Programm als vertrauenswürdig behandelt. Jede Zertifikatskette, die der Browser prüft, muss bei einem dieser Zertifikate enden; wie die Kette aufgebaut ist, erklärt Zertifikatskette einfach erklärt. Neben dem Zertifikat speichert der Root Store, wofür eine Root vertraut wird, etwa für Websites oder für E-Mail, und manchmal Einschränkungen wie ein Datum, ab dem neue Zertifikate nicht mehr gelten.
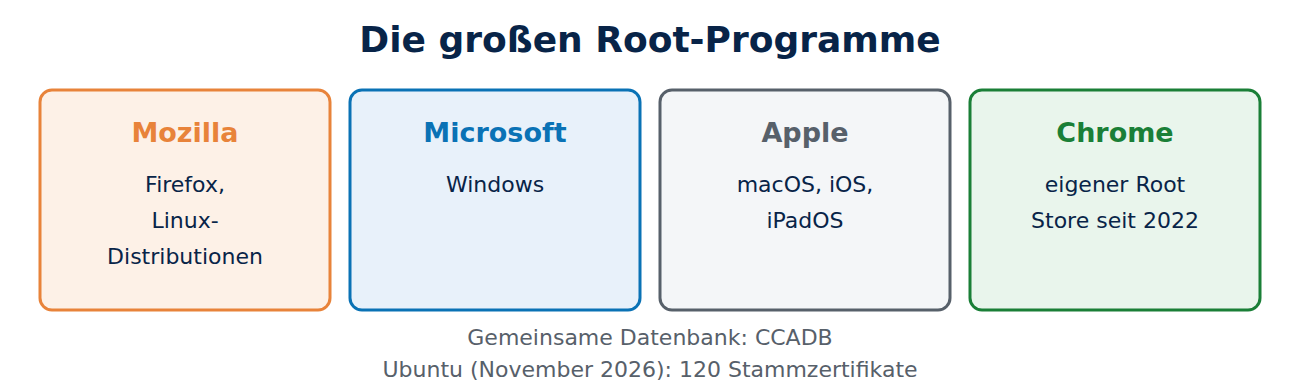
Wie groß so eine Liste ist, zeigt Ubuntu: Das Paket ca-certificates, das auf der Liste von Mozilla beruht, enthielt im November 2026 120 Stammzertifikate, darunter ISRG Root X1 und X2 von Let’s Encrypt sowie Roots deutscher Anbieter wie D-Trust und T-TeleSec.
Die großen Root-Programme
Es gibt nur wenige Root-Programme, die für fast alle Geräte entscheiden:
- Mozilla: Die Liste wird öffentlich auf einer Mailingliste diskutiert und von Firefox sowie den meisten Linux-Distributionen übernommen.
- Microsoft: das Trusted Root Program für Windows; Windows lädt fehlende Stammzertifikate bei Bedarf automatisch nach.
- Apple: für macOS, iOS und iPadOS; auch Browser auf iPhone und iPad nutzen diese Liste.
- Google Chrome: Seit 2022 bringt Chrome einen eigenen Chrome Root Store mit und verlässt sich auf den meisten Plattformen nicht mehr auf die Liste des Betriebssystems.
Daneben gibt es eigene Listen etwa für Android und Java. Die Programme stimmen sich ab und nutzen eine gemeinsame Datenbank, die CCADB, in der CAs ihre Zertifikate, Audits und Richtlinien hinterlegen. Die Mindestregeln für alle legt das CA/Browser Forum fest; mehr dazu in Zertifizierungsstelle (CA) einfach erklärt.
Wie eine CA aufgenommen wird
Eine neue CA durchläuft einen langen Prozess:
- Sie veröffentlicht ihre Richtlinien (Certificate Policy und Certification Practice Statement).
- Sie besteht ein Audit nach WebTrust oder ETSI, das jährlich wiederholt werden muss.
- Sie beantragt die Aufnahme bei jedem Root-Programm einzeln. Bei Mozilla folgt eine öffentliche Diskussion, in der jeder Fragen stellen kann.
- Nach der Zusage dauert es noch, bis die Root mit Updates auf die Geräte gelangt. Bis sie überall angekommen ist, vergehen oft Jahre; deshalb arbeiten neue CAs anfangs mit Kreuzsignaturen etablierter Roots.
Auch die Laufzeit ist begrenzt: Mozilla und Chrome vertrauen einer Root für Websites höchstens etwa 15 Jahre nach Erzeugung ihres Schlüssels. Chrome verlangt außerdem, dass Hierarchien für Website-Zertifikate nur noch diesem Zweck dienen: Neue Zwischenzertifikate dürfen seit dem 15. Juni 2026 nur noch für Server gelten, und ab dem 15. März 2027 gilt das auch für jedes neue Website-Zertifikat.
Wenn Vertrauen entzogen wird: bekannte Fälle
Root-Programme können eine CA entfernen, wenn sie Regeln verletzt oder nicht mehr vertrauenswürdig erscheint:
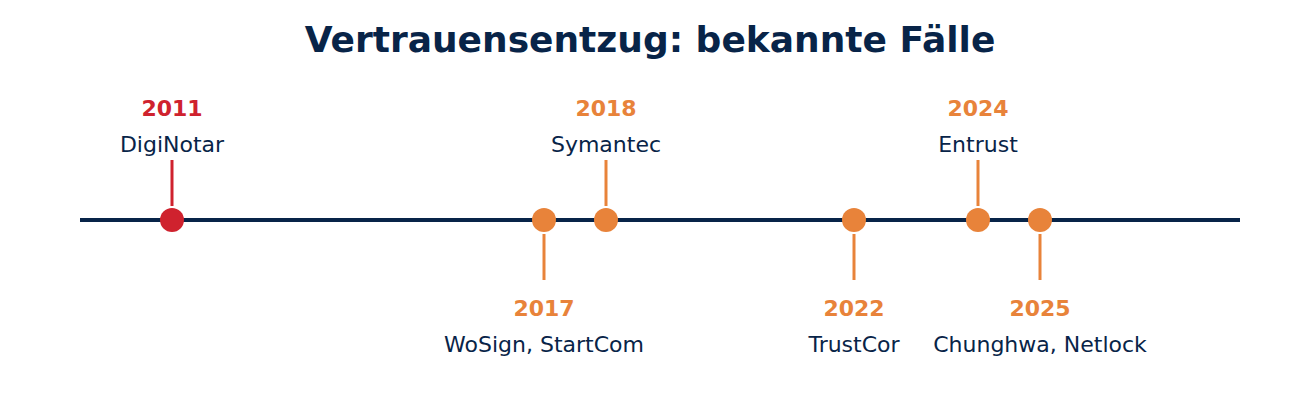
- 2011, DigiNotar: Nach einem Einbruch wurden gefälschte Zertifikate unter anderem für Google-Dienste ausgestellt und im Iran zum Mitlesen genutzt. Alle Browser entfernten die CA sofort.
- 2016/2017, WoSign und StartCom: Rückdatierte Zertifikate und eine verschwiegene Übernahme führten zum Ausschluss.
- 2018, Symantec: Nach jahrelangen Fehlern entzogen die Browser den Symantec-Zertifikaten schrittweise das Vertrauen; bis Oktober 2018 mussten alle betroffenen Websites auf Zertifikate einer anderen CA umsteigen.
- 2022, TrustCor: Mozilla und Microsoft entfernten die CA nach Berichten über Verbindungen zu einem Hersteller von Spionagesoftware.
- 2024, Entrust: Wegen wiederholter Verstöße vertrauen Chrome, Firefox und Apple neuen Zertifikaten seit November 2024 nicht mehr.
- 2025, Chunghwa Telecom und Netlock: Chrome stellte das Vertrauen in neue Zertifikate dieser beiden CAs zum 1. August 2025 ein.
Wie ein Misstrauen technisch umgesetzt wird
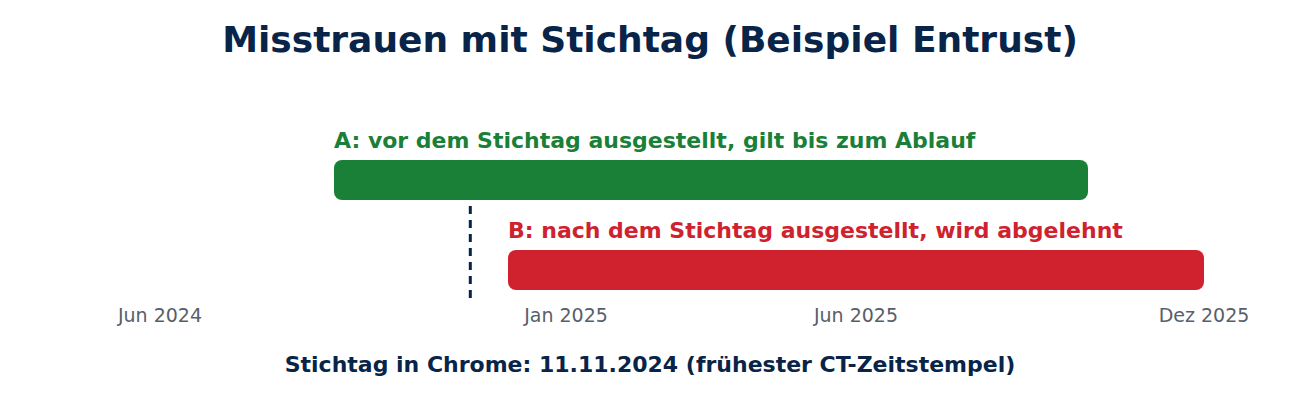
Würde ein Browser eine große CA von heute auf morgen entfernen, wären auf einen Schlag Millionen Websites nicht mehr erreichbar. Deshalb arbeiten Root-Programme meist mit einem Stichtag: Zertifikate, die vor dem Stichtag ausgestellt wurden, gelten bis zu ihrem Ablauf weiter, neuere werden abgelehnt. Chrome bestimmt das Ausstellungsdatum über den frühesten Zeitstempel aus den Certificate-Transparency-Protokollen, den ein Aussteller nicht fälschen kann. Bei Entrust lag der Stichtag für Chrome am 11. November 2024, für Mozilla am 30. November 2024. Website-Betreiber haben so Zeit, zu einer anderen CA zu wechseln. Nur bei akuter Gefahr wie bei DigiNotar wird sofort und vollständig entfernt.
Den eigenen Root Store ansehen
- Windows: Befehl certmgr.msc, Ordner „Vertrauenswürdige Stammzertifizierungsstellen“.
- macOS: Schlüsselbundverwaltung, Bereich „System-Roots“.
- Firefox: Einstellungen, „Datenschutz & Sicherheit“, ganz unten „Zertifikate anzeigen“, Reiter „Zertifizierungsstellen“.
- Chrome: Einstellungen, „Datenschutz und Sicherheit“, „Sicherheit“, „Zertifikate verwalten“.
- Linux: Die Liste liegt meist unter /etc/ssl/certs; grep -c „BEGIN CERTIFICATE“ /etc/ssl/certs/ca-certificates.crt zählt sie.
Eigene Stammzertifikate, etwa einer Firmen-CA, sollte man nur hinzufügen, wenn man der Quelle vertraut. Manche Virenscanner und Überwachungsprogramme installieren eigene Roots, um verschlüsselte Verbindungen zu untersuchen; das schwächt die Sicherheit, wenn sie schlecht umgesetzt sind. Zu Schadsoftware siehe Schadsoftware.
Häufige Fragen
Kann ich einer Root selbst das Vertrauen entziehen? Ja. In den genannten Verwaltungen lassen sich Stammzertifikate deaktivieren oder als nicht vertrauenswürdig markieren. Für normale Nutzer ist das selten nötig.
Warum vertraut mein altes Smartphone manchen Websites nicht mehr? Sein Root Store bekommt keine Updates mehr. Neue Roots fehlen, und abgelaufene alte Roots nützen nichts.
Wer bezahlt die Root-Programme? Die Browser- und Betriebssystemhersteller betreiben sie selbst. CAs zahlen für ihre Audits, nicht für die Aufnahme.
Sind 120 Stammzertifikate nicht ein großes Risiko? Jede Root kann für jede Domain ausstellen, deshalb ist jede eine mögliche Schwachstelle. Certificate Transparency und CAA-Einträge im DNS begrenzen dieses Risiko.
Fazit
Root Stores legen fest, welchen Zertifizierungsstellen ein Gerät vertraut. Mozilla, Microsoft, Apple und Google verwalten die wichtigsten Listen, prüfen neue CAs über Jahre und entziehen das Vertrauen, wenn eine CA versagt, meist mit einem Stichtag, damit bestehende Websites weiter funktionieren. Wer ein Gerät aktuell hält, hat auch einen aktuellen Root Store. Mehr in der Übersicht Verschlüsselung und IT-Sicherheit.
Quellen und weiterführende Links
- Mozilla CA Program (Mozilla)
- Chrome Root Program Policy (Google)
- Common CA Database (CCADB)
- DigiNotar (Wikipedia)






Neueste Kommentare