
Jede Zertifizierungsstelle in den Root Stores darf grundsätzlich für jede Domain ausstellen. Als Domaininhaber können Sie das einschränken, und zwar dort, wo Ihre Domain ohnehin verwaltet wird: im DNS. Ein CAA-Eintrag legt fest, welche CAs für Ihre Domain Zertifikate ausstellen dürfen. DNSSEC schützt die DNS-Antworten vor Fälschung, und DANE geht noch weiter und hinterlegt den Schlüssel eines Servers direkt im DNS. Dieser Artikel erklärt alle drei, zeigt Beispiele und sagt, wo sie heute wirklich eingesetzt werden.
CAA: welche CA darf ausstellen?
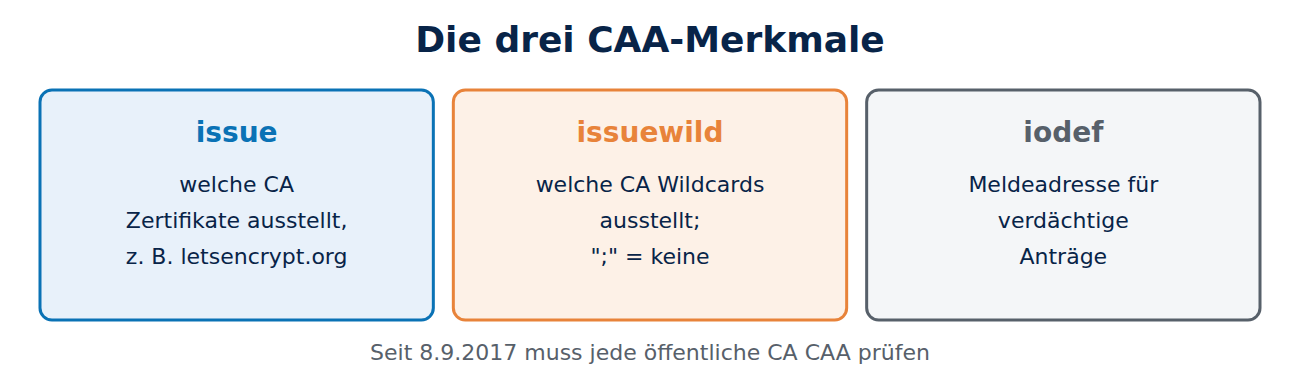
CAA steht für Certification Authority Authorization (RFC 8659). Ein CAA-Eintrag nennt die CAs, die für eine Domain ausstellen dürfen. Seit dem 8. September 2017 müssen alle öffentlichen CAs vor jeder Ausstellung nachsehen; steht dort eine andere CA, müssen sie ablehnen. Gibt es keinen CAA-Eintrag, darf jede CA ausstellen. Wie die Ausstellung sonst abläuft, erklärt Zertifizierungsstelle (CA) einfach erklärt.
Ein CAA-Eintrag besteht aus einem Flag, einem Merkmal (Tag) und einem Wert. Die wichtigsten Merkmale:
- issue: welche CA normale Zertifikate ausstellen darf, angegeben über deren Kennung, etwa letsencrypt.org, pki.goog (Google Trust Services), digicert.com oder sectigo.com.
- issuewild: welche CA Wildcard-Zertifikate ausstellen darf. Fehlt der Eintrag, gilt issue auch für Wildcards.
- iodef: eine Adresse, an die eine CA verdächtige Anträge melden kann.
CAA-Einträge in der Praxis
Ein Beispiel für eine Zone, die nur Let’s Encrypt erlaubt, keine Wildcards zulässt und Meldungen an eine E-Mail-Adresse schickt:
beispiel.de.  CAA 0 issue "letsencrypt.org"
beispiel.de.  CAA 0 issuewild ";"
beispiel.de.  CAA 0 iodef "mailto:sicherheit@beispiel.de"
Der Wert „;“ bedeutet: keine CA. Mit der Erweiterung accounturi lässt sich die Erlaubnis sogar auf ein bestimmtes Konto bei der CA beschränken, sodass ein Angreifer mit eigenem Let’s-Encrypt-Konto ebenfalls scheitert. Die CA sucht den Eintrag zuerst beim genauen Namen, etwa www.beispiel.de, und geht dann Ebene für Ebene nach oben zu beispiel.de. So gilt ein Eintrag für die Domain auch für alle Subdomains ohne eigenen Eintrag.
Prüfen lässt sich ein CAA-Eintrag mit dig CAA beispiel.de +short. Wichtig: Wer mehrere Dienste nutzt, etwa einen CDN-Anbieter, der eigene Zertifikate bestellt, muss auch dessen CAs erlauben, sonst schlägt die Erneuerung fehl. Zum DNS allgemein siehe wie funktioniert DNS.
DNSSEC: signierte DNS-Antworten
CAA und die Domainprüfung der CA verlassen sich auf das DNS. Das klassische DNS hat aber keinen Schutz gegen gefälschte Antworten: Ein Angreifer, der Antworten vergiftet oder umleitet, könnte einer CA einen falschen CAA-Eintrag oder eine falsche Prüfadresse unterschieben.
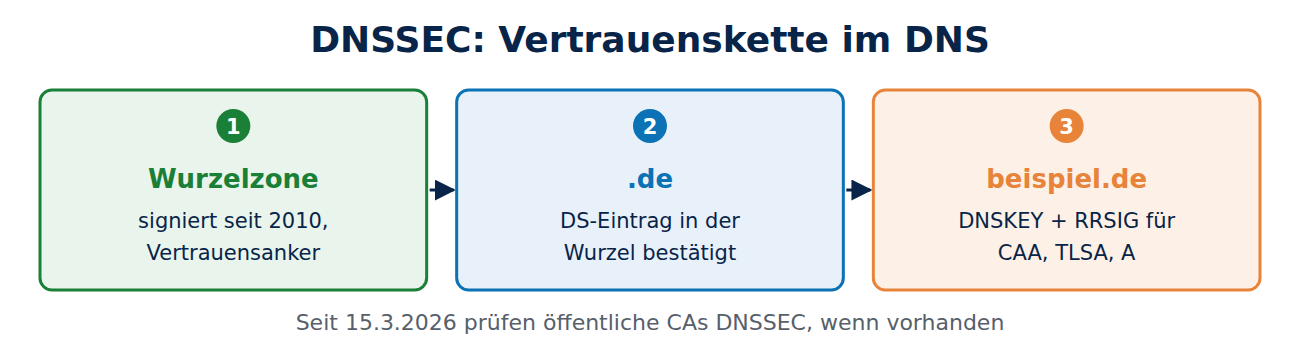
DNSSEC löst das mit Signaturen. Jede Zone signiert ihre Einträge (RRSIG) mit einem eigenen Schlüssel (DNSKEY), und die übergeordnete Zone bestätigt diesen Schlüssel mit einem DS-Eintrag. So entsteht eine Vertrauenskette von der Wurzelzone, die seit 2010 signiert ist, über .de bis zu Ihrer Domain, ganz ähnlich wie bei Zertifikaten; siehe Zertifikatskette einfach erklärt. Ein prüfender Resolver verwirft jede Antwort mit falscher Signatur.
Seit dem 15. März 2026 müssen öffentliche CAs DNSSEC-Signaturen prüfen, wenn eine Domain DNSSEC nutzt, sowohl beim CAA-Eintrag als auch bei der DNS-basierten Domainprüfung. Das hat eine Kehrseite: Ist DNSSEC falsch eingerichtet, etwa nach einem Anbieterwechsel mit altem DS-Eintrag, kann die CA gar nicht mehr ausstellen, und die Erneuerung scheitert.
DANE: der Schlüssel steht im DNS
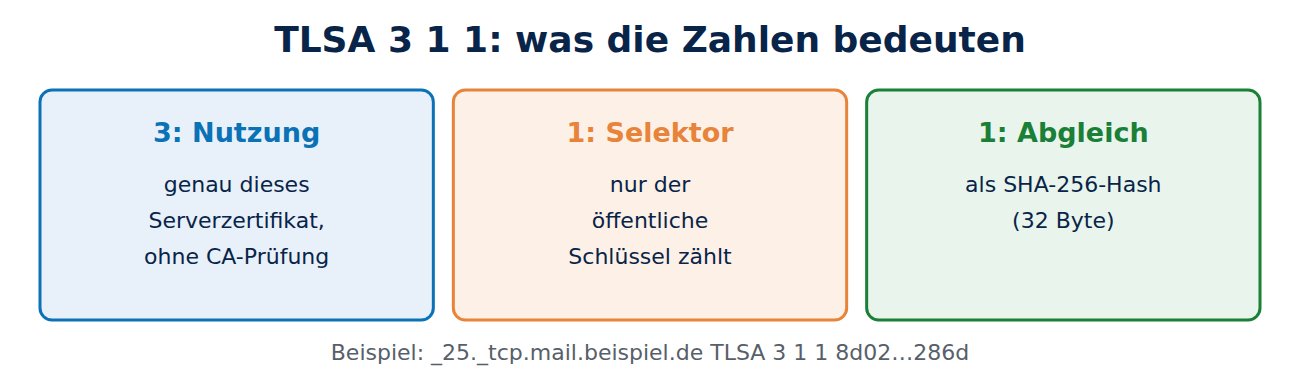
DANE (DNS-based Authentication of Named Entities, RFC 6698) geht einen Schritt weiter: Ein TLSA-Eintrag im DNS nennt direkt das Zertifikat oder den Schlüssel, den ein Server verwenden muss. Da DANE nur mit DNSSEC sicher ist, setzt es DNSSEC zwingend voraus. Ein Beispiel für einen Mailserver:
_25._tcp.mail.beispiel.de. TLSA 3 1 1 8d02536c887482bc34ff54e41d2ba659bf85b341a0a20afadb5813dcfbcf286dDie drei Zahlen bedeuten: 3 = genau dieses Serverzertifikat, ohne CA-Prüfung; 1 = nur der öffentliche Schlüssel zählt; 1 = als SHA-256-Hash. Den Hash erzeugt dieser Befehl aus dem Zertifikat:
openssl x509 -in zertifikat.pem -noout -pubkey | openssl pkey -pubin -outform DER | openssl sha256Zum Hash siehe Hashfunktionen einfach erklärt.
Wo DANE wirklich eingesetzt wird
Die großen Browser unterstützen DANE nicht. Seinen festen Platz hat DANE beim E-Mail-Versand zwischen Mailservern. Ohne DANE verschlüsseln Mailserver untereinander nur, wenn beide es anbieten, und ein Angreifer kann die Verschlüsselung unterdrücken. Mit DANE weiß der sendende Server vorher, dass er verschlüsseln muss und welchen Schlüssel er erwarten darf. Viele deutsche Anbieter wie Posteo, mailbox.org, GMX und WEB.DE nutzen DANE, und das BSI empfiehlt es für Mailserver. Wie E-Mail technisch funktioniert, erklärt wie funktioniert E-Mail.
Wer DANE nutzt, muss beim Zertifikatswechsel aufpassen: Der neue TLSA-Eintrag muss vor dem neuen Schlüssel veröffentlicht werden, sonst lehnen andere Server die Verbindung ab. Viele Betreiber behalten deshalb bei der Erneuerung den Schlüssel oder veröffentlichen zwei TLSA-Einträge gleichzeitig.
Häufige Fragen
Sollte ich einen CAA-Eintrag setzen? Ja, er kostet nichts und verhindert, dass eine fremde CA aus Versehen oder durch Täuschung für Ihre Domain ausstellt. Nennen Sie aber alle CAs, die Sie oder Ihre Dienstleister wirklich nutzen.
Schützt CAA vor einem Angreifer, der meine DNS-Zone kontrolliert? Nein. Wer die Zone ändern kann, kann auch den CAA-Eintrag ändern. Schützen Sie daher den Zugang zum DNS-Anbieter mit einem starken Passwort und zweitem Faktor.
Woran erkenne ich, ob meine Domain DNSSEC nutzt? Mit dig DS beispiel.de +short: Erscheint ein Eintrag, ist die Zone signiert. Online-Prüfwerkzeuge zeigen auch, ob die Kette stimmt.
Ersetzt DANE die Zertifizierungsstellen? Grundsätzlich könnte es das, praktisch nur bei Mailservern. Websites brauchen weiterhin ein Zertifikat einer öffentlichen CA.
Fazit
Mit einem CAA-Eintrag bestimmen Sie im DNS, welche CAs für Ihre Domain ausstellen dürfen. DNSSEC sorgt dafür, dass solche DNS-Antworten nicht gefälscht werden können, und wird seit März 2026 von allen öffentlichen CAs geprüft. DANE hinterlegt den Serverschlüssel selbst im DNS und hat sich beim Mailversand durchgesetzt. Mehr in der Übersicht Verschlüsselung und IT-Sicherheit.
Quellen und weiterführende Links
- RFC 8659: DNS Certification Authority Authorization (CAA) (IETF)
- Certificate Authority Authorization (Let’s Encrypt)
- Ballot SC-085v2: DNSSEC-Prüfung für CAA und Domainprüfung (CA/Browser Forum)
- DNSSEC (DENIC)






Neueste Kommentare