
Computer im Internet finden sich über IP-Adressen wie 203.0.113.10 oder 2001:db8::10. Menschen merken sich lieber Namen wie techuni.de. Das Domain Name System (DNS) übersetzt zwischen beiden Welten. Es wird oft als „Telefonbuch des Internets“ bezeichnet und ist bei fast jedem Klick im Hintergrund beteiligt.
Dieser Artikel erklärt, wie eine DNS-Anfrage Schritt für Schritt abläuft, welche Server beteiligt sind, welche Einträge es gibt, wozu der Cache und die TTL dienen und wie DNS abgesichert wird.
Wozu braucht man DNS?
Jedes Gerät im Internet wird über eine IP-Adresse angesprochen. Ohne DNS müsste man für jede Website die Zahlenfolge kennen, und jeder Serverumzug würde alle Links brechen. DNS entkoppelt den Namen von der Adresse: Der Betreiber kann den Server wechseln, ändert nur den DNS-Eintrag, und alle Besucher landen automatisch am neuen Ort.
Der Aufbau eines Domainnamens
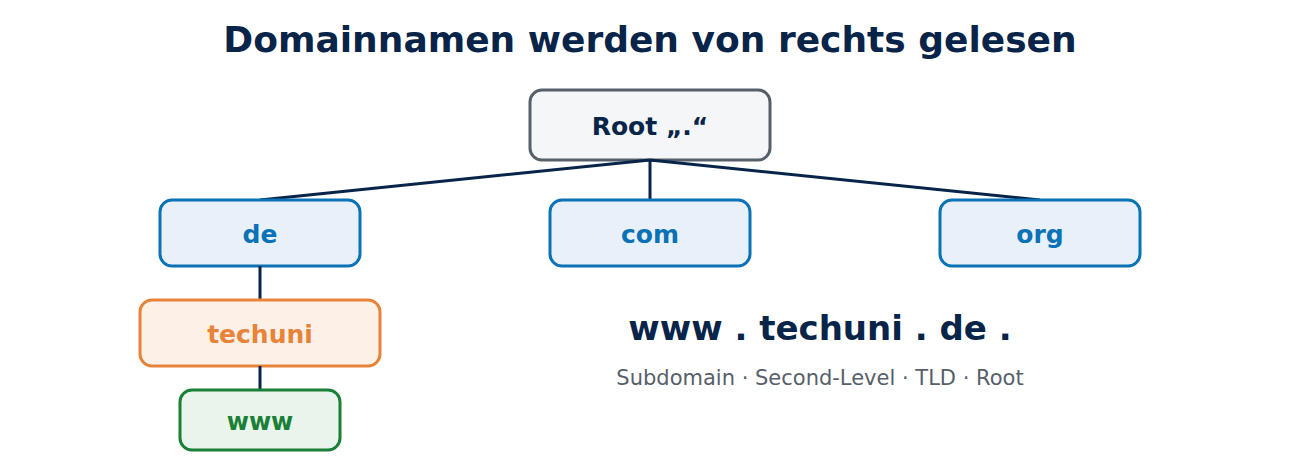
Domainnamen sind hierarchisch aufgebaut und werden von rechts nach links gelesen:
- Root (Wurzel): der unsichtbare Punkt am Ende, eigentlich „www.techuni.de.“
- Top-Level-Domain (TLD): „de“, „com“, „org“ oder „berlin“. Für .de ist die DENIC zuständig.
- Second-Level-Domain: „techuni“, der Name, den man bei einem Registrar mietet.
- Subdomain: „www“ oder zum Beispiel „mail“, frei vom Inhaber festgelegt.
Eine DNS-Anfrage Schritt für Schritt
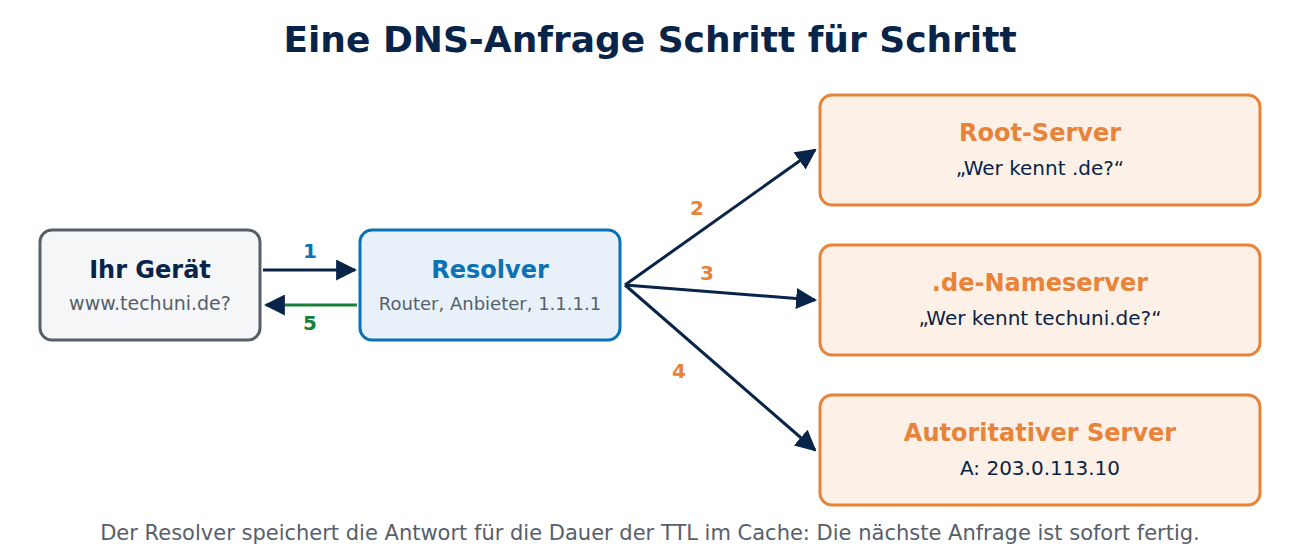
- Der Browser fragt das Betriebssystem. Steht die Antwort schon im lokalen Cache, ist die Auflösung sofort fertig.
- Der Stub-Resolver fragt den rekursiven Resolver. Das ist meist der DNS-Server des Internetanbieters oder des Routers, oder ein öffentlicher Dienst wie 1.1.1.1, 8.8.8.8 oder 9.9.9.9.
- Der Resolver fragt einen Root-Server: „Wer ist für .de zuständig?“ Der Root-Server verweist auf die Nameserver der TLD.
- Der Resolver fragt einen .de-Nameserver: „Wer ist für techuni.de zuständig?“ Antwort: die autoritativen Nameserver der Domain.
- Der Resolver fragt den autoritativen Nameserver nach www.techuni.de und erhält die IP-Adresse.
- Der Resolver speichert die Antwort im Cache und gibt sie an das Gerät zurück. Der Browser baut nun die Verbindung zum Webserver auf.
Das Ganze dauert meist nur wenige Millisekunden, weil die meisten Antworten aus einem Cache kommen.
Die wichtigsten DNS-Einträge
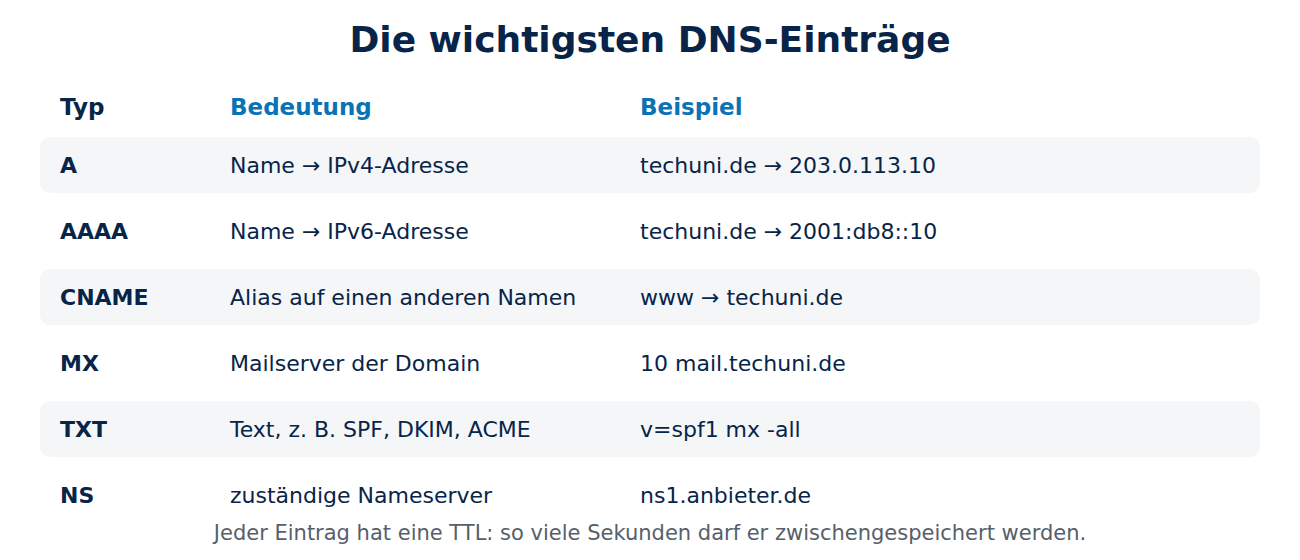
- A: Name → IPv4-Adresse.
- AAAA: Name → IPv6-Adresse.
- CNAME: Alias, der auf einen anderen Namen zeigt (www.beispiel.de → beispiel.de).
- MX: Mailserver, die E-Mails für die Domain annehmen, mit Priorität.
- TXT: freier Text, zum Beispiel für SPF, DKIM und DMARC gegen gefälschte E-Mails oder zum Nachweis, dass man eine Domain kontrolliert.
- NS: die autoritativen Nameserver der Zone.
- PTR: der umgekehrte Weg, IP-Adresse → Name (Reverse DNS).
Mit einem TXT-Eintrag beweist man zum Beispiel bei der DNS-01-Challenge von Let’s Encrypt, dass man die Domain kontrolliert: Der Eintrag heißt dann _acme-challenge.beispiel.de.
Cache und TTL
Jeder DNS-Eintrag hat eine TTL (Time to Live) in Sekunden. So lange dürfen Resolver und Geräte die Antwort zwischenspeichern, ohne erneut zu fragen. Eine TTL von 3600 bedeutet eine Stunde. Hohe Werte entlasten die Nameserver und beschleunigen das Surfen, niedrige Werte sorgen dafür, dass Änderungen schneller überall ankommen. Vor einem geplanten Serverumzug senkt man die TTL deshalb rechtzeitig, etwa auf 300 Sekunden.
Wenn nach einer DNS-Änderung „noch die alte Seite“ erscheint, ist meist ein Cache schuld. Unter Windows leert ipconfig /flushdns den lokalen Cache.
DNS selbst ausprobieren
- Windows:
nslookup techuni.dezeigt die IP-Adressen,nslookup -type=mx techuni.dedie Mailserver. - Linux und macOS:
dig techuni.dezeigt die Antwort samt TTL,dig +trace techuni.deden ganzen Weg von der Root bis zum autoritativen Server.
Sicherheit: DNSSEC, DoH und DoT
Klassisches DNS läuft unverschlüsselt über Port 53 (meist UDP, bei großen Antworten TCP) und ist nicht gegen Fälschungen geschützt. Dagegen gibt es zwei Ansätze:
- DNSSEC signiert DNS-Einträge kryptografisch. Ein Resolver kann so prüfen, dass die Antwort vom echten Zonenbetreiber stammt und nicht verändert wurde. DNSSEC verschlüsselt aber nichts.
- DNS over HTTPS (DoH) und DNS over TLS (DoT) verschlüsseln die Verbindung zwischen Gerät und Resolver. Wer das Netz betreibt, etwa ein öffentliches WLAN, kann die DNS-Anfragen dann nicht mehr mitlesen. Mit welcher IP-Adresse Sie sich anschließend verbinden, bleibt aber sichtbar. Moderne Browser und Betriebssysteme unterstützen DoH. Grundlage ist dieselbe Technik wie bei HTTPS und TLS.
Angriffe auf DNS sind zum Beispiel DNS-Spoofing (gefälschte Antworten leiten auf eine Betrugsseite um) und gekaperte Router, deren DNS-Einstellungen verändert wurden. Prüfen Sie daher gelegentlich, welcher DNS-Server im Router eingetragen ist.
Typische DNS-Probleme
- „DNS_PROBE_FINISHED_NXDOMAIN“: Der Name existiert nicht oder ist falsch geschrieben.
- Seiten laden nicht, IP-Adressen funktionieren aber: Der DNS-Server antwortet nicht. Router neu starten oder testweise einen anderen Resolver eintragen.
- Nach einem Umzug teils alte, teils neue Seite: Caches mit hoher TTL. Abwarten oder die TTL beim nächsten Mal vorher senken.
Fazit
DNS übersetzt Namen in IP-Adressen. Eine Anfrage läuft vom Gerät über den rekursiven Resolver zur Root, zur Top-Level-Domain und schließlich zum autoritativen Nameserver der Domain. A- und AAAA-Einträge liefern die Adressen, MX die Mailserver, TXT Prüfwerte, und die TTL bestimmt, wie lange Antworten zwischengespeichert werden. DNSSEC schützt vor Fälschungen, DoH und DoT vor Mitlesern. Mehr zur Infrastruktur dahinter finden Sie in der Übersicht Internet, DSL und Mobilfunk.
Quellen und weiterführende Links
- Domain Name System (Wikipedia)
- RFC 1034: Domain Names – Concepts and Facilities (IETF)

Neueste Kommentare