
Damit ein Browser einem Website-Zertifikat vertraut, muss es von einer Zertifizierungsstelle (englisch Certificate Authority, kurz CA) unterschrieben sein. Die CA bürgt dafür, dass der Antragsteller die Domain wirklich kontrolliert und, je nach Zertifikatstyp, dass hinter der Website eine echte Firma steht. Doch wie prüft eine CA das, wer legt die Regeln fest, und was ist der Unterschied zwischen DV, OV und EV? Dieser Artikel erklärt die Arbeit einer CA, die Prüfstufen, den Ablauf einer Ausstellung und was passiert, wenn eine CA Fehler macht.
Was eine Zertifizierungsstelle tut
Eine CA ist eine Organisation, deren Stammzertifikat in den Root Stores von Betriebssystemen und Browsern steckt. Sie hat drei Aufgaben:
- Prüfen: Sie stellt fest, ob der Antragsteller berechtigt ist, ein Zertifikat für einen Namen zu bekommen.
- Ausstellen: Sie unterschreibt das Zertifikat mit dem Schlüssel eines Zwischenzertifikats; wie daraus eine Kette bis zur Root entsteht, erklärt Zertifikatskette einfach erklärt.
- Verwalten: Sie veröffentlicht Sperrinformationen, trägt jedes Zertifikat in öffentliche Protokolle ein und lässt sich jährlich prüfen.
Bekannte CAs sind die gemeinnützige Let’s Encrypt, die kostenlos und vollautomatisch ausstellt, sowie kommerzielle Anbieter wie DigiCert, Sectigo, GlobalSign oder Google Trust Services. In Deutschland betreiben unter anderem D-Trust (Bundesdruckerei) und Telekom Security CAs.
Die Regeln: CA/Browser Forum und Baseline Requirements
Die Regeln für öffentlich vertraute Website-Zertifikate legt das CA/Browser Forum fest, ein 2005 gegründeter Zusammenschluss aus CAs und Browserherstellern wie Apple, Google, Microsoft und Mozilla. Sein wichtigstes Dokument sind die Baseline Requirements (BR): Sie bestimmen, wie geprüft wird, welche Felder ein Zertifikat haben darf, wie lange es gültig sein darf und wie schnell bei Problemen gesperrt werden muss. Änderungen werden als nummerierte Abstimmungen (Ballots) beschlossen. Die eigentliche Durchsetzung übernehmen die Root-Programme der Browserhersteller: Wer gegen die Regeln verstößt, riskiert, aus den Root Stores entfernt zu werden.
Domainvalidierung (DV): Kontrolle über die Domain
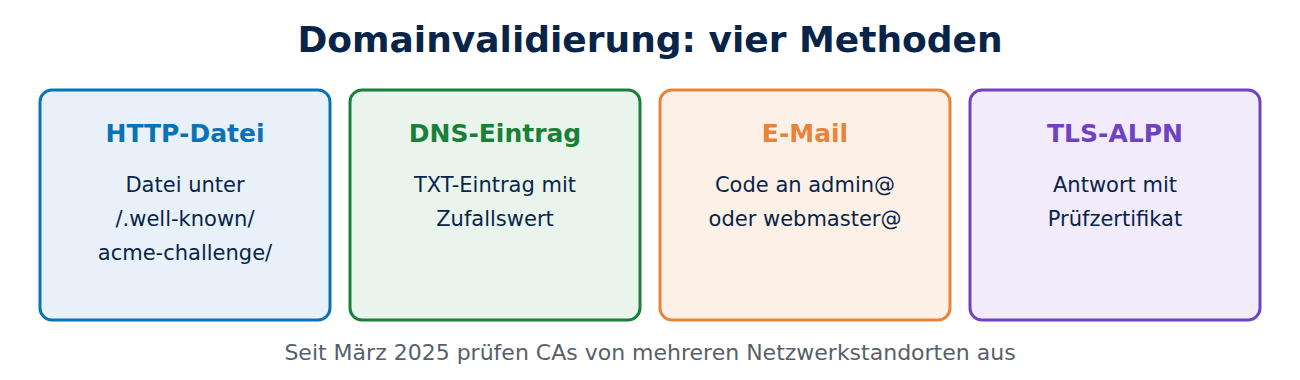
Bei der Domainvalidierung prüft die CA nur, ob der Antragsteller die Domain kontrolliert. Die üblichen Methoden:
- HTTP-Datei: Der Antragsteller legt eine von der CA vorgegebene Datei unter einer bestimmten Adresse auf dem Webserver ab, zum Beispiel unter /.well-known/acme-challenge/.
- DNS-Eintrag: Er legt einen TXT-Eintrag mit einem Zufallswert in der DNS-Zone an; siehe wie funktioniert DNS.
- E-Mail: Die CA schickt einen Code an eine festgelegte Adresse wie admin@ oder webmaster@ der Domain.
- TLS-ALPN: Der Server beantwortet eine spezielle TLS-Anfrage mit einem vorbereiteten Zertifikat.
Seit März 2025 muss die CA die Prüfung von mehreren Netzwerkstandorten aus durchführen. So wird es schwerer, die Prüfung durch eine umgeleitete Internetroute zu täuschen. Außerdem muss sie im DNS nachsehen, ob ein CAA-Eintrag andere CAs ausschließt. DV-Zertifikate sind heute die große Mehrheit, und Let’s Encrypt stellt nur sie aus. Wie das mit dem ACME-Protokoll automatisch abläuft, zeigt ACME und Let’s Encrypt.
Organisationsvalidierung (OV) und Extended Validation (EV)
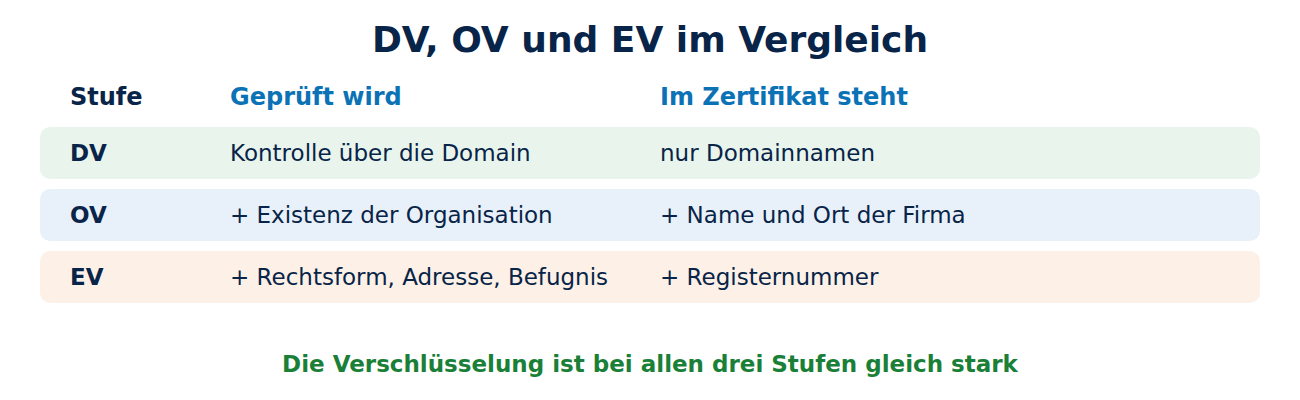
Bei den höheren Stufen prüft die CA zusätzlich die Organisation:
- OV (Organization Validated): Die CA bestätigt, dass die Firma oder Behörde existiert, etwa über das Handelsregister, und dass der Antrag von ihr kommt. Name und Ort der Organisation stehen dann im Zertifikat.
- EV (Extended Validation): Nach eigenen, strengeren Richtlinien prüft die CA zusätzlich Rechtsform, Registernummer, Geschäftsadresse und die Befugnis der Person, die den Antrag stellt. Das dauert oft Tage und kostet mehr.
Früher zeigten Browser bei EV-Zertifikaten den Firmennamen grün in der Adresszeile. Seit 2019 (Chrome 77, Firefox 70) ist das vorbei: Studien zeigten, dass kaum jemand darauf achtet, und ein Sicherheitsforscher bekam 2017 ein EV-Zertifikat für eine eigens gegründete Firma namens „Stripe, Inc“, die nichts mit dem bekannten Zahlungsdienst zu tun hatte. Die Verschlüsselung ist bei DV, OV und EV übrigens genau gleich stark; die Stufen unterscheiden sich nur in der Prüfung der Identität.
Ablauf einer Ausstellung
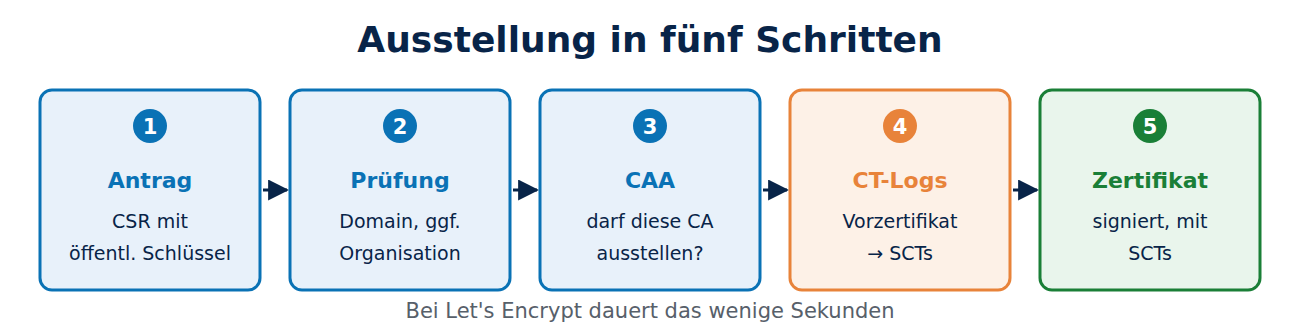
Eine Ausstellung läuft in fünf Schritten:
- Antrag: Der Antragsteller erzeugt ein Schlüsselpaar und schickt einen Zertifikatsantrag (CSR) mit dem öffentlichen Schlüssel.
- Prüfung: Die CA validiert die Domain und gegebenenfalls die Organisation.
- CAA-Abfrage: Die CA prüft, ob sie für die Domain ausstellen darf.
- Vorzertifikat und Protokolle: Die CA reicht ein Vorzertifikat bei mehreren öffentlichen Certificate-Transparency-Protokollen ein und erhält dafür Quittungen (SCTs).
- Ausstellung: Das endgültige Zertifikat mit den eingebetteten Quittungen wird signiert und ausgeliefert.
Bei Let’s Encrypt dauert das wenige Sekunden, weil der ACME-Client auf dem Server Antrag und Prüfung selbstständig erledigt.
Audits, Fehler und Konsequenzen
Öffentliche CAs müssen sich jedes Jahr von unabhängigen Prüfern nach WebTrust oder der europäischen Norm ETSI EN 319 411 auditieren lassen. Fehler wie falsch geprüfte Domains oder fehlerhafte Felder müssen sie öffentlich melden und betroffene Zertifikate in der Regel innerhalb von fünf Tagen sperren, bei schweren Fällen innerhalb von 24 Stunden.
Wer wiederholt gegen die Regeln verstößt, verliert das Vertrauen der Browser. Beispiele: 2011 wurde die niederländische CA DigiNotar nach einem Einbruch, bei dem gefälschte Google-Zertifikate entstanden, sofort entfernt und ging pleite. 2018 entzogen die Browser Symantec schrittweise das Vertrauen, und im November 2024 hörten Chrome, Firefox und Apple auf, neuen Zertifikaten von Entrust zu vertrauen.
Qualifizierte Website-Zertifikate nach eIDAS
In der EU gibt es zusätzlich qualifizierte Zertifikate für die Website-Authentifizierung (QWAC) nach der eIDAS-Verordnung. Sie dürfen nur von staatlich beaufsichtigten Vertrauensdiensteanbietern ausgestellt werden und belegen die Identität des Website-Betreibers rechtlich verbindlich. Die 2024 überarbeitete Verordnung verlangt, dass Browser solche Zertifikate anerkennen. Für die Verschlüsselung ändert sich dadurch nichts; zur rechtlichen Seite elektronischer Signaturen siehe digitale Signatur.
Häufige Fragen
Ist ein kostenloses Zertifikat unsicherer als ein gekauftes? Nein. Die Verschlüsselung ist identisch. Ein kostenpflichtiges OV- oder EV-Zertifikat enthält nur zusätzlich geprüfte Angaben zur Organisation.
Beweist das Schloss, dass eine Website seriös ist? Nein. Es beweist nur, dass die Verbindung verschlüsselt ist und der Server die Domain kontrolliert. Auch Betrüger bekommen DV-Zertifikate; siehe Phishing erkennen.
Kann jeder eine CA gründen? Jeder kann eine eigene CA betreiben, etwa im Firmennetz. Damit Browser ihr vertrauen, muss sie aber die Audits bestehen und in die Root-Programme aufgenommen werden, was Jahre dauert.
Warum muss die Prüfung von mehreren Standorten erfolgen? Ein Angreifer, der eine einzelne Internetroute umleitet, könnte sonst die Domainprüfung bestehen und ein Zertifikat für eine fremde Domain erhalten.
Fazit
Eine Zertifizierungsstelle prüft Antragsteller, unterschreibt Zertifikate und hält sich dabei an die Baseline Requirements des CA/Browser Forums. DV prüft nur die Kontrolle über die Domain, OV und EV zusätzlich die Organisation, bei gleich starker Verschlüsselung. Audits und die Root-Programme der Browser sorgen dafür, dass Regelverstöße Folgen haben. Mehr in der Übersicht Verschlüsselung und IT-Sicherheit.
Quellen und weiterführende Links
- Baseline Requirements (CA/Browser Forum)
- Zertifizierungsstelle (Wikipedia)
- So funktioniert Let’s Encrypt (Let’s Encrypt)
- Verordnung (EU) 2024/1183 (eIDAS 2.0) (EUR-Lex)

Neueste Kommentare