
VPN-Dienste werben mit Anonymität, Schutz im öffentlichen WLAN und Zugriff auf Streaming-Angebote aus aller Welt. Unternehmen nutzen VPNs, damit Beschäftigte aus dem Homeoffice sicher auf interne Systeme zugreifen. Doch was passiert technisch in einem Virtual Private Network, und was schützt es wirklich?
Dieser Artikel erklärt, wie ein VPN einen verschlüsselten Tunnel aufbaut, welche Protokolle es gibt, den Unterschied zwischen Firmen-VPN und VPN-Dienst, was ein VPN leistet und was nicht.
Das Prinzip: ein verschlüsselter Tunnel
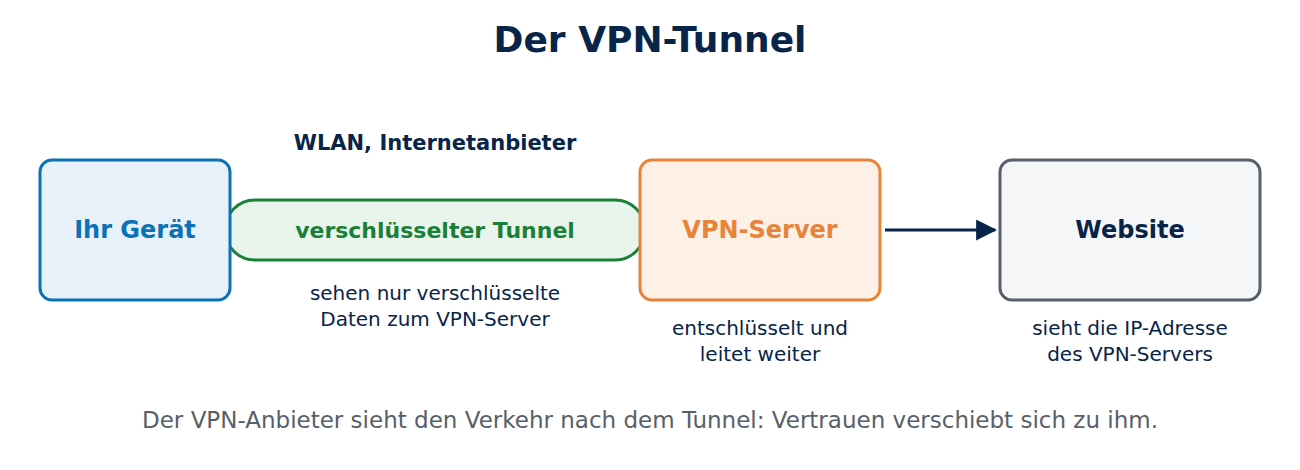
Ohne VPN gehen Ihre Datenpakete vom Gerät über das WLAN und Ihren Internetanbieter direkt zum Ziel. Mit VPN baut eine Software auf Ihrem Gerät eine verschlüsselte Verbindung zu einem VPN-Server auf. Alle Pakete werden verschlüsselt, in neue Pakete an den VPN-Server „verpackt“ (Kapselung) und erst dort entpackt und ins Internet weitergeleitet.
- Das lokale Netz und Ihr Internetanbieter sehen nur verschlüsselte Daten zum VPN-Server, nicht die besuchten Websites.
- Websites sehen die IP-Adresse des VPN-Servers statt Ihrer eigenen.
- Der VPN-Anbieter kann den Datenverkehr dafür sehen, ähnlich wie zuvor der Internetanbieter.
Wie die Verschlüsselung funktioniert
Zu Beginn authentisieren sich Gerät und Server, meist mit Zertifikaten oder Schlüsselpaaren, und handeln einen gemeinsamen Sitzungsschlüssel aus. Dafür werden Verfahren wie Diffie-Hellman auf elliptischen Kurven genutzt, wie sie im Artikel Elliptische Kurven erklärt werden. Anschließend werden alle Daten mit einem schnellen symmetrischen Verfahren wie AES oder ChaCha20 verschlüsselt und gegen Veränderung geschützt. Die Grundlagen erklärt Verschlüsselung für Einsteiger.
VPN-Protokolle
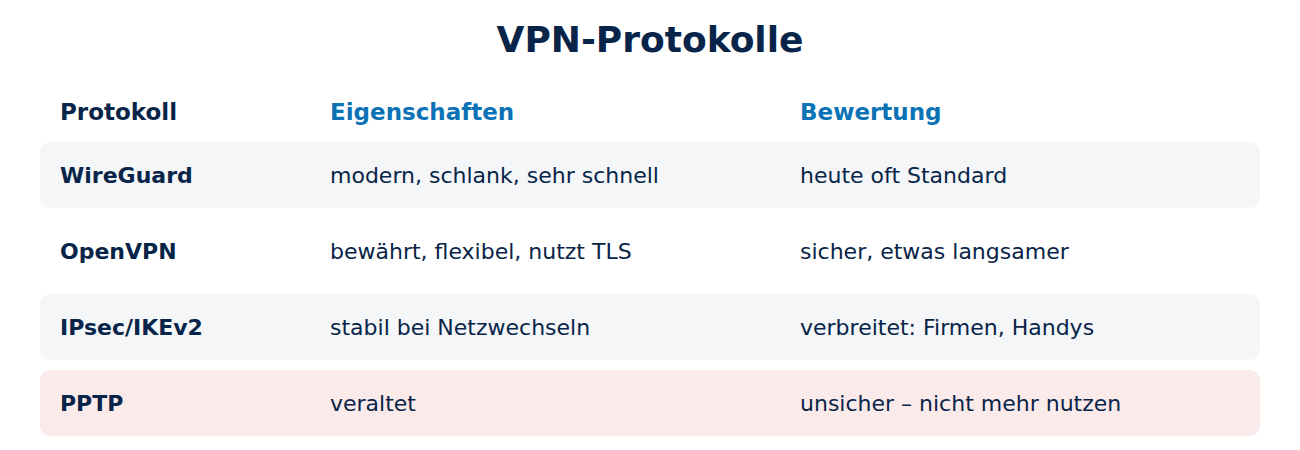
- WireGuard: modern, schlank, sehr schnell; nutzt aktuelle Kryptografie und wenig Code. Heute bei vielen Diensten Standard.
- OpenVPN: bewährt und flexibel, arbeitet mit TLS wie HTTPS, etwas langsamer.
- IPsec/IKEv2: weit verbreitet in Unternehmen und auf Smartphones, stabil bei Netzwechseln.
- Veraltete Protokolle wie PPTP gelten als unsicher und sollten nicht mehr verwendet werden.
Zwei Einsatzarten
- Firmen-VPN (Remote Access): verbindet Beschäftigte mit dem internen Firmennetz, als säßen sie im Büro. Zugriff auf Dateiserver, interne Anwendungen, Drucker.
- Site-to-Site-VPN: verbindet ganze Standorte, etwa zwei Filialen, dauerhaft über das Internet.
- VPN-Dienste für Privatnutzer: leiten den gesamten Internetverkehr über Server des Anbieters, etwa zum Schutz im öffentlichen WLAN oder um Inhalte mit einer anderen Länderkennung zu nutzen.
Auch viele Heimrouter können ein VPN-Server sein, damit Sie von unterwegs sicher auf Ihr Heimnetz zugreifen, statt riskante Portfreigaben einzurichten; siehe Wie funktioniert eine Firewall?
Was ein VPN leistet
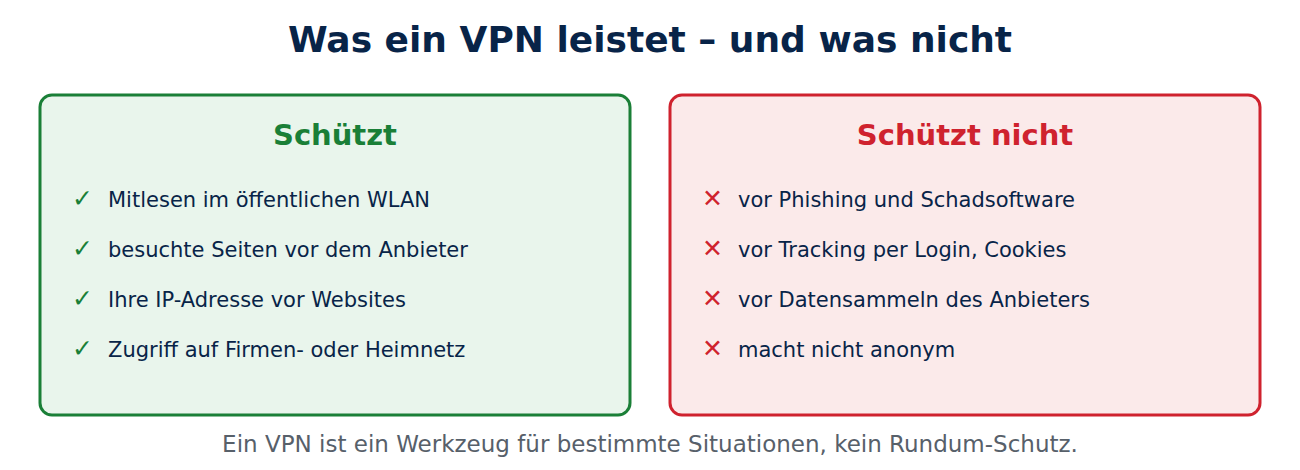
- Schutz vor Mitlesen im öffentlichen WLAN, etwa im Café oder Hotel.
- Verbergen der besuchten Websites vor dem Internetanbieter.
- Verbergen der eigenen IP-Adresse gegenüber Websites.
- Sicherer Zugriff auf Firmen- oder Heimnetz von unterwegs.
Was ein VPN nicht leistet
- Keine vollständige Anonymität: Logins, Cookies und Browser-Fingerprinting identifizieren Sie weiterhin.
- Kein Schutz vor Phishing und Schadsoftware: eine gefälschte Website bleibt gefährlich.
- Vertrauen verschiebt sich: Der VPN-Anbieter könnte Daten protokollieren; wichtig sind eine geprüfte No-Logs-Politik und ein seriöser Anbieter.
- Kostenlose VPN-Apps finanzieren sich oft über Werbung oder Datenhandel.
Da heute fast alle Websites per HTTPS verschlüsselt sind, ist der Zusatznutzen eines VPN im eigenen, gesicherten Heimnetz geringer als früher.
Worauf Sie achten sollten
- Moderne Protokolle (WireGuard, OpenVPN, IKEv2).
- Kill-Switch: blockiert den Verkehr, wenn die VPN-Verbindung abbricht.
- Unabhängig geprüfte No-Logs-Politik und transparenter Firmensitz.
- Schutz vor DNS-Lecks: Auch die Namensauflösung muss durch den Tunnel laufen; siehe Wie funktioniert DNS?
Fazit
Ein VPN baut einen verschlüsselten Tunnel zwischen Ihrem Gerät und einem VPN-Server auf: Das lokale Netz und der Internetanbieter sehen nur verschlüsselte Daten, Websites sehen die Adresse des Servers. Moderne Protokolle wie WireGuard sind schnell und sicher. Unternehmen nutzen VPNs für den Fernzugriff, Privatnutzer vor allem im öffentlichen WLAN. Anonym macht ein VPN nicht, und gegen Phishing hilft es nicht. Weitere Sicherheitsthemen finden Sie in der Übersicht Verschlüsselung und IT-Sicherheit.
Quellen und weiterführende Links
- Router, WLAN und VPN (Bundesamt für Sicherheit in der Informationstechnik)
- WireGuard
- Virtual Private Network (Wikipedia)

Neueste Kommentare