
Jedes Gerät, das mit dem Internet verbunden ist, wird ständig von automatisierten Programmen abgetastet, die nach offenen Türen suchen. Eine Firewall ist der Türsteher, der entscheidet, welcher Datenverkehr hinein- und hinausdarf. Sie steckt im Router, in Windows und macOS und in großen Unternehmensnetzen.
Dieser Artikel erklärt, wie eine Firewall Datenpakete prüft, welche Arten es gibt, was Ports und Regeln sind, was NAT damit zu tun hat und wie Sie die Firewall zu Hause richtig nutzen.
Was eine Firewall macht
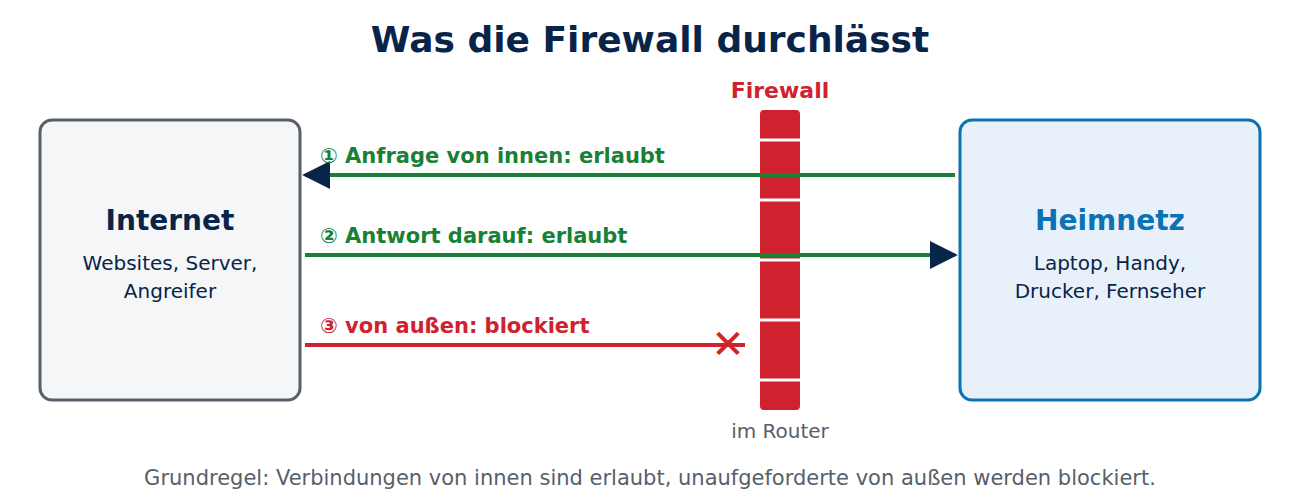
Daten reisen im Internet in Paketen. Jedes Paket trägt eine Absender- und Empfänger-IP-Adresse, eine Portnummer und das Protokoll (TCP oder UDP). Eine Firewall vergleicht diese Angaben mit ihren Regeln und entscheidet für jedes Paket: durchlassen, verwerfen oder ablehnen.
Die wichtigste Grundregel bei Heimnetzen: Verbindungen von innen nach außen sind erlaubt, unaufgeforderte Verbindungen von außen werden blockiert. Wenn Ihr Laptop eine Website aufruft, darf die Antwort zurück; ein fremder Rechner, der von sich aus Ihren Drucker ansprechen will, kommt nicht durch.
Ports: die Türen eines Computers
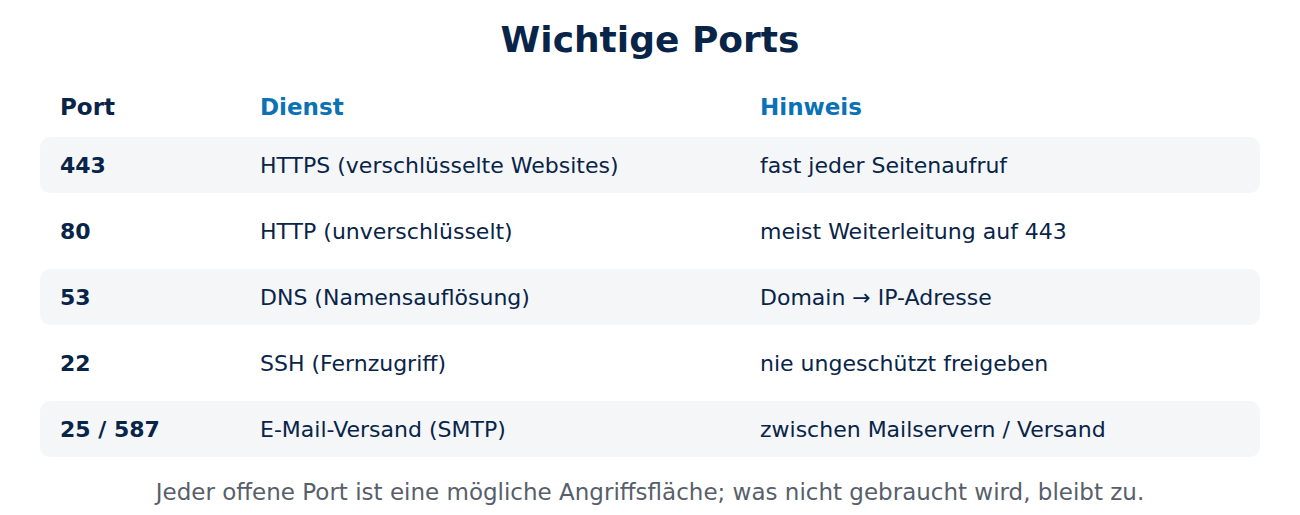
Ports sind Nummern von 0 bis 65.535, über die Programme auf einem Gerät erreichbar sind. Beispiele: 443 für HTTPS-Websites, 80 für HTTP, 22 für SSH-Fernzugriff, 25 und 587 für E-Mail. Ein „offener Port“ bedeutet, dass ein Programm auf Verbindungen wartet. Jeder offene Port ist eine mögliche Angriffsfläche. Firewalls schließen alle Ports, die nicht ausdrücklich gebraucht werden.
Arten von Firewalls
- Paketfilter: prüfen jedes Paket einzeln nach Adresse, Port und Protokoll. Einfach und schnell.
- Stateful Inspection: merken sich bestehende Verbindungen und lassen nur Antworten auf eigene Anfragen herein. Das ist heute Standard in Routern und Betriebssystemen.
- Application-Level-Firewalls und Proxys: prüfen den Inhalt auf Anwendungsebene, etwa bestimmte Webseiten oder Dateitypen.
- Next-Generation-Firewalls: kombinieren das mit Erkennung von Angriffsmustern, Malware-Scans und Nutzerkontrolle, vor allem in Unternehmen.
- Web Application Firewalls (WAF): schützen Websites vor typischen Angriffen wie SQL-Injection.
Netzwerk-Firewall und Personal Firewall
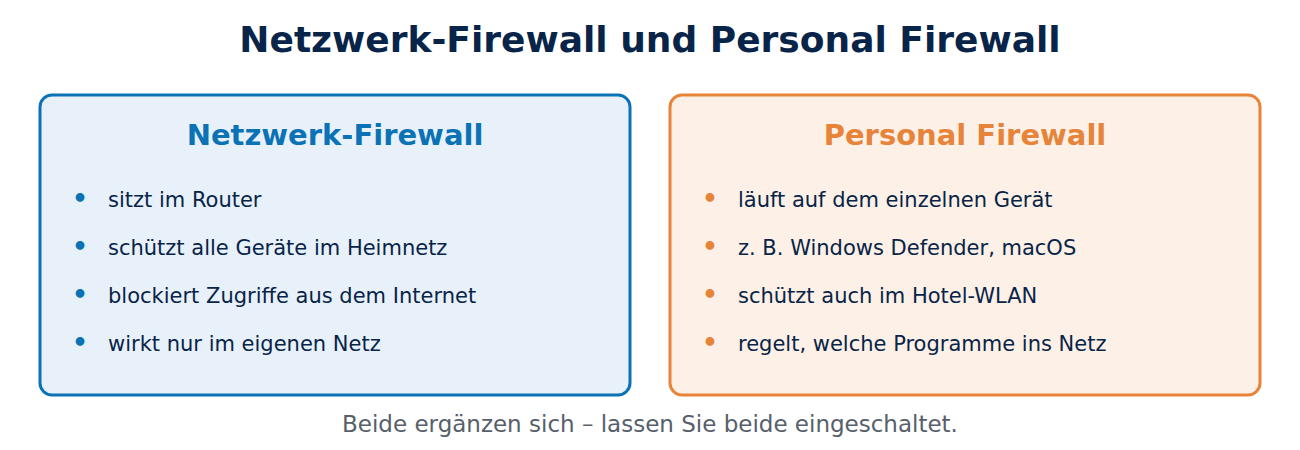
- Netzwerk-Firewall: sitzt zwischen Heimnetz und Internet, meist im Router, und schützt alle Geräte gemeinsam.
- Personal Firewall (Host-Firewall): läuft auf dem einzelnen Gerät, etwa die Windows-Defender-Firewall oder die macOS-Firewall. Sie schützt auch in fremden Netzen, etwa im Hotel-WLAN, und kann festlegen, welche Programme ins Netz dürfen.
Beide ergänzen sich: Die Router-Firewall hält Angriffe aus dem Internet ab, die Host-Firewall schützt im lokalen Netz und unterwegs.
NAT und Firewall
Die meisten Heimrouter verwenden NAT: Alle Geräte teilen sich eine öffentliche IP-Adresse. Von außen sind die einzelnen Geräte dadurch nicht direkt adressierbar, was wie eine einfache Firewall wirkt. Mit IPv6 hat dagegen jedes Gerät wieder eine eigene öffentliche Adresse; dann übernimmt die Router-Firewall diesen Schutz ausdrücklich. Wie NAT funktioniert, erklärt Was ist eine IP-Adresse?
Portfreigaben: Löcher mit Bedacht
Für Spielkonsolen, Videoüberwachung oder einen eigenen Server werden manchmal Portfreigaben (Port Forwarding) eingerichtet. Damit ist ein Gerät aus dem Internet erreichbar, und damit auch angreifbar. Geben Sie nur frei, was wirklich nötig ist, halten Sie das Gerät aktuell und schützen Sie es mit starken Passwörtern. Oft ist ein VPN die sicherere Lösung für den Fernzugriff; siehe Wie funktioniert ein VPN? Die Funktion UPnP, mit der Geräte selbst Ports öffnen, sollten Sie abschalten, wenn Sie sie nicht brauchen.
Was eine Firewall nicht kann
- Sie schützt nicht vor Phishing-Mails und betrügerischen Websites, die Sie selbst aufrufen.
- Sie erkennt nicht jede Schadsoftware, die über erlaubte Verbindungen kommt, etwa per Download.
- Sie ersetzt keine Updates, starken Passwörter und keine Verschlüsselung.
Tipps für zu Hause
- Lassen Sie die Firewall in Router und Betriebssystem eingeschaltet.
- Halten Sie Router und Geräte mit Updates aktuell.
- Entfernen Sie nicht mehr benötigte Portfreigaben und deaktivieren Sie UPnP und Fernzugriff, wenn möglich.
- Setzen Sie Smart-Home-Geräte in ein eigenes Gastnetz.
- Wählen Sie in Windows für öffentliche WLANs das Netzwerkprofil „Öffentlich“.
Fazit
Eine Firewall prüft Datenpakete anhand von Regeln zu Adressen, Ports und Verbindungen und lässt nur erlaubten Verkehr durch. Zu Hause schützt die Router-Firewall alle Geräte vor unaufgeforderten Zugriffen aus dem Internet, die Personal Firewall jedes Gerät auch unterwegs. Portfreigaben sind gezielte Ausnahmen und sollten sparsam eingesetzt werden. Weitere Sicherheitsthemen finden Sie in der Übersicht Verschlüsselung und IT-Sicherheit.
Quellen und weiterführende Links
- Router, WLAN und VPN (Bundesamt für Sicherheit in der Informationstechnik)
- Firewall (Wikipedia)

Neueste Kommentare