
Jedes Mal, wenn Ihr Browser ein Schloss neben der Adresse zeigt, hat er vorher ein Zertifikat geprüft. Dieses Zertifikat ist eine kleine Datei, die der Server beim Verbindungsaufbau mitschickt, und es folgt fast immer demselben Standard: X.509. Er legt fest, welche Angaben in einem Zertifikat stehen, wie sie kodiert sind und wie die Unterschrift der Zertifizierungsstelle angebracht wird. Dieser Artikel erklärt den Aufbau Feld für Feld, die wichtigsten Erweiterungen und zeigt am echten Zertifikat von techuni.de, wie das in der Praxis aussieht.
Was ein Zertifikat ist
Ein Zertifikat ist eine Art digitaler Ausweis für einen öffentlichen Schlüssel. Es verbindet drei Dinge:
- einen Namen, zum Beispiel den Domainnamen www.techuni.de,
- einen öffentlichen Schlüssel, zu dem nur der Inhaber den privaten Schlüssel besitzt,
- die digitale Signatur einer Zertifizierungsstelle (CA), die bestätigt, dass Name und Schlüssel zusammengehören.
Wie die Signatur funktioniert, erklärt der Artikel digitale Signatur einfach erklärt. Die Zertifizierungsstelle übernimmt die Rolle der Behörde, die einen Personalausweis ausstellt: Sie prüft und unterschreibt. Wer dem Aussteller vertraut, kann dem Zertifikat vertrauen. Einen allgemeinen Überblick über das ganze System gibt PKI einfach erklärt.
Der Aufbau nach X.509
X.509 ist ein Standard der Internationalen Fernmeldeunion ITU-T, erstmals 1988 veröffentlicht. Die heute verwendete Version 3 von 1996 brachte die Erweiterungen, ohne die kein modernes Zertifikat auskommt. Wie X.509 im Internet genau zu verwenden ist, regelt RFC 5280.
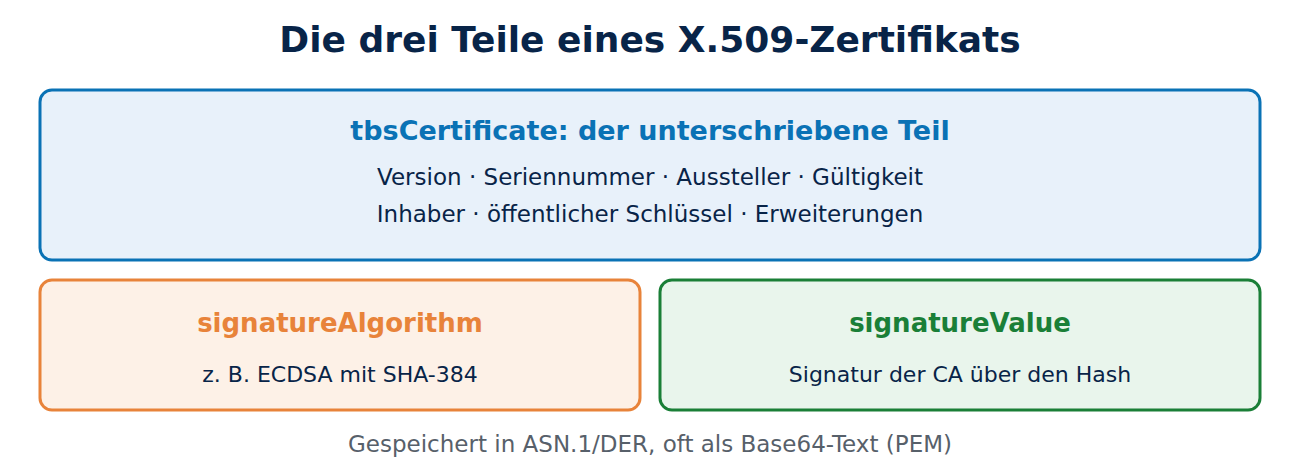
Technisch besteht jedes Zertifikat aus genau drei Teilen:
- tbsCertificate („to be signed“): alle Angaben, also Name, Schlüssel, Gültigkeit und Erweiterungen.
- signatureAlgorithm: das Verfahren, mit dem die CA unterschrieben hat, etwa ECDSA mit SHA-384.
- signatureValue: die eigentliche Signatur über den Hashwert des ersten Teils.
Gespeichert wird das Ganze in der Beschreibungssprache ASN.1 mit der binären Kodierung DER. Meist sieht man es als Textblock wie diesen; das ist dieselbe Binärdatei in Base64 umgewandelt (Format PEM, gekürzt):
-----BEGIN CERTIFICATE-----
MIIDnjCCAyOgAwIBAgISBe...
-----END CERTIFICATE-----
Zu Hashwerten siehe Hashfunktionen einfach erklärt.
Die wichtigsten Felder
Im unterschriebenen Teil stehen diese Grundfelder:
- Version: fast immer 3 (intern als Wert 2 gespeichert, weil die Zählung bei 0 beginnt).
- Seriennummer: eindeutig pro CA. Öffentliche CAs müssen mindestens 64 Bit Zufall hineinmischen, damit niemand eine Seriennummer vorhersagen kann.
- Signaturalgorithmus: wiederholt die Angabe aus dem äußeren Teil, damit sie mit unterschrieben ist.
- Aussteller (Issuer): der Name der CA, die signiert hat.
- Gültigkeit: zwei Zeitpunkte, „nicht vor“ und „nicht nach“, in koordinierter Weltzeit (UTC).
- Inhaber (Subject): ein sogenannter Distinguished Name mit Kürzeln wie CN (Common Name), O (Organisation) und C (Land). Bei einfachen Website-Zertifikaten steht oft nur CN = Domainname darin.
- Öffentlicher Schlüssel (Subject Public Key Info): Algorithmus und Schlüssel selbst, etwa eine elliptische Kurve P-256 oder RSA mit 2.048 Bit. Mehr zu den Verfahren in elliptische Kurven und RSA einfach erklärt.
Erweiterungen: was ein modernes Zertifikat ausmacht
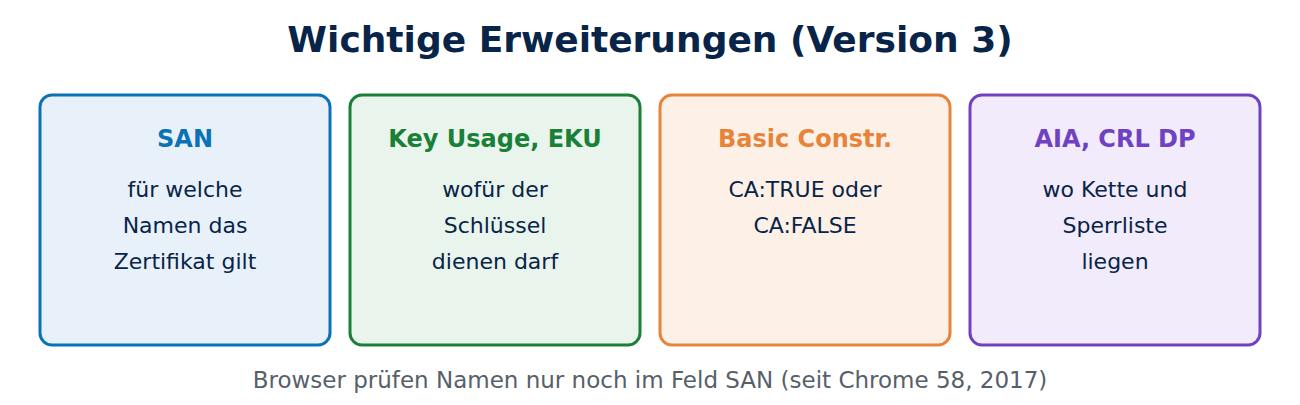
Seit Version 3 kann ein Zertifikat beliebige Erweiterungen tragen. Jede ist durch eine Kennung (OID) bezeichnet und kann als kritisch markiert sein: Dann muss ein Programm, das die Erweiterung nicht versteht, das Zertifikat ablehnen. Die wichtigsten:
- Subject Alternative Name (SAN): die Liste der Namen, für die das Zertifikat gilt, zum Beispiel techuni.de und www.techuni.de. Browser prüfen nur noch diese Liste; das Feld CN wird seit 2017 (Chrome 58) nicht mehr ausgewertet.
- Key Usage und Extended Key Usage: wofür der Schlüssel benutzt werden darf, etwa „digitale Signatur“ und „TLS-Server-Authentifizierung“.
- Basic Constraints: ob das Zertifikat selbst eine CA ist (CA:TRUE) oder ein Endzertifikat (CA:FALSE). Ohne diese Angabe könnte jeder mit einem normalen Zertifikat weitere Zertifikate ausstellen.
- Authority und Subject Key Identifier: kurze Kennungen, über die Programme das passende Zertifikat des Ausstellers finden.
- Authority Information Access und CRL Distribution Points: Adressen, unter denen das Zwischenzertifikat und die Sperrliste der CA abrufbar sind.
- Certificate Policies: eine OID für die Prüfstufe, zum Beispiel 2.23.140.1.2.1 für domainvalidierte Zertifikate.
- Signed Certificate Timestamps (SCT): Quittungen öffentlicher Protokolle, die belegen, dass das Zertifikat öffentlich registriert wurde.
Ein echtes Beispiel: das Zertifikat von techuni.de
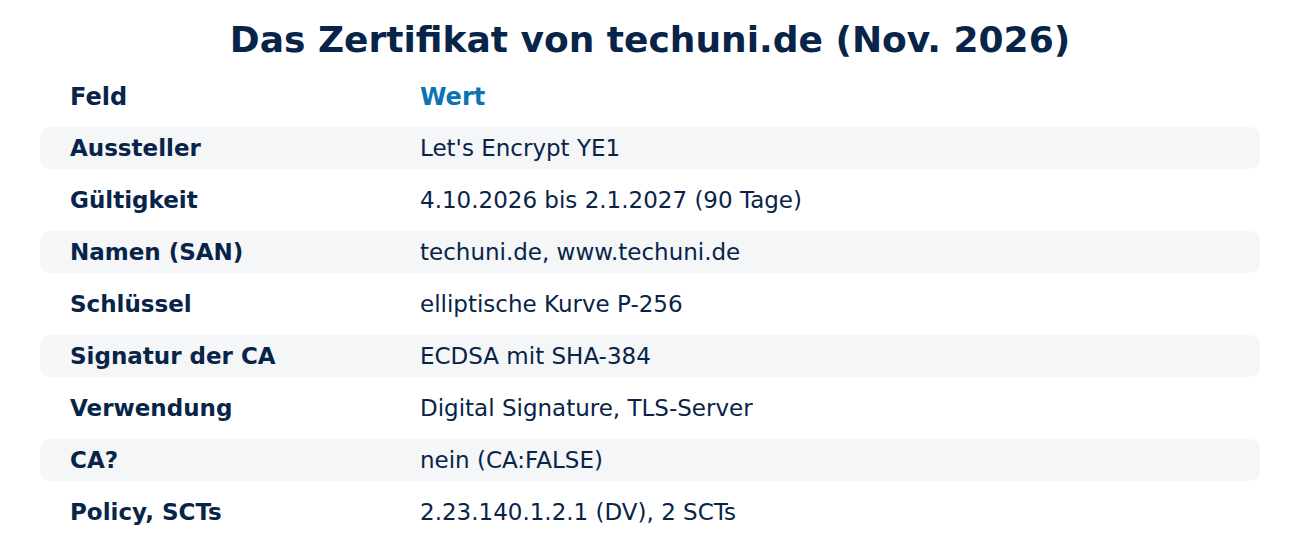
So sah das Zertifikat dieser Website im November 2026 aus (es wird regelmäßig automatisch erneuert, daher ändern sich Daten und Seriennummer):
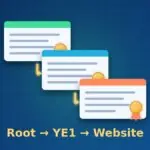
- Version 3, Aussteller C = US, O = Let’s Encrypt, CN = YE1.
- Gültig vom 4. Oktober 2026, 19:05:34 UTC, bis zum 2. Januar 2027, 19:05:33 UTC, also 90 Tage minus eine Sekunde.
- Inhaber CN = techuni.de, SAN mit den Namen techuni.de und www.techuni.de.
- Schlüssel: elliptische Kurve P-256, Signatur der CA: ECDSA mit SHA-384.
- Key Usage „Digital Signature“ (kritisch), Extended Key Usage „TLS Web Server Authentication“, Basic Constraints CA:FALSE (kritisch).
- Sperrliste unter ye1.c.lencr.org, Zwischenzertifikat unter ye1.i.lencr.org, Policy 2.23.140.1.2.1 (domainvalidiert), zwei SCTs.
Auffällig ist, was fehlt: Es gibt keine Organisation im Inhaber und keine OCSP-Adresse. Let’s Encrypt prüft nur die Kontrolle über die Domain und hat OCSP 2025 abgeschaltet. Wie die Ausstellung abläuft, zeigt ACME und Let’s Encrypt.
Zertifikat selbst ansehen
Im Browser genügt ein Klick auf das Symbol links neben der Adresse; unter „Verbindung ist sicher“ oder ähnlich lässt sich das Zertifikat mit allen Feldern öffnen. Auf der Kommandozeile hilft OpenSSL:
openssl s_client -connect www.techuni.de:443 -servername www.techuni.de </dev/null 2>/dev/null | openssl x509 -noout -textFür eine gespeicherte Datei reicht eine kürzere Abfrage der wichtigsten Felder:
openssl x509 -in zertifikat.pem -noout -subject -issuer -dates -ext subjectAltNameDer Fingerabdruck (Fingerprint), den Browser anzeigen, steht übrigens nicht im Zertifikat. Er ist der SHA-256-Hash über die gesamte DER-Datei und eignet sich, um zwei Zertifikate schnell zu vergleichen. Wie das Zertifikat in den Verbindungsaufbau eingebunden ist, erklärt wie funktioniert HTTPS.
Häufige Fragen
Enthält ein Zertifikat den privaten Schlüssel? Nein. Es enthält nur den öffentlichen Schlüssel. Der private Schlüssel bleibt beim Inhaber; nur Containerformate wie PKCS#12 können beides zusammen speichern.
Ist ein Zertifikat geheim? Nein. Jeder Server schickt sein Zertifikat an jeden Besucher, und öffentliche Zertifikate werden sogar in Protokollen veröffentlicht.
Was bedeutet „selbstsigniert“? Aussteller und Inhaber sind identisch, das Zertifikat hat sich selbst unterschrieben. Stammzertifikate von CAs sind so aufgebaut; für Websites lösen selbstsignierte Zertifikate eine Warnung aus.
Warum ist das Zertifikat nur 90 Tage gültig? Kurze Laufzeiten begrenzen den Schaden bei einem gestohlenen Schlüssel und erzwingen Automatisierung. Seit März 2026 senkt das CA/Browser Forum die Höchstdauer schrittweise, bis 2029 auf 47 Tage.
Fazit
Ein X.509-Zertifikat verbindet einen Namen mit einem öffentlichen Schlüssel und trägt die Signatur einer Zertifizierungsstelle. Die Grundfelder nennen Aussteller, Inhaber, Gültigkeit und Schlüssel; die Erweiterungen legen fest, für welche Namen und Zwecke das Zertifikat gilt und wo Sperrinformationen zu finden sind. Wer einmal ein echtes Zertifikat mit OpenSSL zerlegt hat, versteht auch Fehlermeldungen des Browsers besser. Mehr in der Übersicht Verschlüsselung und IT-Sicherheit.
Quellen und weiterführende Links
- RFC 5280: Internet X.509 Public Key Infrastructure Certificate and CRL Profile (IETF)
- X.509 (Wikipedia)
- Baseline Requirements für TLS-Zertifikate (CA/Browser Forum)
- Chain of Trust: Stamm- und Zwischenzertifikate (Let’s Encrypt)

Neueste Kommentare