
Vor gut zehn Jahren kaufte man ein Website-Zertifikat für bis zu fünf Jahre und vergaß es dann. Heute gelten öffentliche Zertifikate höchstens 200 Tage, ab März 2027 nur noch 100 Tage und ab März 2029 nur noch 47 Tage. Das hat das CA/Browser Forum 2025 beschlossen. Dieser Artikel zeigt, wie sich die Zertifikatslaufzeit entwickelt hat, nennt den genauen Zeitplan, erklärt die Gründe und die Zahl 47 und rechnet vor, was die Änderung für Betreiber bedeutet.
Von fünf Jahren auf 47 Tage: die Geschichte
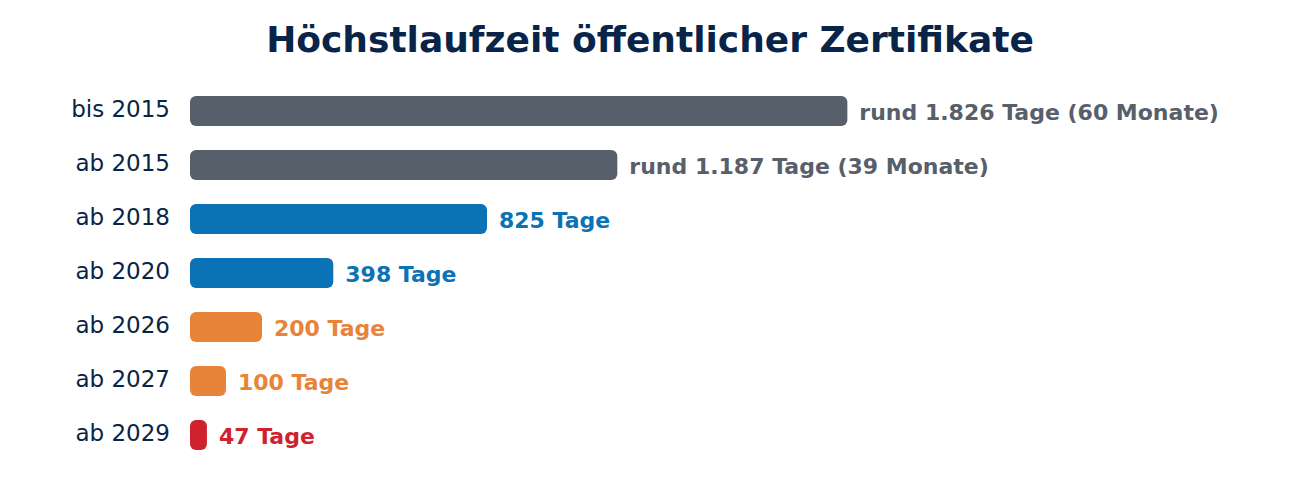
Die Höchstlaufzeit für öffentlich vertraute Website-Zertifikate ist in Stufen gesunken:
- bis 2015: bis zu 60 Monate, also rund 5 Jahre,
- ab April 2015: 39 Monate,
- ab März 2018: 825 Tage, gut 2 Jahre,
- ab September 2020: 398 Tage, ein Jahr plus ein Monat Puffer. Diesen Schritt setzte Apple durch, Google und Mozilla folgten.
- ab 15. März 2026: 200 Tage.
Let’s Encrypt ging schon 2015 einen eigenen Weg und stellte von Anfang an Zertifikate mit nur 90 Tagen Laufzeit aus, die automatisch erneuert werden. Ein Beispiel ist das Zertifikat dieser Website; siehe X.509-Zertifikat einfach erklärt.
Der Zeitplan bis 2029
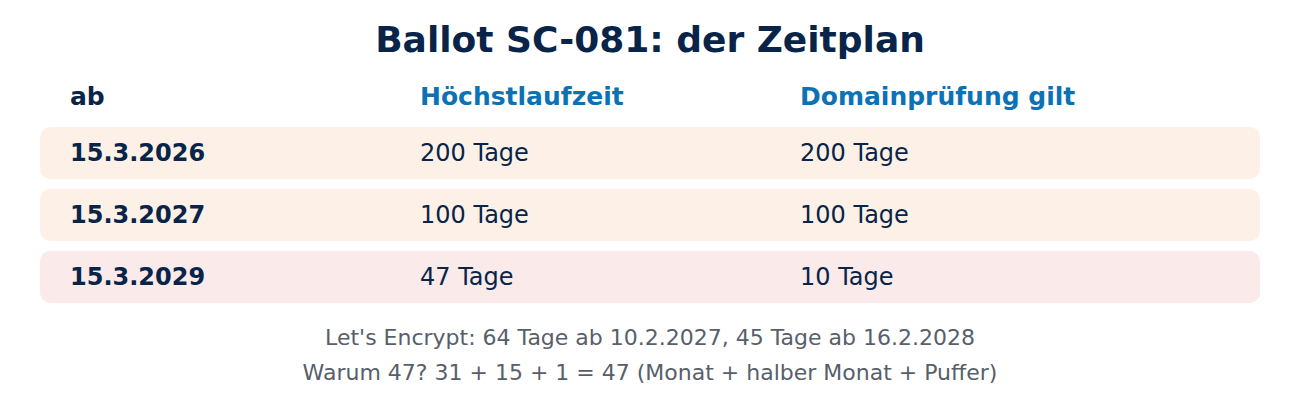
Mit dem Ballot SC-081, im April 2025 ohne Gegenstimme angenommen, gilt dieser Zeitplan:
- ab 15. März 2026: höchstens 200 Tage Laufzeit; eine Domainprüfung darf 200 Tage lang wiederverwendet werden.
- ab 15. März 2027: höchstens 100 Tage Laufzeit; Wiederverwendung der Domainprüfung 100 Tage.
- ab 15. März 2029: höchstens 47 Tage Laufzeit; die Domainprüfung gilt nur noch 10 Tage.
Geprüfte Angaben zur Organisation bei OV- und EV-Zertifikaten dürfen seit März 2026 höchstens 398 Tage alt sein. Let’s Encrypt geht schneller vor: Standardzertifikate sollen ab dem 10. Februar 2027 nur noch 64 Tage gelten und ab dem 16. Februar 2028 nur noch 45 Tage. Schon heute lassen sich dort 45-Tage-Zertifikate und kurzlebige Zertifikate mit 160 Stunden wählen. Für Zertifikate einer eigenen Firmen-CA gelten diese Regeln nicht.
Warum die Laufzeiten sinken
- Sperrung funktioniert schlecht: Ein gestohlener Schlüssel bleibt nutzbar, bis das Zertifikat abläuft, wenn Browser die Sperrung nicht mitbekommen. Wie unzuverlässig Sperrlisten und OCSP sind, zeigt Zertifikatssperrung einfach erklärt. Eine kurze Laufzeit begrenzt den Schaden von selbst.
- Daten veralten: Domains wechseln den Besitzer, Firmen ändern Namen. Je kürzer ein Zertifikat gilt, desto aktueller sind die geprüften Angaben.
- Schneller umstellen: Wenn ein Verfahren unsicher wird, etwa durch Quantencomputer, müssen alle Zertifikate ersetzt werden. Bei 47 Tagen ist das in wenigen Wochen von selbst geschehen; siehe Post-Quanten-Kryptografie.
- Zwang zur Automatisierung: Wer ohnehin automatisch erneuert, kann bei Problemen mit einer CA schnell wechseln. Als Chrome und Firefox 2024 Entrust das Vertrauen entzogen, hatten automatisierte Betreiber den Wechsel schnell erledigt.
Warum gerade 47 Tage?
Die Zahl wirkt krumm, folgt aber einer einfachen Rechnung von Apple, das den Vorschlag eingebracht hatte: ein längster Monat mit 31 Tagen, plus ein halber 30-Tage-Monat mit 15 Tagen, plus 1 Tag Puffer, ergibt 31 + 15 + 1 = 47. So kann ein Betreiber monatlich erneuern und hat trotzdem gut zwei Wochen Reserve, falls eine Erneuerung scheitert. Nach derselben Logik entsprechen 200 Tage etwa einem halben Jahr plus Puffer und 100 Tage etwa einem Vierteljahr plus Puffer.
Was das für Betreiber bedeutet: Rechenbeispiel
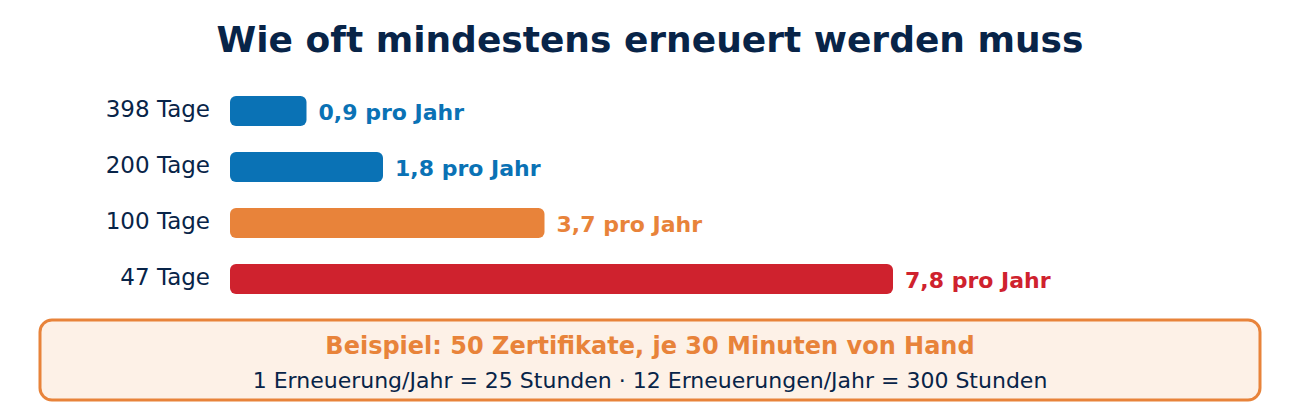
Teilt man ein Jahr durch die Laufzeit, sieht man, wie oft ein Zertifikat mindestens ersetzt werden muss: 365 / 398 ≈ 0,9, 365 / 200 ≈ 1,8, 365 / 100 ≈ 3,7 und 365 / 47 ≈ 7,8. In der Praxis erneuert man früher, etwa nach zwei Dritteln der Laufzeit; bei 47 Tagen läuft das auf eine Erneuerung etwa alle 30 Tage hinaus, also rund 12 pro Jahr.
Ein Beispiel mit angenommenen Zahlen: Eine Firma betreibt 50 Zertifikate und braucht für jede Erneuerung von Hand 30 Minuten (Antrag, Prüfung, Einbau, Test). Bei einer Erneuerung pro Jahr sind das 50 · 0,5 h = 25 Stunden. Bei zwölf Erneuerungen pro Jahr sind es 50 · 12 · 0,5 h = 300 Stunden, fast zwei Monate Vollzeitarbeit. Spätestens dann lohnt sich Automatisierung, und ein vergessenes Zertifikat fällt schon nach wenigen Wochen auf statt nach einem Jahr.
Automatisieren mit ACME
Die Lösung ist das ACME-Protokoll, mit dem Let’s Encrypt und inzwischen die meisten kommerziellen CAs Zertifikate automatisch ausstellen. Ein ACME-Client auf dem Server beantragt, prüft und installiert das Zertifikat selbst:
- certbot und acme.sh für klassische Linux-Server,
- Webserver wie Caddy, die Zertifikate ohne Zusatzprogramm verwalten,
- cert-manager in Kubernetes-Umgebungen,
- eingebaute ACME-Funktionen in vielen Routern, Firewalls und Hosting-Paneelen.
Neuere Clients unterstützen ACME Renewal Information (ARI): Die CA teilt dem Client mit, wann er erneuern soll, und kann bei einem Vorfall eine frühere Erneuerung anstoßen. Wie ACME im Detail abläuft, erklärt ACME und Let’s Encrypt. Wichtig bleibt eine Überwachung, die meldet, wenn eine automatische Erneuerung scheitert.
Häufige Fragen
Muss ich als normaler Website-Besucher etwas tun? Nein. Die Änderung betrifft nur Betreiber von Servern.
Werden meine bestehenden Zertifikate ungültig? Nein. Ein Zertifikat gilt bis zu seinem eingetragenen Ablaufdatum; die neuen Grenzen gelten für neu ausgestellte Zertifikate.
Gilt die Regel auch für Zertifikate im Firmennetz? Nur für öffentlich vertraute Zertifikate. Eine eigene interne CA kann längere Laufzeiten festlegen, auch wenn kürzere sinnvoll sind.
Kostet ein kürzeres Zertifikat mehr? Bei kommerziellen CAs bezahlt man meist ein Abonnement für ein oder mehrere Jahre, in dem beliebig viele Ausstellungen enthalten sind. Let’s Encrypt bleibt kostenlos.
Fazit
Die Laufzeit öffentlicher Website-Zertifikate sinkt von 398 Tagen über 200 und 100 auf 47 Tage im Jahr 2029. Das begrenzt den Schaden gestohlener Schlüssel, hält Daten aktuell und erleichtert den Wechsel auf neue Verfahren. Für Betreiber führt kein Weg an der Automatisierung mit ACME vorbei. Mehr in der Übersicht Verschlüsselung und IT-Sicherheit.
Quellen und weiterführende Links
- Ballot SC-081v3: Zeitplan für kürzere Laufzeiten (CA/Browser Forum)
- Profile und Laufzeiten (Let’s Encrypt)
- Geplante Änderungen (Let’s Encrypt)
- TLS certificate lifetimes will officially reduce to 47 days (DigiCert)






Neueste Kommentare