
Ein abgelaufenes Zertifikat ist einer der banalsten und zugleich häufigsten Gründe für IT-Ausfälle. Der Server läuft, das Netz funktioniert, und trotzdem kann sich niemand mehr verbinden, weil ein Datum überschritten ist. Mit immer kürzeren Laufzeiten wird die Verwaltung von Zertifikaten zur Daueraufgabe. Dieser Artikel zeigt bekannte Ausfälle, erklärt den Lebenszyklus eines Zertifikats und beschreibt in drei Schritten, wie man mit Inventar, automatischer Erneuerung und Überwachung vorbeugt.
Warum abgelaufene Zertifikate so oft Ausfälle verursachen
Ein Zertifikat läuft zu einem exakt festgelegten Zeitpunkt ab; danach lehnt jede Gegenstelle die Verbindung ab. Dass das trotzdem immer wieder überraschend passiert, hat Gründe:
- Lange Abstände: Bei einer Laufzeit von einem Jahr oder länger hat die Person, die das Zertifikat eingerichtet hat, oft längst die Abteilung gewechselt.
- Unbekannte Orte: Zertifikate stecken nicht nur in Webservern, sondern in Lastverteilern, Firewalls, Geräten, Java-Anwendungen und Konfigurationsdateien.
- Kein Zuständiger: Die Warnmail geht an eine Adresse, die niemand mehr liest.
- Ketten und Roots: Auch ein ablaufendes Zwischen- oder Stammzertifikat kann Verbindungen brechen; siehe Zertifikatskette einfach erklärt.
Bekannte Ausfälle
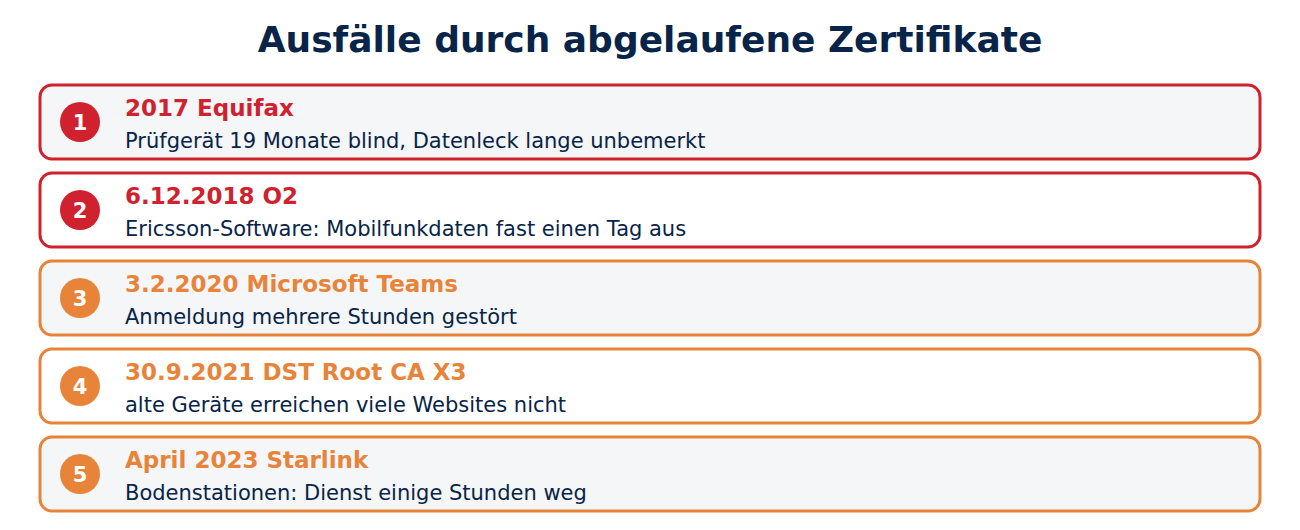
- 2017, Equifax: Ein Zertifikat auf einem Gerät, das verschlüsselten Datenverkehr auf Angriffe untersuchte, war seit rund 19 Monaten abgelaufen. Das Gerät prüfte deshalb nichts, und der Abfluss von Daten zu rund 147 Millionen Menschen blieb lange unbemerkt.
- 6. Dezember 2018, O2: Ein abgelaufenes Zertifikat in Software des Netzausrüsters Ericsson legte das mobile Datennetz von O2 in Großbritannien für rund 32 Millionen Kunden fast einen Tag lang lahm; auch andere Netzbetreiber waren betroffen.
- 3. Februar 2020, Microsoft Teams: Ein abgelaufenes Zertifikat für die Anmeldung machte Teams für mehrere Stunden unbenutzbar.
- 30. September 2021: Das alte Stammzertifikat DST Root CA X3 lief ab; ältere Geräte und Programme konnten viele Websites nicht mehr erreichen.
- April 2023, Starlink: Ein abgelaufenes Zertifikat in den Bodenstationen unterbrach den Satelliteninternetdienst weltweit für einige Stunden; siehe wie funktioniert Satelliteninternet.
Der Lebenszyklus eines Zertifikats
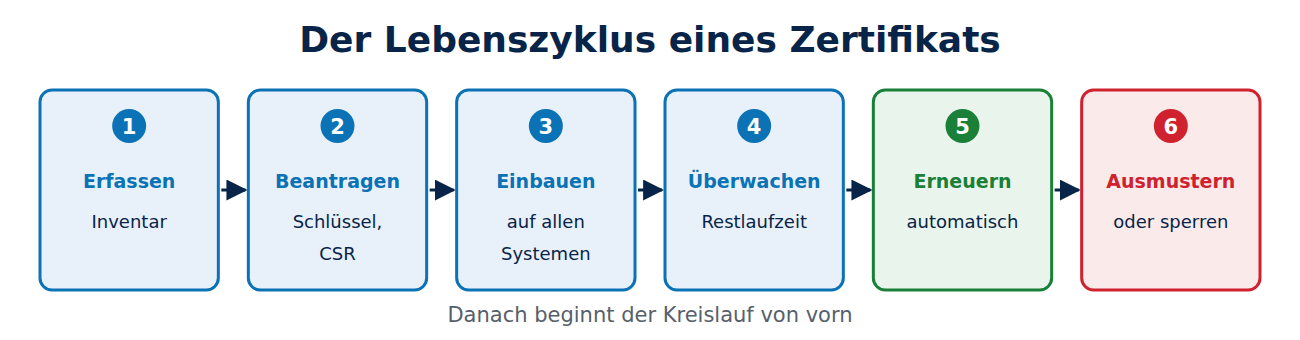
Jedes Zertifikat durchläuft dieselben Stationen:
- Entdecken und erfassen: Welche Zertifikate gibt es, wo liegen sie, wem gehören sie?
- Beantragen: Schlüssel erzeugen, Antrag stellen, Prüfung bestehen; siehe Schlüsselpaar und CSR erstellen.
- Einbauen: Zertifikat und Kette auf allen Systemen installieren, die es brauchen, und Dienste neu laden.
- Überwachen: Restlaufzeit, Kette und Sperrstatus im Blick behalten.
- Erneuern: rechtzeitig, idealerweise automatisch, mit neuem Schlüssel.
- Sperren oder ausmustern: bei Schlüsselverlust sperren, nicht mehr benötigte Zertifikate entfernen.
Fachleute sprechen von Certificate Lifecycle Management (CLM). In großen Firmen übernehmen das spezialisierte Plattformen, im Kleinen reichen ACME-Clients und eine gute Überwachung.
Schritt 1: Inventar
Man kann nur erneuern, was man kennt. Gute Quellen für ein Inventar:
- Certificate-Transparency-Protokolle: Jedes öffentliche Zertifikat für Ihre Domains ist dort verzeichnet, etwa über crt.sh; siehe Certificate Transparency.
- Netzwerk-Scans: Werkzeuge wie nmap lesen die Zertifikate aller erreichbaren Dienste aus, auch intern.
- Die eigene CA und die Cloud: Ausstellungslisten der internen CA und die Zertifikatsverwaltungen der Cloud-Anbieter.
Zu jedem Zertifikat gehören mindestens: Namen, Aussteller, Ablaufdatum, Fundort (Server, Datei, Gerät), zuständiges Team und Art der Erneuerung.
Schritt 2: Automatisch erneuern
Bei 47 Tagen Laufzeit ab 2029 ist Handarbeit keine Option mehr; siehe Zertifikatslaufzeit einfach erklärt. Das ACME-Protokoll erledigt Antrag, Prüfung und Einbau automatisch, mit certbot, acme.sh, Caddy oder cert-manager; siehe ACME und Let’s Encrypt. Bewährt hat sich:
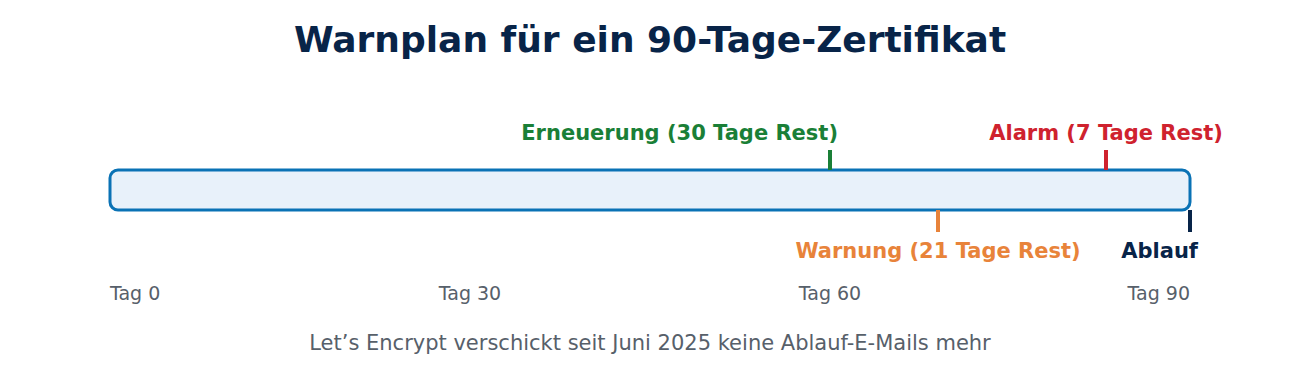
- nach etwa zwei Dritteln der Laufzeit erneuern, bei 90 Tagen also nach 60 Tagen,
- nach der Erneuerung den Dienst automatisch neu laden und prüfen, ob das neue Zertifikat wirklich ausgeliefert wird,
- ACME Renewal Information (ARI) nutzen, damit die CA bei Vorfällen eine vorzeitige Erneuerung anstoßen kann.
Schritt 3: Überwachen und warnen
Automatik kann still scheitern, etwa wenn eine DNS-Zugangsberechtigung abläuft. Eine unabhängige Überwachung prüft deshalb von außen, was wirklich ausgeliefert wird:
echo | openssl s_client -connect www.techuni.de:443 -servername www.techuni.de 2>/dev/null | openssl x509 -noout -enddate
openssl x509 -in zertifikat.pem -noout -checkend 2592000
Der erste Befehl zeigt das Ablaufdatum des ausgelieferten Zertifikats, der zweite meldet einen Fehler, wenn eine Datei in den nächsten 30 Tagen (2.592.000 Sekunden) abläuft. Überwachungssysteme wie Prometheus, Zabbix oder Uptime Kuma erledigen das regelmäßig für alle Dienste. Ein sinnvoller Plan bei 90 Tagen Laufzeit: automatische Erneuerung bei 30 Tagen Rest, Warnung bei 21 Tagen, Alarm bei 7 Tagen. Der Server dieser Website meldet sich zum Beispiel per E-Mail, wenn ein Zertifikat weniger als 21 Tage gültig ist. Wichtig: Let’s Encrypt verschickt seit Juni 2025 keine Ablauf-E-Mails mehr, eine eigene Überwachung ist also Pflicht.
Zuständigkeiten und versteckte Zertifikate
Technik allein reicht nicht. Jedes Zertifikat braucht ein zuständiges Team, Warnungen gehen an Gruppenpostfächer oder Ticketsysteme statt an einzelne Personen, und neue Dienste werden erst in Betrieb genommen, wenn ihr Zertifikat im Inventar steht. Besonders leicht vergessen werden:
- Zertifikate in Lastverteilern, Firewalls, Routern und Druckern,
- Java-Keystores und Konfigurationsdateien von Anwendungen,
- Signaturzertifikate für Anmeldesysteme wie SAML,
- Client-Zertifikate von Geräten und Diensten; siehe Mutual TLS,
- Zertifikate einer eigenen CA mit langer Laufzeit, die nur alle paar Jahre fällig werden.
Häufige Fragen
Wie finde ich heraus, wann das Zertifikat einer Website abläuft? Im Browser über das Symbol neben der Adresse und die Zertifikatsansicht, oder mit dem openssl-Befehl oben.
Lohnt sich eine kommerzielle CLM-Plattform? Ab einigen hundert Zertifikaten, vielen Teams und mehreren CAs oft ja. Für kleine Umgebungen reichen ACME-Clients und ein Überwachungssystem.
Was tun, wenn ein Zertifikat abgelaufen ist? Sofort ein neues ausstellen lassen und einbauen; bei Let’s Encrypt dauert das Minuten. Danach klären, warum die Erneuerung gescheitert ist, und die Überwachung ergänzen.
Sollte man Zertifikate länger als nötig gültig machen, um Ausfälle zu vermeiden? Nein. Längere Laufzeiten verschieben das Problem nur und verlängern den Schaden bei gestohlenen Schlüsseln. Automatisierung ist die bessere Lösung.
Fazit
Abgelaufene Zertifikate haben Mobilfunknetze, Teams und Satelliteninternet lahmgelegt. Vorbeugen lässt sich mit einem vollständigen Inventar, automatischer Erneuerung über ACME, einer unabhängigen Überwachung mit gestaffelten Warnungen und klaren Zuständigkeiten. Mit 47 Tagen Laufzeit ab 2029 wird das für alle Pflicht. Mehr in der Übersicht Verschlüsselung und IT-Sicherheit.
Quellen und weiterführende Links
- Ending Support for Expiration Notification Emails (Let’s Encrypt)
- Abgelaufenes Ericsson-Zertifikat legt O2 lahm (The Register, englisch)
- Bericht zum Equifax-Datenleck (US-Repräsentantenhaus)
- nmap-Skript ssl-cert (Nmap)






Neueste Kommentare