
Eine normale E-Mail ist wie eine Postkarte: Der Absender lässt sich fälschen, und jeder Server unterwegs kann den Inhalt lesen. S/MIME ändert das mit Zertifikaten. Eine signierte E-Mail beweist, wer sie geschickt hat und dass sie unverändert ankam. Eine verschlüsselte E-Mail kann nur der Empfänger lesen. Outlook, Apple Mail und Thunderbird unterstützen S/MIME ohne Zusatzprogramm. Dieser Artikel erklärt, wie Signieren und Verschlüsseln funktionieren, welche Zertifikate es gibt, wie man S/MIME einrichtet und wo die Grenzen liegen.
Was S/MIME leistet
S/MIME (Secure/Multipurpose Internet Mail Extensions, aktuell Version 4.0 nach RFC 8551) nutzt X.509-Zertifikate, wie sie auch Websites verwenden; den Aufbau erklärt X.509-Zertifikat einfach erklärt. Im Zertifikat steht statt eines Domainnamens die E-Mail-Adresse des Inhabers. S/MIME bietet zwei Funktionen, die man einzeln oder zusammen nutzen kann:
- Signatur: Echtheit des Absenders und Unversehrtheit der Nachricht.
- Verschlüsselung: Vertraulichkeit des Inhalts bis zum Empfänger, also Ende-zu-Ende; siehe Ende-zu-Ende-Verschlüsselung.
Das unterscheidet S/MIME von der Transportverschlüsselung zwischen Mailservern: Die schützt nur die Strecke, auf den Servern selbst liegt die Nachricht im Klartext. Wie E-Mail technisch läuft, zeigt wie funktioniert E-Mail.
Signieren: Absender und Inhalt bestätigen
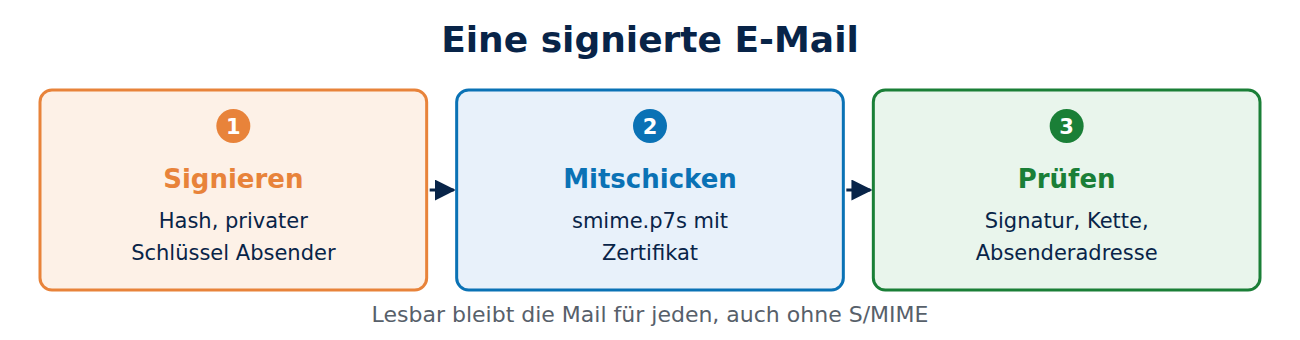
Beim Signieren berechnet das Mailprogramm einen Hashwert über die Nachricht samt Anhängen und signiert ihn mit dem privaten Schlüssel des Absenders. Signatur und Zertifikat werden als Anhang (smime.p7s) mitgeschickt. Das Mailprogramm des Empfängers prüft:
- ob die Signatur zur Nachricht passt, also nichts verändert wurde,
- ob das Zertifikat von einer vertrauenswürdigen CA stammt, gültig ist und nicht gesperrt wurde,
- ob die Adresse im Zertifikat mit der Absenderadresse übereinstimmt.
Passt alles, erscheint ein Siegel oder Häkchen. Eine signierte Mail kann jeder lesen, auch wer kein S/MIME nutzt. Das Prinzip der Signatur erklärt digitale Signatur.
Verschlüsseln: nur der Empfänger kann lesen
Zum Verschlüsseln braucht der Absender den öffentlichen Schlüssel des Empfängers, also dessen Zertifikat. Am einfachsten bekommt man es, indem der Empfänger zuerst eine signierte Mail schickt; das Mailprogramm speichert das Zertifikat dann automatisch. In Firmen liegen Zertifikate oft auch in einem Verzeichnis.
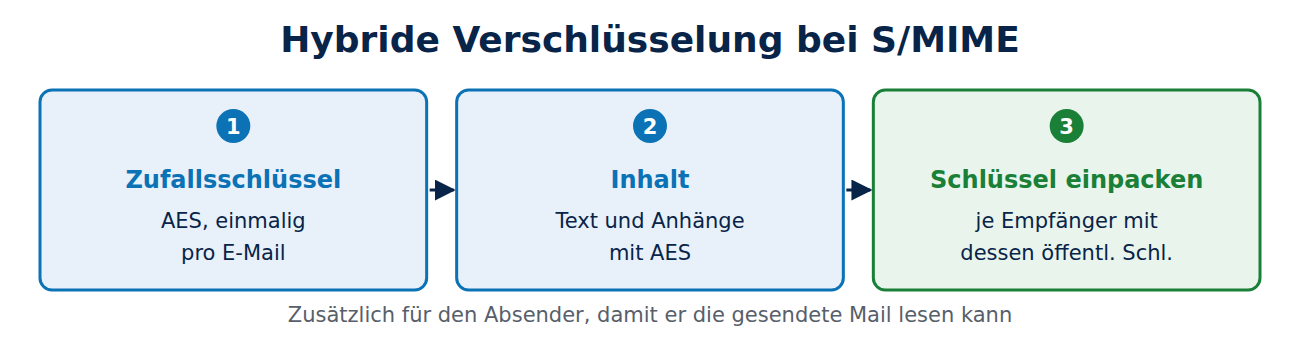
Technisch arbeitet S/MIME hybrid: Das Programm erzeugt einen zufälligen Schlüssel für das schnelle Verfahren AES und verschlüsselt damit Text und Anhänge. Nur dieser kurze AES-Schlüssel wird mit dem öffentlichen Schlüssel jedes Empfängers verschlüsselt, und zusätzlich mit dem des Absenders, damit er seine gesendete Mail selbst noch lesen kann. Zu den Verfahren siehe Verschlüsselung für Einsteiger.
Das Zertifikat: Arten und Regeln
Seit dem 1. September 2023 gelten für öffentlich vertraute S/MIME-Zertifikate eigene Baseline Requirements des CA/Browser Forums. Sie unterscheiden vier Prüfstufen:
- Mailbox-validiert: Die CA prüft nur, dass der Antragsteller die Adresse kontrolliert, etwa über einen Code per E-Mail. Im Zertifikat steht nur die Adresse.
- Organisationsvalidiert: zusätzlich der geprüfte Name der Organisation.
- Sponsor-validiert: Name der Person und der Organisation, die für sie bürgt, etwa der Arbeitgeber.
- Individuell validiert: Name der Person, geprüft etwa mit einem Ausweis.
Ein S/MIME-Zertifikat gilt höchstens 825 Tage. Viele Hochschulen und Firmen erhalten Zertifikate über einen Rahmenvertrag; einfache postfachvalidierte Zertifikate gibt es bei manchen CAs günstig oder kostenlos.
S/MIME einrichten in fünf Schritten
- Zertifikat beantragen: bei einer CA oder der eigenen Organisation. Meist erhält man am Ende eine passwortgeschützte PKCS#12-Datei (.p12 oder .pfx) mit Zertifikat und privatem Schlüssel; siehe Zertifikatsformate.
- Importieren: unter Windows per Doppelklick in den Zertifikatspeicher, auf dem Mac in den Schlüsselbund, in Thunderbird unter Einstellungen, Datenschutz und Sicherheit, Zertifikate.
- Im Mailprogramm zuordnen: In Outlook im Trust Center unter E-Mail-Sicherheit, in Thunderbird in den Konteneinstellungen unter Ende-zu-Ende-Verschlüsselung.
- Standardmäßig signieren: So sammeln Ihre Kontakte automatisch Ihr Zertifikat.
- Sicherung anlegen: Die PKCS#12-Datei mit starkem Passwort an einem sicheren Ort aufbewahren, auch nach Ablauf.
Auf dem iPhone lässt sich die .p12-Datei als Profil installieren und in den Mail-Einstellungen des Kontos aktivieren.
Grenzen und Fallstricke
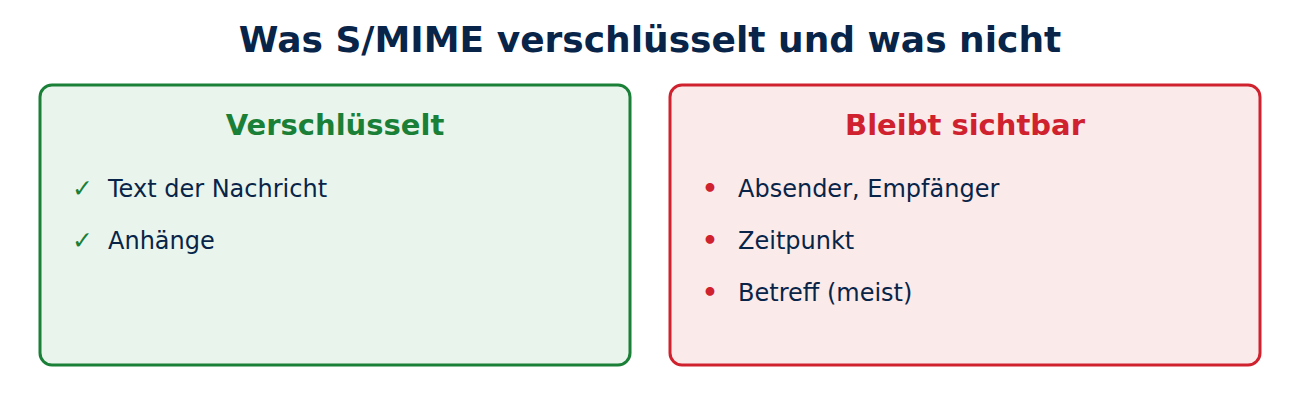
- Betreff und Kopfzeilen bleiben lesbar: Verschlüsselt werden Text und Anhänge. Absender, Empfänger, Zeitpunkt und meist der Betreff sind weiterhin sichtbar.
- Alte Schlüssel aufheben: Wer nach einer Erneuerung den alten privaten Schlüssel löscht, kann alte verschlüsselte Mails nicht mehr öffnen.
- Webmail: Viele Webmail-Dienste unterstützen S/MIME nicht oder nur mit Zusatzsoftware.
- Weiterleiten an Dritte: Verschlüsselte Mails lassen sich nur an Empfänger mit Zertifikat weiterleiten.
- Sicherheitslücken: 2018 zeigte der Angriff EFAIL, dass manche Mailprogramme entschlüsselte Inhalte über HTML-Elemente nach außen senden konnten. Aktuelle Programme sind dagegen geschützt; trotzdem lohnt es sich, das Nachladen externer Inhalte abzuschalten.
S/MIME oder OpenPGP?
Neben S/MIME gibt es OpenPGP, das dieselben Aufgaben erfüllt, aber ohne Zertifizierungsstellen auskommt: Nutzer bestätigen sich ihre Schlüssel gegenseitig oder vertrauen beim ersten Kontakt. S/MIME passt besser in Firmen, weil Zertifikate zentral ausgestellt und in Outlook und Apple Mail direkt unterstützt werden. OpenPGP ist in Thunderbird eingebaut und bei Privatleuten und Entwicklern verbreitet. Beide Verfahren verstehen sich nicht gegenseitig.
Häufige Fragen
Kann der Empfänger meine signierte Mail lesen, wenn er kein S/MIME nutzt? Ja. Er sieht nur einen zusätzlichen Anhang smime.p7s; der Text ist normal lesbar.
Schützt S/MIME vor Phishing? Teilweise. Eine gültige Signatur mit passender Adresse ist schwer zu fälschen, aber Betrüger können eigene Zertifikate für ähnliche Adressen beantragen. Siehe Phishing erkennen.
Kann mein Arbeitgeber meine verschlüsselten Mails lesen? In Firmen wird der private Schlüssel oft zentral gesichert (Key Escrow), damit Mails auch nach dem Ausscheiden eines Mitarbeiters lesbar bleiben. Das sollte in den Richtlinien stehen.
Was passiert nach Ablauf des Zertifikats? Signaturen bleiben als zum damaligen Zeitpunkt gültig erkennbar, neue Mails brauchen ein neues Zertifikat. Alte verschlüsselte Mails öffnen Sie weiter mit dem alten Schlüssel.
Fazit
S/MIME signiert und verschlüsselt E-Mails mit X.509-Zertifikaten und funktioniert in den großen Mailprogrammen ohne Zusatzsoftware. Signieren beweist Absender und Unversehrtheit, Verschlüsseln schützt den Inhalt bis zum Empfänger. Wichtig sind eine Sicherung des privaten Schlüssels und das Wissen, dass Betreff und Kopfzeilen sichtbar bleiben. Mehr in der Übersicht Verschlüsselung und IT-Sicherheit.
Quellen und weiterführende Links
- RFC 8551: S/MIME Version 4.0 Message Specification (IETF)
- S/MIME Baseline Requirements (CA/Browser Forum)
- S/MIME (Wikipedia)
- EFAIL (Forschungsteam der FH Münster, Ruhr-Universität Bochum und KU Leuven)






Neueste Kommentare