
Mit einem öffentlichen Schlüssel kann jeder Ihnen verschlüsselte Nachrichten schicken oder Ihre Signaturen prüfen. Doch woher weiß man, dass ein Schlüssel wirklich Ihnen gehört und nicht einem Angreifer, der sich als Sie ausgibt? Darauf gibt es drei grundverschiedene Antworten: die hierarchische PKI mit Zertifizierungsstellen, das Web of Trust von OpenPGP, in dem Nutzer füreinander bürgen, und TOFU, das Vertrauen beim ersten Kontakt, wie es SSH und Messenger nutzen. Dieser Artikel erklärt alle drei Vertrauensmodelle, ihre Stärken und Schwächen und neue Mischformen.
Das Grundproblem: Wem gehört dieser Schlüssel?
Asymmetrische Verschlüsselung löst das Problem, einen geheimen Schlüssel auszutauschen; siehe Verschlüsselung für Einsteiger. Sie schafft aber ein neues: Ein öffentlicher Schlüssel ist nur eine lange Zahl. Schiebt ein Angreifer Ihnen seinen eigenen Schlüssel unter, verschlüsseln Sie für ihn, und er kann die Nachricht lesen, umverschlüsseln und weiterleiten, ohne dass jemand etwas merkt. Dieser Man-in-the-Middle-Angriff lässt sich nur verhindern, wenn die Zuordnung von Schlüssel und Identität gesichert ist. Genau das leisten Vertrauensmodelle.
Hierarchische PKI: Vertrauen über Zertifizierungsstellen
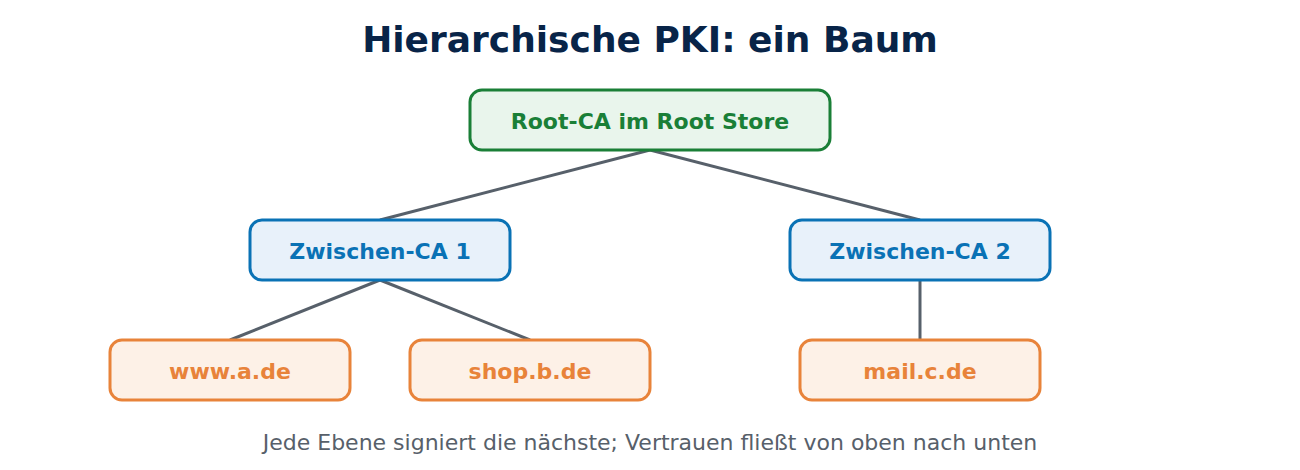
Bei Websites, S/MIME und Code Signing bürgt eine Zertifizierungsstelle (CA) mit ihrer Signatur dafür, dass ein Schlüssel zu einem Namen gehört. Den CAs selbst vertraut man, weil ihre Stammzertifikate im Root Store des Geräts stehen; den Weg vom Zertifikat zur Root beschreibt Zertifikatskette einfach erklärt.
- Stärken: Es funktioniert ohne Zutun der Nutzer, skaliert auf Milliarden Geräte, und Regeln, Audits und Certificate Transparency kontrollieren die CAs.
- Schwächen: Das Vertrauen ist zentral. Jede der vielen CAs kann für jede Domain ausstellen, und Fehler einer einzelnen CA betreffen alle. Wie die Root-Programme damit umgehen, erklärt Root Stores einfach erklärt.
Web of Trust: Nutzer bürgen füreinander
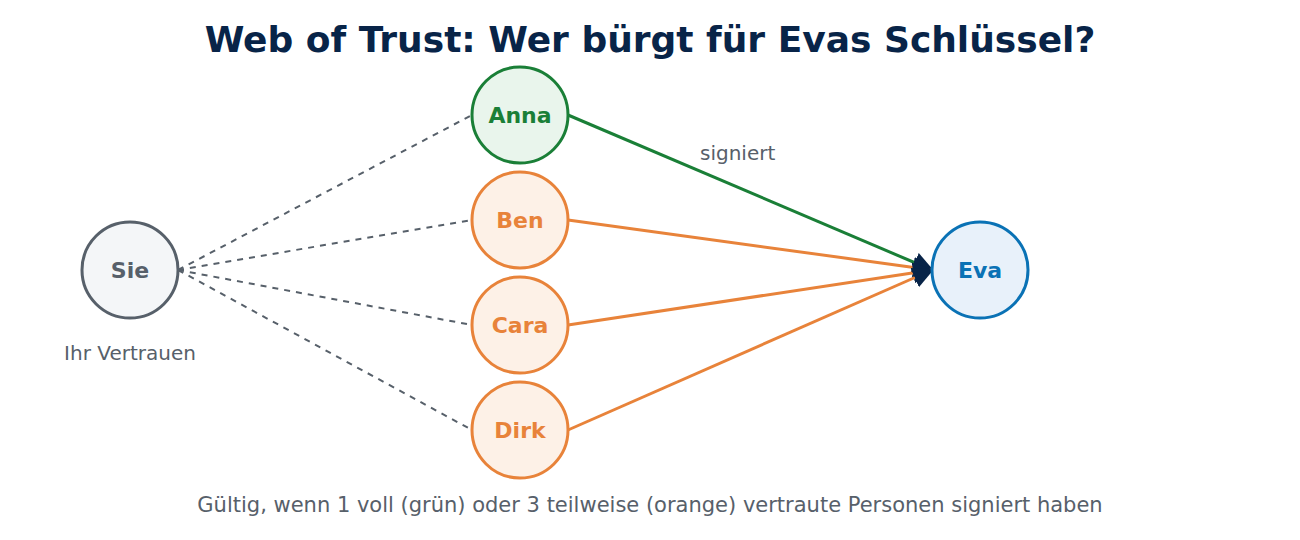
Phil Zimmermann veröffentlichte 1991 das Verschlüsselungsprogramm PGP und damit ein Modell ohne zentrale Stellen. Heute heißt der Standard OpenPGP (aktuell RFC 9580 von 2024), das bekannteste Programm ist GnuPG. Jeder Nutzer erzeugt seinen Schlüssel selbst, und Nutzer signieren sich gegenseitig ihre Schlüssel, nachdem sie die Identität geprüft haben, etwa beim persönlichen Treffen mit Ausweis. Früher gab es dafür eigene Keysigning-Partys auf Konferenzen.
Wie viel Vertrauen eine fremde Signatur bekommt, legt jeder selbst fest. In der Standardeinstellung von GnuPG gilt ein Schlüssel als gültig, wenn ihn ein voll vertrauenswürdiger oder drei teilweise vertrauenswürdige Bekannte signiert haben. So entsteht ein Netz, in dem Vertrauen über einige Zwischenschritte weitergegeben wird.
- Stärken: keine zentrale Stelle, die versagen oder unter Druck gesetzt werden kann; jeder entscheidet selbst.
- Schwächen: kompliziert, für die meisten Menschen zu aufwendig, und das Netz verrät, wer wen kennt. 2019 wurden zudem auf den öffentlichen Schlüsselservern Schlüssel bekannter Entwickler mit zehntausenden sinnlosen Signaturen überflutet, sodass GnuPG sie kaum noch verarbeiten konnte. Neuere Schlüsselserver wie keys.openpgp.org speichern deshalb keine fremden Signaturen mehr.
TOFU: Vertrauen beim ersten Kontakt
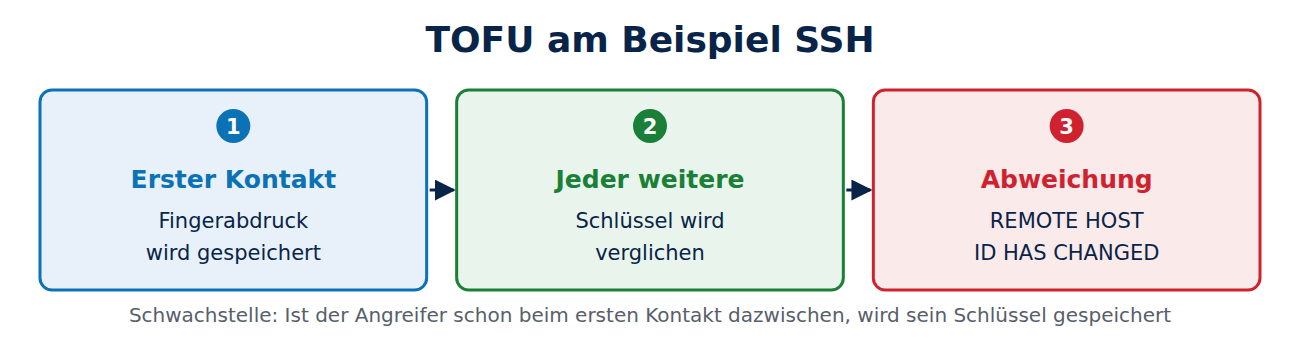
TOFU steht für „Trust On First Use“: Beim ersten Kontakt wird der Schlüssel der Gegenstelle ungeprüft gespeichert, bei jedem weiteren Kontakt verglichen. Ändert er sich, schlägt das Programm Alarm. Das bekannteste Beispiel ist SSH:
The authenticity of host 'server.beispiel.de (203.0.113.10)' can't be established.
ED25519 key fingerprint is SHA256:Rj4f6...
Are you sure you want to continue connecting (yes/no/[fingerprint])?
Wer „yes“ eingibt, speichert den Schlüssel in der Datei known_hosts. Ändert sich der Serverschlüssel später, warnt SSH deutlich mit „REMOTE HOST IDENTIFICATION HAS CHANGED“. Mehr in SSH-Schlüssel einfach erklärt. Messenger wie Signal und WhatsApp arbeiten ähnlich: Sie speichern den Schlüssel eines Kontakts und melden, wenn sich die Sicherheitsnummer ändert. Wer sichergehen will, vergleicht die Nummer einmal persönlich, etwa per QR-Code; siehe Ende-zu-Ende-Verschlüsselung.
- Stärken: ohne Aufwand und ohne Dritte; schützt sehr gut gegen Angriffe nach dem ersten Kontakt.
- Schwächen: Ist der Angreifer schon beim ersten Kontakt dazwischen, wird sein Schlüssel gespeichert. Und Warnungen werden oft weggeklickt, wenn Server neu aufgesetzt werden.
Die drei Modelle im Vergleich
- Wer bürgt? In der PKI die CA, im Web of Trust andere Nutzer, bei TOFU niemand, nur die Erinnerung an den ersten Kontakt.
- Aufwand für Nutzer: PKI keiner, Web of Trust hoch, TOFU gering, solange keine Warnung kommt.
- Schwachstelle: PKI jede einzelne CA, Web of Trust die Bedienung und das soziale Netz, TOFU der erste Kontakt.
- Typische Anwendung: PKI für Websites, S/MIME und Software, Web of Trust für OpenPGP-E-Mail und Software-Pakete, TOFU für SSH und Messenger.
Mischformen und neue Ansätze
In der Praxis verschwimmen die Grenzen:
- SSH-Zertifikate: Seit 2010 kann OpenSSH Server- und Benutzerschlüssel von einer eigenen SSH-CA signieren lassen. Dann entfällt die TOFU-Frage, weil der Client der CA vertraut.
- Schlüssel im DNS: SSHFP-Einträge und DANE hinterlegen Fingerabdrücke im DNS, abgesichert durch DNSSEC; siehe CAA, DNSSEC und DANE.
- OpenPGP über die eigene Domain: Beim Web Key Directory lädt das Mailprogramm den Schlüssel über TLS verschlüsselte Verbindung. Erkennbar am Schloss-Symbol im Browser.">HTTPS von der Domain der E-Mail-Adresse. Vertrauen kommt dann aus der Web-PKI.
- Key Transparency: WhatsApp und Apple veröffentlichen seit 2023 Verzeichnisse der Schlüssel ihrer Nutzer in überprüfbaren, nur erweiterbaren Protokollen, nach dem Vorbild von Certificate Transparency. So fällt auf, wenn der Anbieter einem Gesprächspartner einen falschen Schlüssel unterschiebt.
Häufige Fragen
Welches Modell ist das sicherste? Keines ist in jeder Lage überlegen. Für die breite Masse ist die PKI am praktikabelsten, persönlich geprüfte Schlüssel sind für einzelne Kontakte am stärksten.
Soll ich bei SSH immer „yes“ eingeben? Beim ersten Kontakt mit einem eigenen Server lohnt ein Vergleich mit dem Fingerabdruck, den der Server selbst anzeigt (ssh-keygen -lf auf die Schlüsseldatei des Servers). Bei einer späteren Warnung niemals einfach bestätigen, sondern die Ursache klären.
Wird das Web of Trust noch genutzt? Ja, vor allem zum Signieren von Software und in Entwicklergemeinschaften, etwa bei Linux-Distributionen. Für E-Mail im Alltag hat es sich nie durchgesetzt.
Ist eine Sicherheitsnummer in Signal ein Zertifikat? Nein. Sie ist ein Fingerabdruck der Schlüssel beider Gesprächspartner. Niemand bürgt dafür außer Ihnen selbst, wenn Sie die Nummer vergleichen.
Fazit
Vertrauensmodelle beantworten die Frage, wem ein öffentlicher Schlüssel gehört. Die hierarchische PKI verlässt sich auf geprüfte Zertifizierungsstellen, das Web of Trust auf gegenseitige Bürgschaften, TOFU auf den ersten Kontakt. Neue Ansätze wie SSH-Zertifikate und Key Transparency verbinden die Vorteile. Mehr in der Übersicht Verschlüsselung und IT-Sicherheit.
Quellen und weiterführende Links
- RFC 9580: OpenPGP (IETF)
- The GNU Privacy Handbook: Validating other keys (GnuPG, englisch)
- Web of Trust (Wikipedia)
- Deploying key transparency at WhatsApp (Meta Engineering)






Neueste Kommentare