
Eine smarte Steckdose, ein Industriesensor oder eine Ladesäule hat keine Tastatur und keinen Benutzer, der ein Passwort eintippt. Trotzdem muss die Cloud wissen, dass sie mit einem echten Gerät spricht und nicht mit einer Fälschung. Die Antwort sind Geräteidentitäten: Zertifikate, die schon in der Fabrik in das Gerät kommen. Dieser Artikel erklärt den Standard IEEE 802.1AR mit IDevID und LDevID, wie Hersteller Schlüssel sicher in Geräte bringen, wie der Smart-Home-Standard Matter Geräte mit DAC, PAI und PAA prüft und welche Rolle der Cyber Resilience Act spielt.
Das Problem: Millionen Geräte ohne Passwort
Früher bekamen viele Geräte ein Standardpasswort wie admin, das in jeder Anleitung stand. Botnetze wie Mirai haben 2016 genau damit hunderttausende Kameras und Router übernommen. Eine echte Geräteidentität funktioniert anders: Jedes Gerät hat ein eigenes Schlüsselpaar, der private Schlüssel liegt geschützt im Chip, und ein Zertifikat des Herstellers bestätigt Seriennummer und Modell. Das Gerät beweist seine Identität mit einer Signatur, ganz ohne Passwort. Zum Prinzip siehe X.509-Zertifikat einfach erklärt.
IEEE 802.1AR: IDevID und LDevID
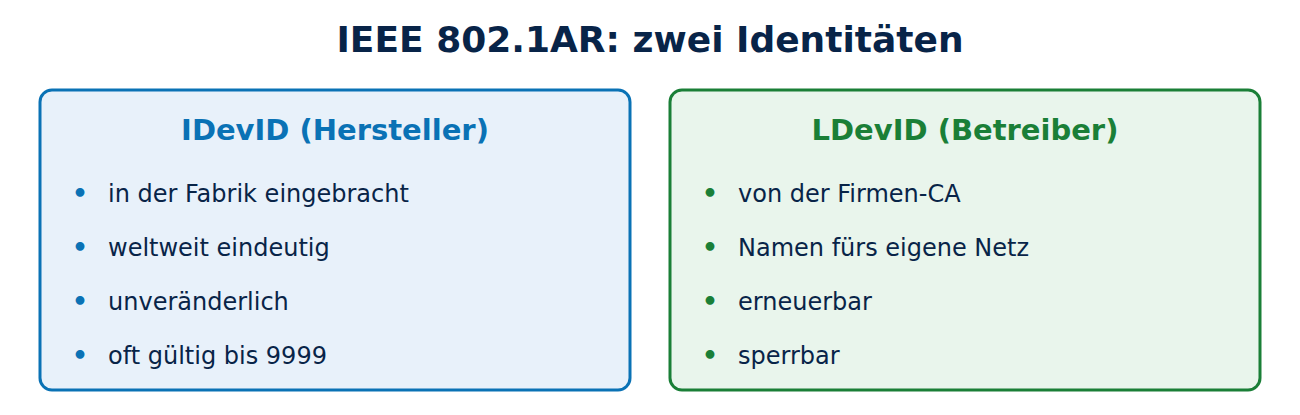
Der Standard IEEE 802.1AR (aktuelle Fassung 2018, „Secure Device Identity“) beschreibt zwei Arten von Identitäten:
- IDevID (Initial Device Identifier): vom Hersteller in der Fabrik eingebracht, weltweit eindeutig und unveränderlich. Das Zertifikat nennt meist Hersteller, Modell und Seriennummer und gilt oft so lange wie das Gerät, teils mit dem Ablaufdatum 31.12.9999, das RFC 5280 für „kein Ablauf“ vorsieht.
- LDevID (Locally significant Device Identifier): vom Betreiber ausgestellt, etwa von der Firmen-CA. Sie trägt Namen und Rechte, die im eigenen Netz gelten, und lässt sich erneuern und sperren.
Die IDevID dient also als Ausweis beim ersten Kontakt, die LDevID für den Alltag. Gedacht sind beide für Netzwerkanmeldung mit EAP und andere Protokolle zur Einrichtung. Der Standard verlangt, dass der private Schlüssel nicht ausgelesen werden kann, etwa weil er in einem TPM oder Secure Element liegt; siehe HSM und TPM.
Vom Fabrikzertifikat zum Betreiberzertifikat
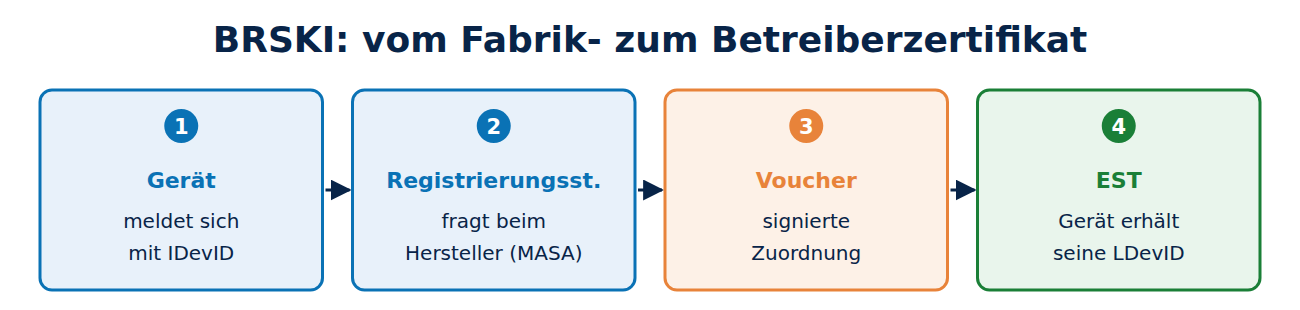
Wie wird aus der IDevID eine LDevID? Ein standardisierter Weg ist BRSKI (Bootstrapping Remote Secure Key Infrastructure, RFC 8995):
- Das neue Gerät meldet sich mit seiner IDevID bei einer Registrierungsstelle im Firmennetz.
- Die Registrierungsstelle fragt beim Hersteller (MASA) einen Voucher an, eine signierte Bestätigung, dass dieses Gerät dieser Firma gehört.
- Das Gerät prüft den Voucher und vertraut dann dem Firmennetz.
- Per EST beantragt es seine LDevID; siehe EST einfach erklärt.
In der Industrie ist alternativ CMP verbreitet; siehe CMP einfach erklärt. Cloud-Plattformen wie AWS IoT oder Azure IoT Hub nutzen einfachere Verfahren: Der Hersteller registriert die Gerätezertifikate oder seine CA bei der Plattform, und das Gerät meldet sich per Mutual TLS an.
Schlüssel in der Fabrik: Provisionierung
Den heikelsten Schritt nennt man Provisionierung: Schlüssel und Zertifikat müssen in jedes Gerät, ohne dass jemand in der Fabrik sie kopieren kann. Zwei Verfahren sind üblich:
- Schlüssel im Chip erzeugen: Das Secure Element erzeugt das Schlüsselpaar selbst und gibt nur den öffentlichen Schlüssel heraus. Die Fertigungsanlage schickt einen Antrag an die Hersteller-CA und schreibt das Zertifikat zurück.
- Vorprovisionierte Chips: Halbleiterhersteller liefern Secure Elements, die schon Schlüssel und Zertifikat enthalten. Der Gerätehersteller erhält nur die Liste der Zertifikate.
Die Hersteller-CA steht meist offline, ihr Schlüssel liegt in einem HSM; siehe Eigene CA betreiben.
Matter: DAC, PAI und PAA
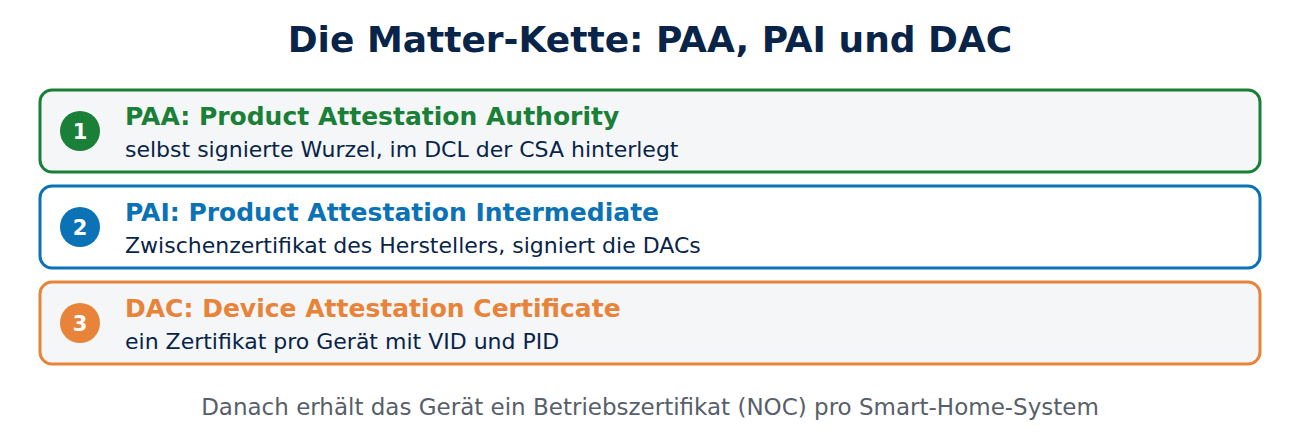
Der Smart-Home-Standard Matter verlangt, dass jedes zertifizierte Gerät seine Herkunft beweist, bevor es in ein Netz aufgenommen wird. Dafür gibt es eine dreistufige Kette:
- DAC (Device Attestation Certificate): das Zertifikat des einzelnen Geräts mit Hersteller-ID (VID) und Produkt-ID (PID).
- PAI (Product Attestation Intermediate): das Zwischenzertifikat des Herstellers, das die DACs signiert, etwa eines pro Produktlinie.
- PAA (Product Attestation Authority): die selbst signierte Wurzel.
Welche PAAs vertrauenswürdig sind, steht im Distributed Compliance Ledger (DCL) der Connectivity Standards Alliance. Beim Einrichten prüft die App oder der Hub (der Commissioner) die Kette DAC, PAI, PAA gegen den DCL, vergleicht VID und PID und lässt das Gerät eine Zufallszahl mit seinem DAC-Schlüssel signieren. Erst dann bekommt das Gerät ein Betriebszertifikat (NOC) des jeweiligen Smart-Home-Systems. Ein Gerät kann so gleichzeitig in Apple Home, Google Home und Amazon Alexa sein, jeweils mit eigenem Betriebszertifikat. Zu Matter und Funk siehe Smart Home Funk: WLAN, Zigbee, Thread und Matter.
Pflicht in der EU
Seit dem 1. August 2025 gelten für Funkgeräte mit Internetzugang Sicherheitsanforderungen aus der Funkanlagenrichtlinie, unter anderem gegen Standardpasswörter. Der Cyber Resilience Act geht weiter: Seit dem 11. September 2026 müssen Hersteller aktiv ausgenutzte Schwachstellen melden, ab dem 11. Dezember 2027 gelten die vollen Anforderungen für Produkte mit digitalen Elementen. Eindeutige, geschützte Geräteidentitäten helfen, sichere Updates und Anmeldung umzusetzen.
Häufige Fragen
Läuft eine IDevID nie ab? Viele sind bis 9999 gültig, weil ein Gerät jahrzehntelang laufen kann. Deshalb dient sie nur zum ersten Kontakt; im Alltag nutzt man eine erneuerbare LDevID.
Was passiert, wenn ein Hersteller-Schlüssel gestohlen wird? Dann kann ein Angreifer Fälschungen als echt ausgeben. Der Hersteller muss die betroffene Zwischen-CA sperren; bei Matter wird sie im DCL widerrufen.
Braucht jedes Matter-Gerät ein eigenes Zertifikat? Ja, jedes zertifizierte Gerät hat ein eigenes DAC mit eigenem Schlüssel.
Ist eine Geräteidentität dasselbe wie eine Seriennummer? Nein. Eine Seriennummer kann jeder abschreiben. Die Identität beweist das Gerät mit einem privaten Schlüssel, den niemand auslesen kann.
Fazit
Geräteidentität bedeutet: ein Schlüsselpaar pro Gerät, geschützt im Chip, bestätigt durch ein Herstellerzertifikat. IEEE 802.1AR trennt die feste IDevID aus der Fabrik von der erneuerbaren LDevID des Betreibers, BRSKI, EST und CMP verbinden beide, und Matter prüft jede Smart-Home-Komponente über DAC, PAI und PAA. Mehr in der Übersicht Verschlüsselung und IT-Sicherheit.
Quellen und weiterführende Links
- 802.1AR: Secure Device Identity (IEEE 802)
- RFC 8995: Bootstrapping Remote Secure Key Infrastructure (BRSKI) (IETF)
- Matter device attestation (Google Home Developers)
- Cyber Resilience Act (Europäische Kommission)






Neueste Kommentare