
Passwörter lassen sich erraten, abfischen und weitergeben. Ein Schlüssel auf einer Smartcard dagegen verlässt die Karte nie, und wer sie nutzen will, braucht Karte und PIN. Seit Jahrzehnten melden sich so Mitarbeiter von Behörden, Banken und Krankenhäusern an. Dieser Artikel erklärt, wie eine Smartcard funktioniert, was der US-Standard PIV festlegt, wie die Windows-Anmeldung mit Zertifikat abläuft, wie Microsoft Entra ID Zertifikate ohne eigene Anmeldeserver prüft und wie Smartcards neben Passkeys stehen.
Was in einer Smartcard steckt
Eine Smartcard ist ein kleiner Computer mit Prozessor, Speicher und einem Krypto-Baustein. Auf ihr liegen ein oder mehrere Schlüsselpaare mit Zertifikaten. Die Karte erzeugt die Schlüssel selbst und rechnet Signaturen intern; der private Schlüssel lässt sich nicht auslesen. Freigegeben wird eine Operation mit der PIN. Nach wenigen Fehleingaben, oft drei, sperrt sich die Karte; entsperren lässt sie sich nur mit einer zweiten Geheimzahl (PUK) oder durch die Ausgabestelle. Damit ist die Smartcard ein Besitz- und Wissensfaktor zugleich; siehe Zwei-Faktor-Authentisierung. Das gleiche Prinzip steckt in USB-Tokens wie dem YubiKey, die eine Smartcard nachbilden.
PIV: der Standard der US-Behörden
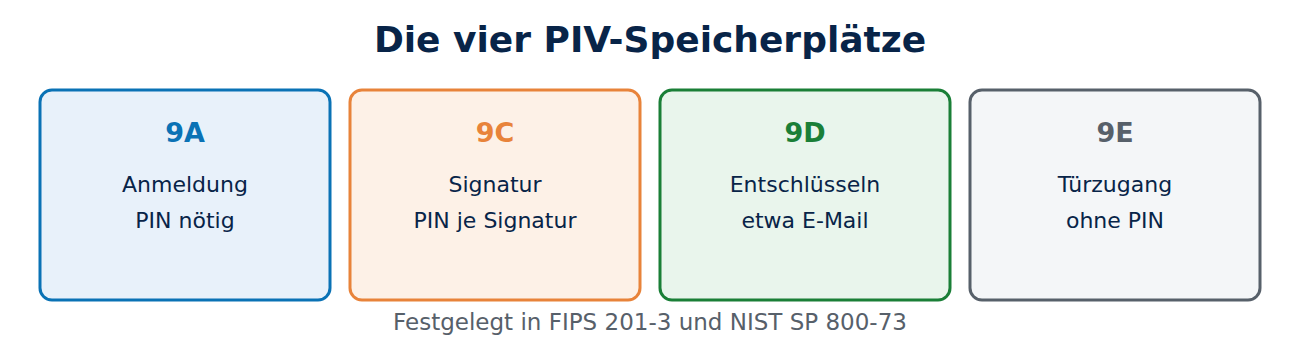
Der US-Standard FIPS 201 (aktuell Version 201-3 von 2022) beschreibt die Personal Identity Verification, kurz PIV. Jede Bundesbehörde gibt ihren Mitarbeitenden eine PIV-Karte aus. Die Schnittstelle (NIST SP 800-73) legt feste Speicherplätze fest:
- 9A, PIV-Authentifizierung: Anmeldung am Computer und an Webdiensten, PIN nötig.
- 9C, digitale Signatur: Signieren von Dokumenten und E-Mails, PIN bei jeder Signatur.
- 9D, Schlüsselverwaltung: Entschlüsseln, etwa von E-Mails.
- 9E, Kartenauthentifizierung: Türzugang ohne PIN.
Weil viele Hersteller PIV umsetzen, nutzen auch Firmen außerhalb der USA das Format. Ein YubiKey mit PIV-Funktion lässt sich so einrichten (Werte als Beispiel):
ykman piv access change-pin
ykman piv keys generate --algorithm ECCP256 9a pubkey.pem
ykman piv certificates request --subject "CN=Erika Muster" 9a pubkey.pem antrag.csr
ykman piv certificates import 9a erika.pem
Zuerst sollten PIN, PUK und Verwaltungsschlüssel geändert werden, denn ab Werk sind bekannte Standardwerte gesetzt. Den Antrag reicht man bei der Firmen-CA ein; zu CSRs siehe Schlüsselpaar und CSR erstellen.
Windows-Anmeldung mit Smartcard
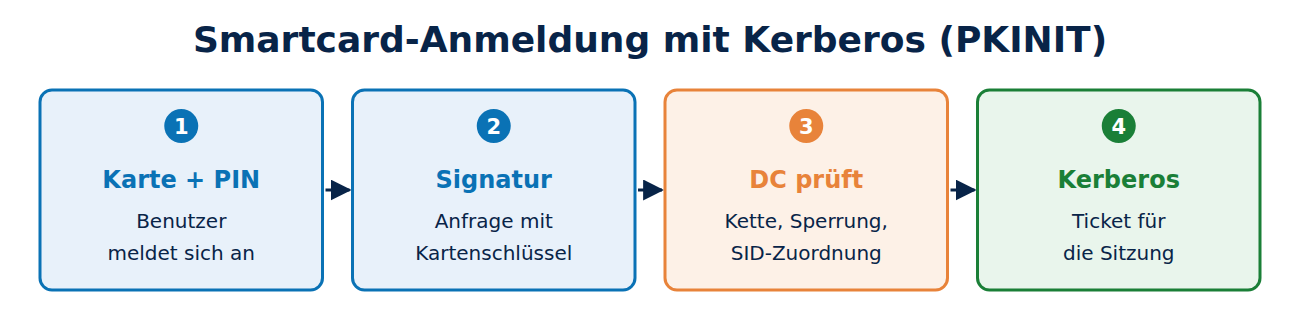
In einer Active-Directory-Domäne läuft die Anmeldung über Kerberos mit PKINIT (RFC 4556):
- Der Benutzer steckt die Karte und gibt die PIN ein.
- Der Rechner schickt das Zertifikat an den Domänencontroller und signiert die Anfrage mit dem Kartenschlüssel.
- Der Domänencontroller prüft Kette, Sperrstatus und den Zweck Smartcard-Anmeldung und ordnet das Zertifikat einem Konto zu.
- Dann stellt er ein Kerberos-Ticket aus, mit dem der Benutzer arbeitet.
Seit der Erzwingung der starken Zuordnung (KB5014754) muss das Zertifikat die SID des Kontos enthalten oder auf andere sichere Weise zugeordnet sein; Details in AD CS absichern. Administratoren können außerdem Smartcard erforderlich für ein Konto setzen, dann ist eine Anmeldung mit Passwort gar nicht mehr möglich. Die Zertifikate kommen meist über Vorlagen der Firmen-CA; siehe Windows-Autoenrollment.
Entra ID: Zertifikate in der Cloud
Für Microsoft 365 und andere Cloud-Dienste brauchte man früher einen eigenen Anmeldeserver (AD FS), um Smartcards zu nutzen. Microsoft Entra ID prüft X.509-Zertifikate inzwischen selbst (certificate-based authentication, CBA):
- Der Administrator lädt die Zertifikate der Firmen-CA in Entra ID hoch.
- Für die Sperrprüfung muss die Sperrliste der CA aus dem Internet erreichbar sein.
- Regeln legen fest, welches Zertifikatsfeld zu welchem Benutzer passt, etwa der UPN oder die Seriennummer, und ob die Anmeldung als ein oder zwei Faktoren zählt.
Mit einer Karte oder einem Token gilt CBA als phishingresistente Mehrfaktor-Anmeldung, denn der Schlüssel antwortet nur dem echten Dienst über eine geprüfte TLS-Verbindung. Zur Sperrung siehe Zertifikatssperrung.
Smartcard, Windows Hello oder Passkey?
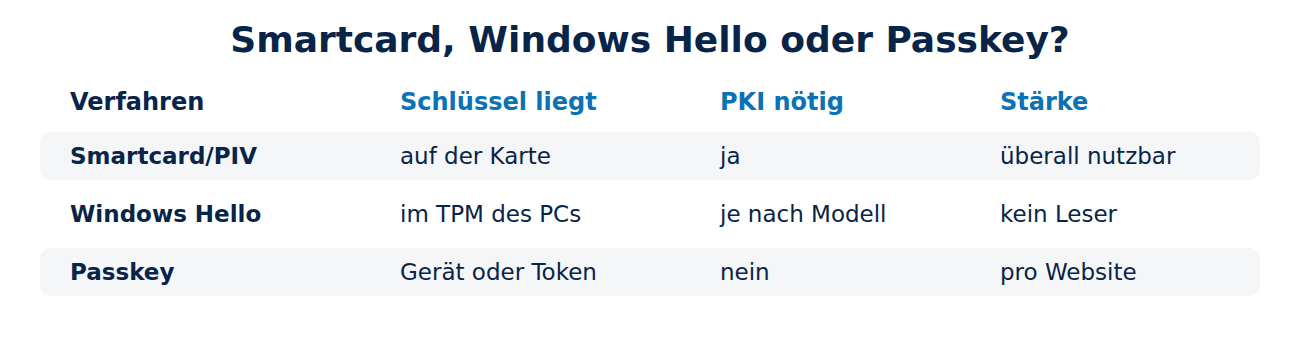
- Smartcard und PIV: etabliert, auch an fremden Rechnern nutzbar, eine Karte für Tür, PC und Signatur. Nachteil: Kartenleser, Ausgabe und Austausch kosten Aufwand.
- Windows Hello for Business: Schlüssel im TPM des Rechners, entsperrt mit PIN oder Gesicht. Kein Kartenleser, aber an das Gerät gebunden.
- Passkeys (FIDO2): Schlüssel pro Website, ohne Zertifikate und ohne PKI. Für die meisten Webdienste die einfachste phishingresistente Lösung; siehe Authentifizierung im Vergleich.
Viele Firmen kombinieren: Smartcards für hochsensible Konten und Signaturen, Passkeys und Windows Hello für den Alltag.
Häufige Fragen
Ist der deutsche Personalausweis eine PIV-Karte? Nein. Der Personalausweis nutzt ein eigenes Verfahren (eID mit der AusweisApp) und ist nicht für die Windows-Anmeldung gedacht.
Was passiert, wenn ich die Karte verliere? Die Ausgabestelle sperrt das Zertifikat und stellt eine neue Karte aus. Ohne PIN kann ein Finder mit der Karte nichts anfangen, nach wenigen Versuchen sperrt sie sich.
Kann ich eine Smartcard am Smartphone nutzen? Ja, per NFC oder USB-C, etwa mit einem YubiKey. Entra ID unterstützt CBA auch auf iOS und Android.
Brauche ich für Smartcards eine eigene CA? In der Regel ja; siehe Eigene CA betreiben.
Fazit
Eine Smartcard hält den privaten Schlüssel sicher in Hardware und gibt ihn nur mit PIN frei. PIV legt feste Speicherplätze für Anmeldung, Signatur und Verschlüsselung fest, Windows meldet Benutzer per Kerberos und PKINIT an, und Entra ID prüft Zertifikate inzwischen selbst. Für Webdienste ohne PKI sind Passkeys oft einfacher. Mehr in der Übersicht Verschlüsselung und IT-Sicherheit.
Quellen und weiterführende Links
- FIPS 201-3: Personal Identity Verification (NIST)
- RFC 4556: PKINIT (IETF)
- Microsoft Entra certificate-based authentication (Microsoft)
- ykman PIV commands (Yubico)






Neueste Kommentare