
„Mit Google anmelden“, eine App, die auf den eigenen Kalender zugreifen darf, ein Dienst, der eine Schnittstelle eines anderen nutzt: Hinter all dem stehen OAuth 2.0 und OpenID Connect. OAuth regelt, wer worauf zugreifen darf, OpenID Connect ergänzt, wer jemand ist. Beide arbeiten mit Tokens, die meist als signierte JSON Web Tokens (JWT) unterwegs sind und deren Schlüssel ein Dienst als JWKS veröffentlicht. Dieser Artikel erklärt die Rollen, den wichtigsten Ablauf mit PKCE, den Aufbau eines JWT, wie ein Dienst die Signatur prüft, und echte Werte von Google.
Die Rollen bei OAuth 2.0
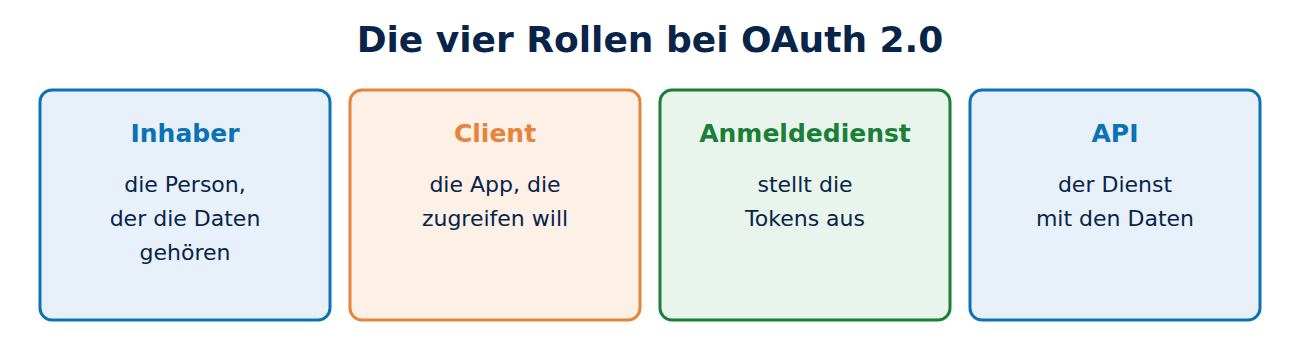
OAuth 2.0 (RFC 6749, 2012) kennt vier Beteiligte:
- Resource Owner: die Person, der die Daten gehören, etwa die Besitzerin eines Kalenders.
- Client: die Anwendung, die zugreifen will, etwa eine Termin-App.
- Authorization Server: der Dienst, bei dem man sich anmeldet und der Tokens ausstellt, etwa Google, Microsoft Entra ID oder ein eigener Server wie Keycloak.
- Resource Server: die Schnittstelle (JSON.">API) mit den Daten.
Der Kern: Die App bekommt nie das Passwort, sondern ein Access Token mit begrenzten Rechten (Scopes) und kurzer Laufzeit. Dazu kommt oft ein Refresh Token, mit dem die App später ein neues Access Token holt, ohne dass sich der Mensch erneut anmeldet.
Der Authorization Code Flow mit PKCE
Der empfohlene Ablauf für Web- und Mobil-Apps:
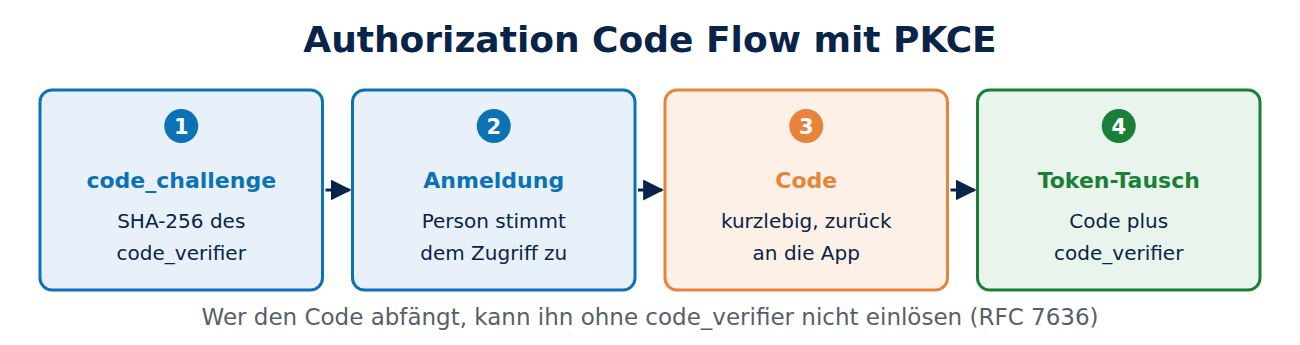
- Die App erzeugt eine Zufallszahl (code_verifier) und schickt deren SHA-256-Hash (code_challenge) mit, wenn sie den Browser zum Anmeldedienst umleitet.
- Die Person meldet sich dort an und stimmt dem Zugriff zu.
- Der Anmeldedienst leitet mit einem kurzlebigen Autorisierungscode zurück zur App.
- Die App tauscht den Code gegen Tokens und legt dabei den ursprünglichen code_verifier vor.
Dieser letzte Schritt heißt PKCE (Proof Key for Code Exchange, RFC 7636). Wer den Code unterwegs abfängt, kann ihn ohne den code_verifier nicht einlösen. Die Sicherheitsempfehlung RFC 9700 vom Januar 2025 verlangt PKCE für öffentliche Clients wie Apps und empfiehlt es für alle. Den älteren Implicit Flow, bei dem das Token direkt in der Browser-Adresse landete, und die Weitergabe von Passwörtern an die App (Password Grant) soll man nicht mehr verwenden. Das kommende OAuth 2.1 fasst diese Regeln zusammen. Zur Rolle des Hashwerts siehe Hashfunktionen einfach erklärt.
Für Dienste ohne Menschen gibt es den Client Credentials Flow, für Fernseher und Geräte ohne Tastatur den Device Flow (RFC 8628), bei dem man einen Code am Smartphone bestätigt.
OpenID Connect: wer ist angemeldet?
OAuth allein sagt nur, dass die App zugreifen darf, nicht, wer die Person ist. OpenID Connect (OIDC, 2014) ergänzt deshalb ein ID Token: ein JWT mit Angaben wie Aussteller (iss), Benutzerkennung (sub), Empfänger-App (aud), Ablauf (exp) und optional Name und E-Mail-Adresse. Jeder OIDC-Anbieter veröffentlicht seine Einstellungen unter einer festen Adresse, dem Discovery-Dokument. Bei Google liefert es (abgerufen am 7. November 2026):
curl https://accounts.google.com/.well-known/openid-configuration
"issuer": "https://accounts.google.com"
"jwks_uri": "https://www.googleapis.com/oauth2/v3/certs"
"id_token_signing_alg_values_supported": ["RS256"]
"code_challenge_methods_supported": ["plain", "S256"]
Aufbau eines JWT
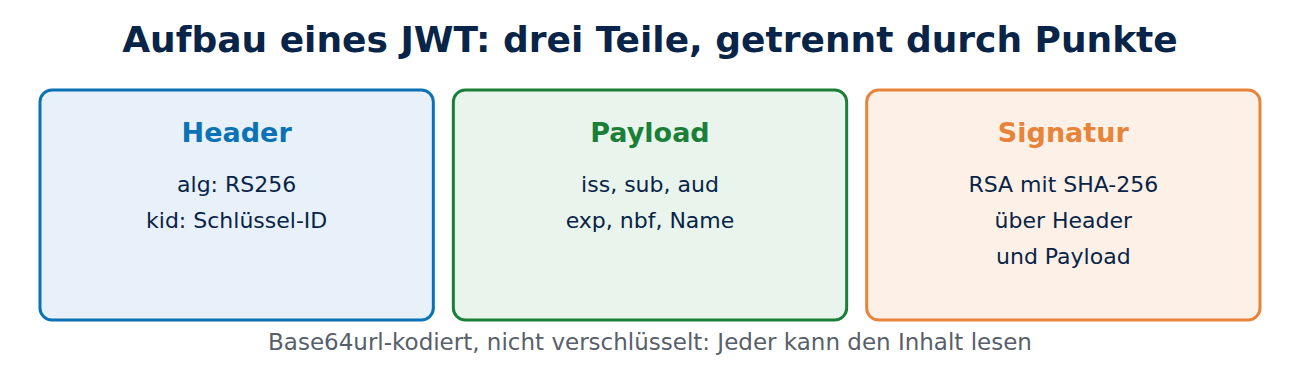
Ein JWT (RFC 7519) besteht aus drei base64url-kodierten Teilen, getrennt durch Punkte: Header, Payload und Signatur. Ein gekürztes Beispiel:
eyJhbGciOiJSUzI1NiIsImtpZCI6Ijk0M2EzYTVkN2Q5MSJ9.eyJpc3MiOiJodHRwczovL2FjY291bnRzLmdvb2dsZS5jb20iLC4uLn0.SIGNATUR
Header:  {"alg":"RS256","kid":"943a3a5d7d91"}
Payload: {"iss":"https://accounts.google.com", ...}
Der Header nennt den Algorithmus (hier RSA mit SHA-256) und die Schlüssel-ID kid. Die Signatur entsteht über Header und Payload mit dem privaten Schlüssel des Ausstellers. Lesen kann den Inhalt jeder, denn er ist nur kodiert, nicht verschlüsselt. Deshalb gehören keine Geheimnisse in ein JWT. Zum Prinzip siehe Digitale Signatur einfach erklärt.
Signatur prüfen mit JWKS
Wer ein Token empfängt, holt die öffentlichen Schlüssel des Ausstellers aus dem JWKS (JSON Web Key Set, RFC 7517) und sucht den Schlüssel mit der passenden kid. Googles Liste enthielt am 7. November 2026 zwei RSA-Schlüssel mit 2.048 Bit für RS256. Zwei Schlüssel sind üblich: Während des Wechsels gelten alter und neuer gleichzeitig. Eine korrekte Prüfung umfasst:
- Signatur mit dem Schlüssel zur kid, und nur mit dem erwarteten Algorithmus. Ein Token mit alg „none“ oder einem anderen Verfahren als erwartet wird abgelehnt.
- Aussteller (iss) und Empfänger (aud): Das Token muss vom erwarteten Anbieter und für genau diese App sein.
- Zeit: exp (Ablauf) und gegebenenfalls nbf (nicht vor).
Anders als im Web steckt hier meist keine Zertifikatskette dahinter: Man vertraut dem Schlüssel, weil er über TLS verschlüsselte Verbindung. Erkennbar am Schloss-Symbol im Browser.">HTTPS von der richtigen Adresse kommt; siehe Wie funktioniert HTTPS?. Einige Anbieter liefern im JWKS zusätzlich ein X.509-Zertifikat (Feld x5c) mit.
Tokens an den Client binden
Ein gestohlenes Access Token kann jeder benutzen, der es hat (Bearer Token). Zwei Erweiterungen binden es an einen Schlüssel des Clients: Mutual TLS (RFC 8705) verknüpft das Token mit dem Client-Zertifikat, DPoP (RFC 9449) mit einem Schlüssel, mit dem der Client jede Anfrage signiert. Mehr zu Client-Zertifikaten in Mutual TLS einfach erklärt.
Häufige Fragen
Ist OAuth ein Anmeldeverfahren? Nicht allein. OAuth vergibt Zugriffsrechte; die Anmeldung mit Identität liefert OpenID Connect auf Basis von OAuth.
Wo speichert eine Web-App Tokens am besten? Möglichst auf dem Server und nicht im Browser-Speicher. Viele Architekturen nutzen dafür ein Backend, das die Tokens hält und dem Browser nur ein Sitzungs-Cookie gibt; siehe Cookies einfach erklärt.
Wie lange gilt ein Access Token? Meist Minuten bis eine Stunde. Refresh Tokens gelten länger und sollten bei jeder Nutzung erneuert werden.
Ist OAuth 2.1 schon fertig? Nein, es ist noch ein Entwurf der IETF. Die wichtigsten Regeln stehen aber bereits in RFC 9700.
Fazit
OAuth 2.0 gibt Apps begrenzten Zugriff über Tokens, OpenID Connect ergänzt die Identität mit einem ID Token. Der sichere Standard ist der Authorization Code Flow mit PKCE. JWTs sind signiert, nicht verschlüsselt, und der Empfänger prüft Signatur, Aussteller, Empfänger und Ablauf mit den Schlüsseln aus dem JWKS. Mehr in der Übersicht Verschlüsselung und IT-Sicherheit.
Quellen und weiterführende Links
- RFC 6749: The OAuth 2.0 Authorization Framework (IETF)
- RFC 9700: Best Current Practice for OAuth 2.0 Security (IETF)
- OpenID Connect Core 1.0 (OpenID Foundation)
- RFC 7519: JSON Web Token (JWT) (IETF)






Neueste Kommentare