
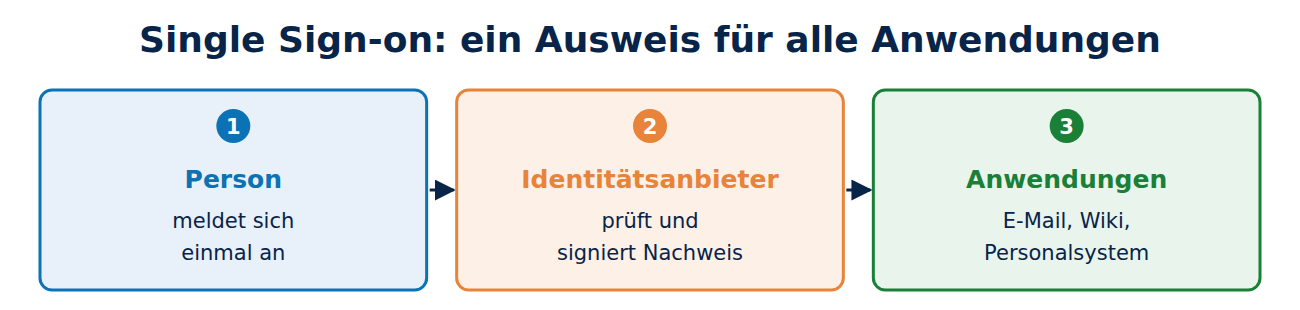
Einmal anmelden und danach E-Mail, Personalsystem, Wiki und Ticketsystem nutzen, ohne fünf Passwörter: Das ist Single Sign-on (SSO). Dahinter steht ein zentraler Identitätsanbieter, dem alle Anwendungen vertrauen. Zwei Standards teilen sich das Feld: das ältere SAML 2.0 mit signierten XML-Dokumenten und das jüngere OpenID Connect mit JSON Web Tokens. Dieser Artikel erklärt, wie SSO funktioniert, wie SAML und OpenID Connect sich unterscheiden, welche Rolle Zertifikate spielen, was Föderation bedeutet und welche Risiken man kennen sollte.
Das Prinzip: ein Ausweis für alle Anwendungen
Beim SSO gibt es zwei Seiten:
- Identitätsanbieter (Identity Provider, IdP): prüft die Person, etwa mit Passwort und zweitem Faktor, und stellt einen signierten Nachweis aus. Beispiele: Microsoft Entra ID, Okta, Google Workspace, Keycloak oder Shibboleth an Hochschulen.
- Anwendung (Service Provider, SP, oder Relying Party): vertraut dem Nachweis und lässt die Person ohne eigenes Passwort hinein.
Der Vorteil: Ein starkes Anmeldeverfahren, etwa mit Passkey oder Smartcard, schützt alle Anwendungen auf einmal; siehe Smartcards und PIV. Verlässt jemand die Firma, sperrt die IT ein einziges Konto. Der Nachteil: Der Identitätsanbieter wird zum wertvollsten Ziel im Netz.
SAML 2.0: signierte XML-Nachweise
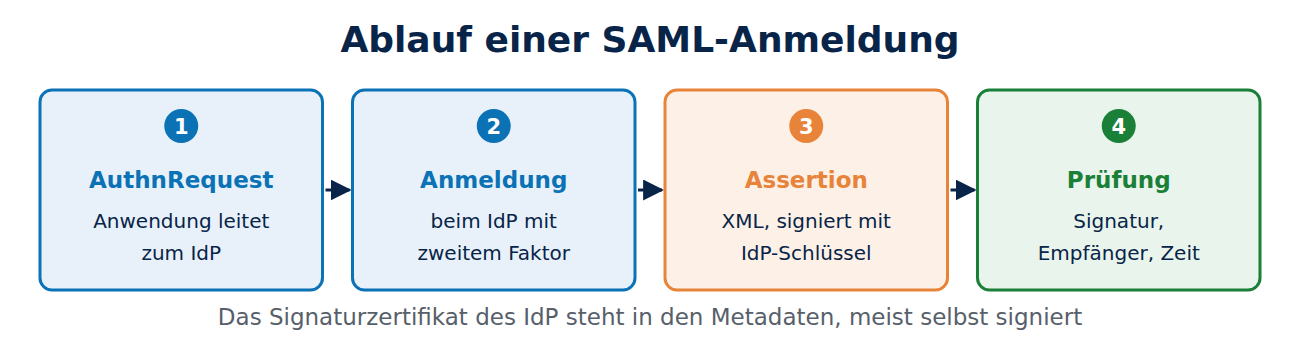
SAML 2.0 (Security Assertion Markup Language) wurde 2005 von OASIS verabschiedet und ist in Unternehmen und Hochschulen weit verbreitet. Der typische Ablauf, vom Dienst ausgehend (SP-initiated):
- Die Person ruft die Anwendung auf. Die Anwendung schickt den Browser mit einer Anfrage (AuthnRequest) zum IdP.
- Der IdP meldet die Person an und erzeugt eine Assertion: ein XML-Dokument mit Name, Attributen wie Gruppen, Gültigkeitszeit und Empfänger.
- Der IdP signiert die Assertion mit seinem privaten Schlüssel (XML Signature) und schickt sie per Formular über den Browser an die Anwendung.
- Die Anwendung prüft Signatur, Empfänger und Zeit und legt eine Sitzung an.
Beide Seiten tauschen vorab Metadaten aus: eine XML-Datei mit Adressen und dem Signaturzertifikat des IdP. Dieses Zertifikat ist meist selbst signiert und gilt mehrere Jahre. Die Anwendung prüft keine Kette bis zu einer Wurzel-CA, sondern vertraut genau diesem Zertifikat. Läuft es ab, scheitert jede Anmeldung, bis die Anwendung das neue Zertifikat kennt. Ein Wechsel muss deshalb geplant werden: neues Zertifikat in die Metadaten aufnehmen, alle Anwendungen aktualisieren, dann umschalten. Zur Ablaufüberwachung siehe Zertifikatsmanagement.
OpenID Connect: JSON statt XML
OpenID Connect baut auf OAuth 2.0 auf und liefert ein ID Token als JSON Web Token. Der Ablauf ähnelt SAML (Umleitung zum Anbieter, Rückkehr mit einem Code), doch die Tokens sind kompakter, und die öffentlichen Schlüssel holt die Anwendung automatisch aus dem JWKS des Anbieters. Ein Schlüsselwechsel ist dadurch einfacher. Details erklärt OAuth 2.0 und OpenID Connect.
SAML oder OpenID Connect?
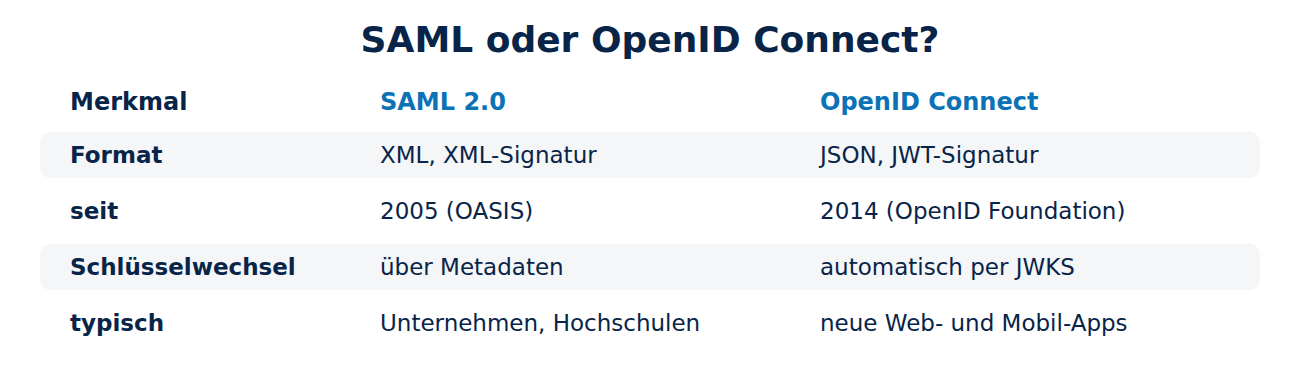
- Format: SAML nutzt XML mit XML-Signaturen, OpenID Connect JSON mit JWT-Signaturen.
- Einsatz: SAML ist in älteren Unternehmensanwendungen und Hochschulföderationen zu Hause. OpenID Connect ist der Standard für neue Web- und Mobil-Apps und für Schnittstellen.
- Apps und APIs: OpenID Connect liefert zusammen mit OAuth Zugriffstokens für Schnittstellen; SAML ist dafür nicht gedacht.
- Schlüsselwechsel: bei OpenID Connect automatisch über JWKS, bei SAML über Metadaten, oft von Hand.
- Komplexität: XML-Signaturen sind schwer korrekt zu prüfen; das hat zu vielen Sicherheitslücken geführt.
Die meisten Identitätsanbieter sprechen beide, sodass eine Firma pro Anwendung wählen kann. Für neue Projekte ist OpenID Connect meist die bessere Wahl.
Föderation: Vertrauen über Organisationsgrenzen
Bei der Föderation vertrauen Anwendungen nicht nur dem eigenen IdP, sondern den IdPs vieler Organisationen. Ein Beispiel ist die DFN-AAI in Deutschland: Studierende melden sich mit dem Konto ihrer Hochschule bei Verlagen, Bibliotheken und Diensten anderer Hochschulen an. Über eduGAIN sind solche Föderationen weltweit verbunden. Grundlage sind gemeinsame Metadaten, die der Föderationsbetreiber signiert und verteilt. Neben der Anmeldung braucht man oft auch das automatische Anlegen und Löschen von Konten; dafür gibt es den Standard SCIM (RFC 7644).
Risiken bei SSO
- Gestohlener Signaturschlüssel: Wer den privaten Schlüssel des IdP besitzt, kann sich Assertions für jeden Benutzer selbst ausstellen. Dieser Angriff heißt Golden SAML und spielte beim SolarWinds-Angriff 2020 eine Rolle. Der Schlüssel gehört deshalb in ein HSM; siehe HSM und TPM.
- Fehlerhafte Signaturprüfung: Bei XML Signature Wrapping verschiebt ein Angreifer Teile des Dokuments, sodass die Anwendung eine signierte Stelle prüft, aber eine andere liest. Gegen solche Fehler hilft nur eine bewährte Bibliothek.
- Lange Sitzungen: SSO-Sitzungen gelten oft viele Stunden. Gestohlene Sitzungs-Cookies sind daher wertvoll; siehe Phishing erkennen.
- Abmelden: Ein zentrales Abmelden (Single Logout) funktioniert in der Praxis oft nur teilweise.
Häufige Fragen
Ist „Mit Google anmelden“ Single Sign-on? Ja, in einer einfachen Form. Google ist dann der Identitätsanbieter, meist über OpenID Connect.
Braucht SAML eine Zertifizierungsstelle? Nein. Das Signaturzertifikat ist meist selbst signiert; vertraut wird ihm, weil es in den Metadaten steht.
Ist SSO sicherer als einzelne Passwörter? Ja, wenn die zentrale Anmeldung stark ist, etwa mit Passkey oder Smartcard, und der IdP gut geschützt wird.
Was ist der Unterschied zwischen SSO und einem Passwort-Manager? Ein Passwort-Manager füllt viele verschiedene Passwörter aus. Bei SSO gibt es nur noch eine Anmeldung; siehe Sichere Passwörter.
Fazit
Single Sign-on bündelt die Anmeldung bei einem Identitätsanbieter, dem alle Anwendungen vertrauen. SAML 2.0 nutzt signierte XML-Assertions und Zertifikate aus Metadaten, OpenID Connect signierte JSON-Tokens mit Schlüsseln aus dem JWKS. Der wichtigste Schutz gilt dem Signaturschlüssel des Identitätsanbieters. Mehr in der Übersicht Verschlüsselung und IT-Sicherheit.
Quellen und weiterführende Links
- Assertions and Protocols for SAML V2.0 (OASIS)
- OpenID Connect Core 1.0 (OpenID Foundation)
- Dokumentation DFN-AAI (DFN-Verein)
- RFC 7644: SCIM Protocol (IETF)






Neueste Kommentare