
Nicht nur Menschen melden sich an, sondern auch Programme: Ein Bestelldienst ruft den Zahlungsdienst auf, ein Container liest aus einer Datenbank, ein Build-Server lädt in die Cloud. Lange geschah das mit Passwörtern und API-Schlüsseln in Konfigurationsdateien, die kopiert, vergessen und gestohlen wurden. Moderne Plattformen geben stattdessen jedem Dienst eine Workload-Identität: ein kurzlebiges Zertifikat oder Token, das automatisch kommt und geht. Dieser Artikel erklärt das Prinzip, cert-manager für Kubernetes, den Standard SPIFFE mit SPIRE, Service Meshes mit Mutual TLS und den Weg in die Cloud ohne gespeicherte Schlüssel.
Warum Dienste eine eigene Identität brauchen
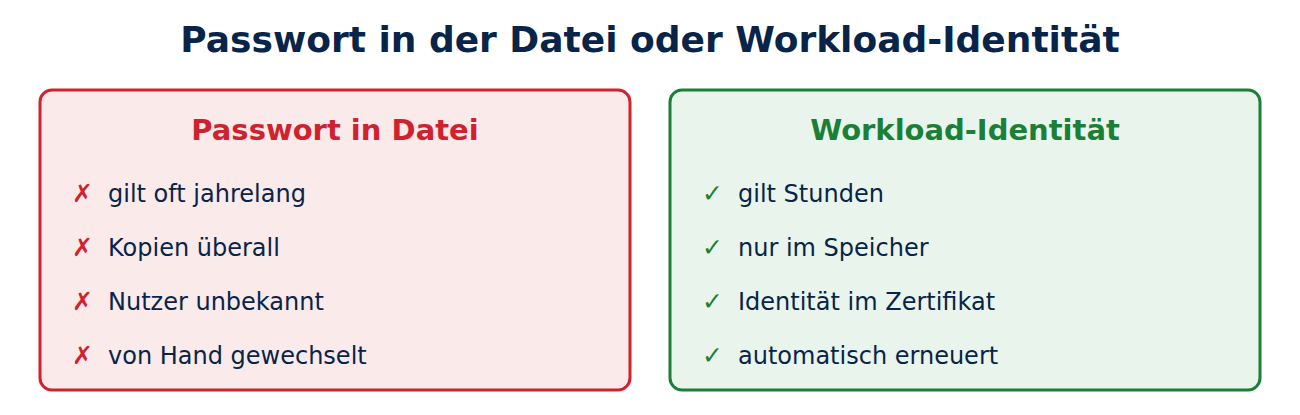
Ein Passwort in einer Konfigurationsdatei hat drei Probleme: Es gilt meist jahrelang, es liegt in Kopien auf vielen Rechnern und in Code-Archiven, und niemand weiß genau, welcher Dienst es gerade nutzt. Eine Workload-Identität dreht das um:
- Nachweis statt Geheimnis: Der Dienst beweist, wer er ist, etwa durch die Plattform, auf der er läuft.
- Kurze Laufzeit: Zertifikate gelten Stunden statt Jahre und werden automatisch erneuert.
- Kein Mensch im Ablauf: Niemand kopiert Schlüssel, deshalb kann auch keiner sie verlieren.
Technisch sind es meist X.509-Zertifikate für Mutual TLS zwischen Diensten oder signierte Tokens für Cloud-APIs; siehe Mutual TLS einfach erklärt.
cert-manager: Zertifikate in Kubernetes
cert-manager ist die Standardlösung für Zertifikate in Kubernetes und seit November 2024 ein „graduiertes“ Projekt der Cloud Native Computing Foundation (CNCF). Man beschreibt das gewünschte Zertifikat als Kubernetes-Objekt, cert-manager besorgt es und legt es mit dem Schlüssel als Secret ab. Die Quelle heißt Issuer: ein ACME-Dienst wie Let’s Encrypt, eine eigene CA, HashiCorp Vault oder ein kommerzieller Anbieter. Ein Beispiel für ein internes Zertifikat mit 24 Stunden Laufzeit (Namen als Beispiel):
apiVersion: cert-manager.io/v1
kind: Certificate
metadata:
  name: zahlung-tls
spec:
  secretName: zahlung-tls
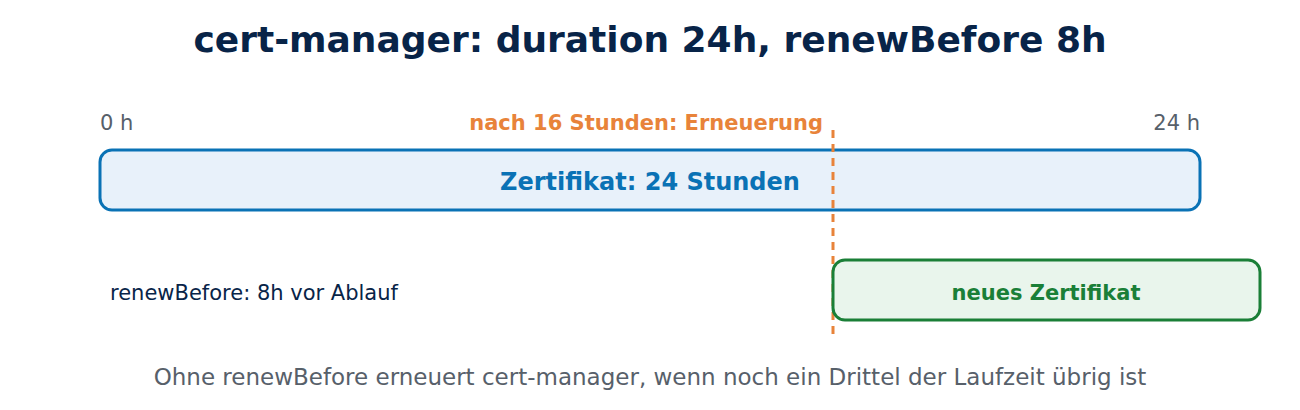
  duration: 24h
  renewBefore: 8h
  dnsNames:
    - zahlung.shop.svc.cluster.local
  issuerRef:
    name: interne-ca
    kind: ClusterIssuer
cert-manager erneuert hier acht Stunden vor Ablauf, also nach 16 Stunden. Ohne Angabe erneuert er, wenn noch ein Drittel der Laufzeit übrig ist. Zu ACME siehe ACME im Detail, zur eigenen CA Eigene CA betreiben.
SPIFFE und SPIRE: ein Ausweis für jeden Dienst
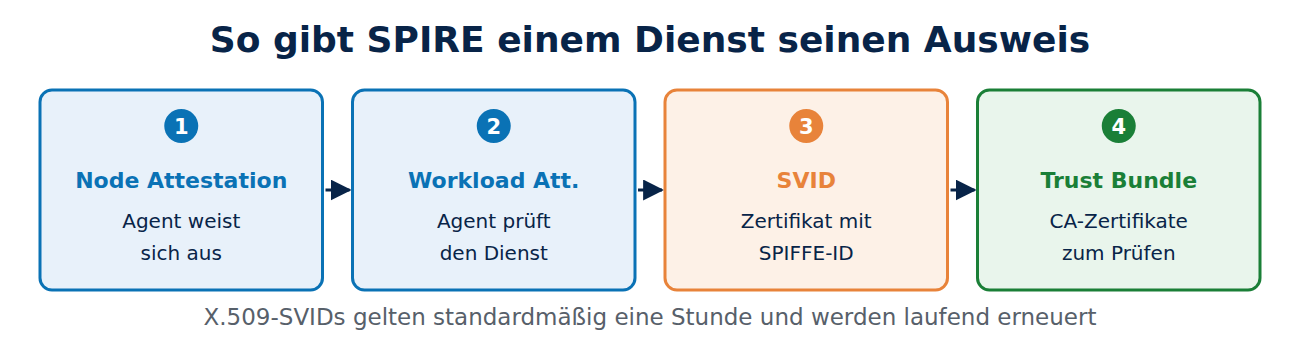
SPIFFE (Secure Production Identity Framework For Everyone) ist ein offener Standard für Workload-Identitäten, SPIRE seine Referenzumsetzung; beide sind seit 2022 graduierte CNCF-Projekte. Jeder Dienst bekommt eine SPIFFE-ID, eine URI wie spiffe://shop.beispiel/zahlung. Der Ausweis dazu heißt SVID und ist entweder ein X.509-Zertifikat mit der SPIFFE-ID im Feld Subject Alternative Name oder ein JWT. So läuft die Ausgabe:
- Ein SPIRE-Agent auf jedem Knoten weist sich beim SPIRE-Server aus, etwa über die Cloud-Instanz oder das TPM des Rechners (Node Attestation).
- Startet ein Dienst, prüft der Agent ihn anhand von Merkmalen wie Kubernetes-Namespace, Dienstkonto oder Container-Image (Workload Attestation).
- Passt er zu einem Eintrag, bekommt er über eine lokale Schnittstelle seine SVID samt Schlüssel und das Trust Bundle, also die CA-Zertifikate, denen er vertrauen soll.
SPIRE stellt X.509-SVIDs standardmäßig mit einer Stunde Laufzeit aus und erneuert sie laufend. Ein gestohlener Schlüssel ist damit nach kurzer Zeit wertlos, und eine Sperrliste ist kaum nötig; siehe Zertifikatssperrung.
Service Mesh: Mutual TLS ohne Programmieraufwand
Ein Service Mesh wie Istio oder Linkerd setzt neben jeden Dienst einen Proxy oder einen Knoten-Agenten, der den Netzwerkverkehr übernimmt. Das Mesh hat eine eigene CA, gibt jedem Dienst ein Zertifikat im SPIFFE-Format und verschlüsselt jede Verbindung mit Mutual TLS. Bei Istio und Linkerd gelten die Zertifikate standardmäßig 24 Stunden. Der Programmcode merkt davon nichts. Regeln legen dann fest, welcher Dienst mit welchem sprechen darf, und zwar anhand der Identität im Zertifikat statt der IP-Adresse. Das ist ein Kernbaustein von Zero Trust: Kein Dienst vertraut einem anderen nur, weil er im selben Netz steht. Zu Containern siehe Virtualisierung und Container.
In die Cloud ohne gespeicherte Schlüssel
Auch der Zugriff auf Cloud-Dienste kommt ohne dauerhafte Schlüssel aus:
- Föderation mit OpenID Connect: Ein Build-Server wie GitHub Actions erhält pro Lauf ein signiertes Token, das AWS, Azure oder Google Cloud gegen kurzlebige Zugangsdaten tauscht. Wie solche Tokens geprüft werden, erklärt OAuth 2.0 und OpenID Connect.
- Zertifikate: AWS IAM Roles Anywhere tauscht ein X.509-Zertifikat aus der eigenen CA gegen temporäre Zugangsdaten, etwa für Server im eigenen Rechenzentrum.
- Plattform-Identitäten: Virtuelle Maschinen und Funktionen in der Cloud erhalten ihre Identität vom Anbieter selbst, ohne dass ein Geheimnis auf der Maschine liegt.
Häufige Fragen
Brauche ich für ein kleines Projekt SPIFFE? Meist nicht. cert-manager mit einer internen CA oder ein Service Mesh reichen für viele Cluster. SPIFFE lohnt sich, wenn Dienste über Plattformen und Clouds hinweg einander vertrauen sollen.
Warum so kurze Laufzeiten? Je kürzer ein Zertifikat gilt, desto weniger kann ein Dieb damit anfangen. Weil alles automatisch erneuert wird, kostet die kurze Laufzeit keine Arbeit.
Was passiert, wenn die interne CA ausfällt? Dienste können sich nach Ablauf ihrer Zertifikate nicht mehr verbinden. Deshalb laufen CA und SPIRE-Server redundant, und Laufzeit und Erneuerung lassen Puffer.
Ersetzen Workload-Identitäten API-Schlüssel ganz? Für eigene Dienste und große Cloud-Anbieter oft ja. Fremde Dienste verlangen teils noch statische Schlüssel; diese gehören dann in einen Tresor wie Vault.
Fazit
Workload-Identitäten ersetzen Passwörter in Konfigurationsdateien durch automatisch ausgestellte, kurzlebige Zertifikate und Tokens. cert-manager besorgt Zertifikate in Kubernetes, SPIFFE und SPIRE geben jedem Dienst einen überprüfbaren Ausweis, Service Meshes verschlüsseln jede Verbindung mit Mutual TLS, und OIDC-Föderation öffnet die Cloud ohne gespeicherte Schlüssel. Mehr in der Übersicht Verschlüsselung und IT-Sicherheit.
Quellen und weiterführende Links
- cert-manager: Certificate resource (cert-manager)
- SPIFFE overview (SPIFFE)
- Istio security concepts (Istio)
- What is IAM Roles Anywhere? (AWS)






Neueste Kommentare