
Verschlüsselung ist nur so gut wie der Umgang mit ihren Schlüsseln. Wer Datenbanken, Backups und Cloud-Speicher verschlüsselt, muss klären: Wo liegen die Schlüssel, wer darf sie benutzen, wann werden sie gewechselt und wie löscht man sie? Dafür gibt es Schlüsselverwaltungssysteme (Key Management Service, KMS). Dieser Artikel erklärt Schlüsselhierarchien und Envelope Encryption mit einem Beispiel zum Nachmachen, die Rotation von Schlüsseln, die Modelle BYOK und HYOK in der Cloud und das gezielte Unlesbarmachen von Daten durch Löschen des Schlüssels.
Warum Schlüssel eine eigene Verwaltung brauchen
Ein AES-Schlüssel ist nur 32 Byte lang, aber er schützt vielleicht Terabytes an Daten. Liegt er neben den Daten, etwa in einer Konfigurationsdatei auf demselben Server, nützt die Verschlüsselung wenig. Ein KMS trennt deshalb Schlüssel und Daten und sorgt für:
- sichere Speicherung, meist in einem Hardware-Sicherheitsmodul (HSM), aus dem der Hauptschlüssel nie unverschlüsselt herauskommt; siehe HSM und TPM,
- Zugriffsregeln: welcher Dienst welchen Schlüssel wofür benutzen darf,
- Protokollierung: jede Nutzung wird aufgezeichnet,
- Lebenszyklus: Erzeugen, Rotieren, Deaktivieren, Löschen.
Envelope Encryption: Schlüssel in Schlüsseln
Ein KMS verschlüsselt nicht selbst die Terabytes, das wäre zu langsam. Es arbeitet mit einer Hierarchie:
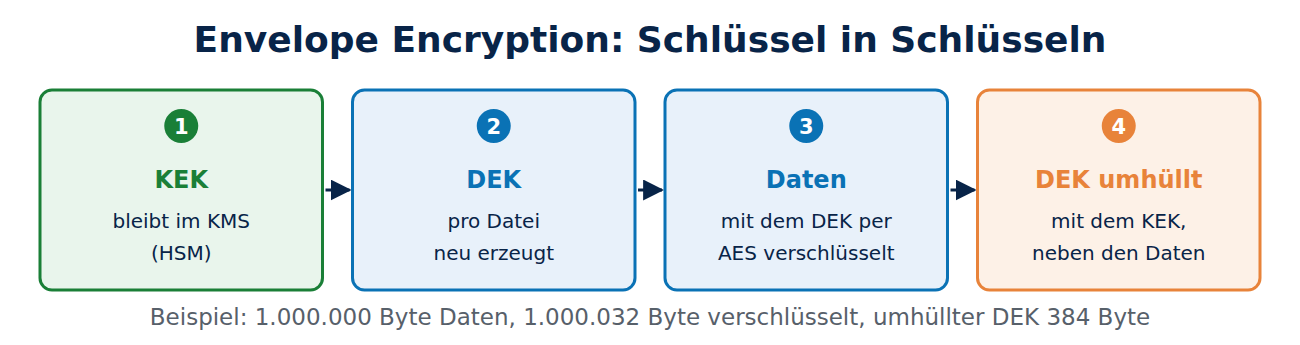
- Ein Hauptschlüssel (Key Encryption Key, KEK) bleibt im KMS.
- Für jede Datei oder jeden Datenblock entsteht ein eigener Datenschlüssel (Data Encryption Key, DEK).
- Der DEK verschlüsselt die Daten schnell mit AES, direkt auf dem Server.
- Der KEK verschlüsselt (umhüllt) den DEK. Gespeichert wird nur der umhüllte DEK, neben den Daten.
- Zum Entschlüsseln schickt der Server den umhüllten DEK an das KMS, bekommt den DEK zurück, entschlüsselt die Daten und vergisst den DEK wieder.
Das Bild vom Briefumschlag gab dem Verfahren den Namen. Das folgende Beispiel mit OpenSSL zeigt das Prinzip; ein RSA-Schlüsselpaar spielt den KEK, eine Datei mit 1.000.000 Byte die Daten (am 7. November 2026 ausgeführt):
openssl genpkey -algorithm RSA -pkeyopt rsa_keygen_bits:3072 -out kek.key
openssl pkey -in kek.key -pubout -out kek-pub.pem
openssl rand -base64 32 > dek.txt
openssl enc -aes-256-cbc -pbkdf2 -in daten.bin -out daten.enc -pass file:dek.txt
openssl pkeyutl -encrypt -pubin -inkey kek-pub.pem -pkeyopt rsa_padding_mode:oaep -pkeyopt rsa_oaep_md:sha256 -in dek.txt -out dek.umhuellt
shred -u dek.txt
Der umhüllte DEK ist 384 Byte groß, genau die Länge eines RSA-3072-Blocks. Die verschlüsselte Datei wächst nur um 32 Byte (Salt und Auffüllung). Zum Entschlüsseln packt der private KEK den DEK aus, und der DEK entschlüsselt die Datei. In einem echten KMS übernimmt ein Aufruf wie GenerateDataKey bei AWS die ersten Schritte: Er liefert den DEK einmal im Klartext und einmal umhüllt. Zum Unterschied zwischen RSA und AES siehe RSA-Verschlüsselung einfach erklärt.
Der Vorteil der Hierarchie: Der wertvolle Hauptschlüssel verlässt nie das HSM, und ein gestohlener umhüllter DEK ist ohne KMS-Zugriff wertlos.
Schlüssel rotieren
Jeder Schlüssel sollte nur eine begrenzte Zeit für neue Daten benutzt werden. Die US-Behörde NIST nennt das Kryptoperiode (SP 800-57). Gründe für einen Wechsel: Begrenzung der Datenmenge pro Schlüssel, Schadensbegrenzung bei unbemerktem Diebstahl und Vorgaben aus Normen wie PCI DSS. Ein KMS macht Rotation einfach:
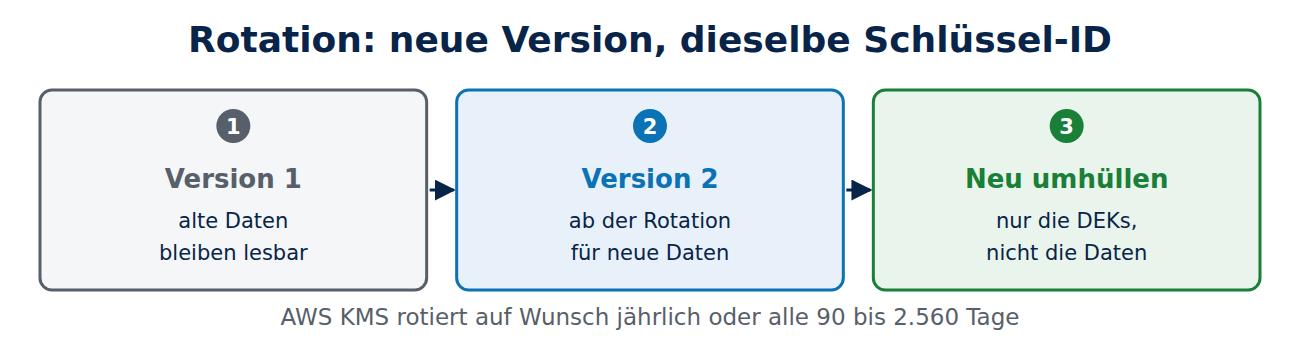
- Neue Version: Das KMS erzeugt neues Schlüsselmaterial unter derselben Schlüssel-ID. Neue Daten nutzen die neue Version, alte bleiben mit der alten lesbar.
- Automatisch: AWS KMS rotiert auf Wunsch jährlich oder in einem frei wählbaren Abstand zwischen 90 und 2.560 Tagen.
- Umschlüsseln: Weil nur DEKs umhüllt sind, muss man bei einem KEK-Wechsel nicht die Daten neu verschlüsseln, sondern nur die kleinen DEKs neu umhüllen.
Für Zertifikatsschlüssel gilt dasselbe Prinzip; siehe Zertifikatsmanagement.
BYOK und HYOK: wem gehört der Schlüssel?
In der Cloud stellt sich die Frage, ob der Anbieter die Schlüssel kontrolliert:
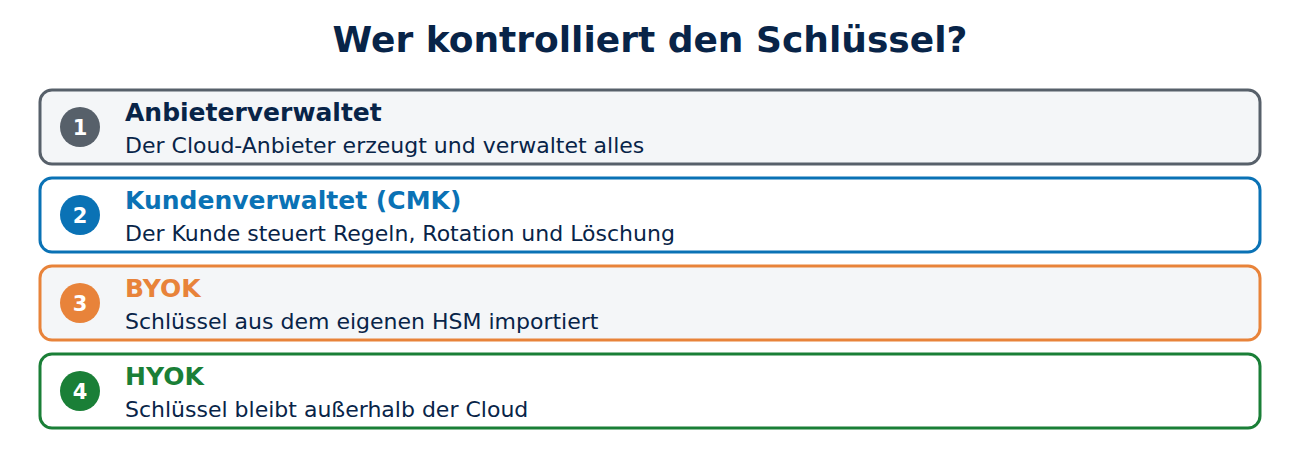
- Anbieterverwaltet: Der Cloud-Anbieter erzeugt und verwaltet alles. Am einfachsten, aber der Anbieter könnte theoretisch zugreifen.
- Kundenverwaltet (CMK): Der Kunde steuert Regeln, Rotation und Löschung im KMS des Anbieters.
- BYOK (Bring Your Own Key): Der Kunde erzeugt den Schlüssel im eigenen HSM und importiert ihn verschlüsselt in das KMS. Er kann ihn dort jederzeit löschen.
- HYOK (Hold Your Own Key): Der Schlüssel bleibt außerhalb der Cloud, in einem externen Schlüsselspeicher des Kunden. Jede Entschlüsselung fragt dort an. Das bietet die größte Kontrolle, etwa für Daten, die europäischer Hoheit unterliegen sollen, aber auch mehr Aufwand und eine weitere Fehlerquelle: Ist der externe Speicher nicht erreichbar, steht der Dienst.
Daten löschen durch Schlüssel löschen
Daten in Backups, Replikaten und Archiven vollständig zu löschen, ist schwer. Mit Verschlüsselung geht es anders: Wird der Schlüssel gelöscht, sind alle damit verschlüsselten Daten unlesbar. Dieses Crypto-Shredding nutzt man etwa, um die Daten eines Kunden nach Vertragsende zu vernichten. Weil das endgültig ist, bauen KMS eine Wartezeit ein; bei AWS KMS sind es 7 bis 30 Tage. Zur Rolle von Backups siehe Backup richtig machen.
Häufige Fragen
Ist ein KMS dasselbe wie ein Passwort-Tresor? Nicht ganz. Ein Tresor wie HashiCorp Vault speichert Geheimnisse wie Passwörter und API-Schlüssel und gibt sie heraus. Ein KMS gibt seinen Hauptschlüssel nie heraus, sondern führt Operationen damit aus. Viele Produkte können beides.
Brauche ich ein KMS für meine Festplattenverschlüsselung zu Hause? Nein. Dort übernimmt das TPM die Rolle des Schlüsselspeichers.
Was ist KMIP? Ein offener Standard von OASIS, über den Speichersysteme, Datenbanken und Backup-Software mit einem KMS sprechen.
Wie oft sollte ich rotieren? Für Hauptschlüssel ist ein Jahr ein verbreiteter Wert. Wichtiger als die genaue Zahl ist, dass Rotation automatisch läuft und erprobt ist.
Fazit
Ein KMS trennt Schlüssel von Daten: Der Hauptschlüssel bleibt im HSM, Datenschlüssel verschlüsseln die Daten und werden selbst umhüllt gespeichert. Rotation erzeugt neue Versionen ohne Neuverschlüsselung, BYOK und HYOK geben Kunden mehr Kontrolle, und das Löschen eines Schlüssels macht Daten endgültig unlesbar. Mehr in der Übersicht Verschlüsselung und IT-Sicherheit.
Quellen und weiterführende Links
- NIST SP 800-57 Part 1 Rev. 5: Recommendation for Key Management (NIST)
- AWS KMS cryptography essentials (AWS)
- Rotate AWS KMS keys (AWS)
- Envelope encryption (Google Cloud)






Neueste Kommentare