
Bevor Windows oder Linux startet, entscheidet die Firmware des PCs, welcher Startcode überhaupt laufen darf. Diese Prüfung heißt Secure Boot und beruht auf Zertifikaten, die seit 2011 in fast jedem PC stecken. 2026 sind drei dieser Microsoft-Zertifikate abgelaufen, zwei im Juni und das wichtigste am 19. Oktober. Dieser Artikel erklärt die Schlüssel PK, KEK, db und dbx, was der Zertifikatswechsel auf die 2023er-Zertifikate bedeutet, wie man den eigenen PC prüft und was Measured Boot mit dem TPM ergänzt.
Was Secure Boot prüft
Ohne Schutz könnte Schadsoftware sich vor das Betriebssystem setzen, als sogenanntes Bootkit, und wäre für Virenscanner unsichtbar; siehe Schadsoftware erklärt. Secure Boot verhindert das: Die UEFI-Firmware startet nur Programme, deren digitale Signatur zu einem hinterlegten Zertifikat passt. Das betrifft den Bootmanager von Windows, den Bootloader shim von Linux und Firmware von Steckkarten wie Grafikkarten (Option ROMs). Zur UEFI-Firmware siehe Mainboard einfach erklärt.
Die vier Schlüsselspeicher
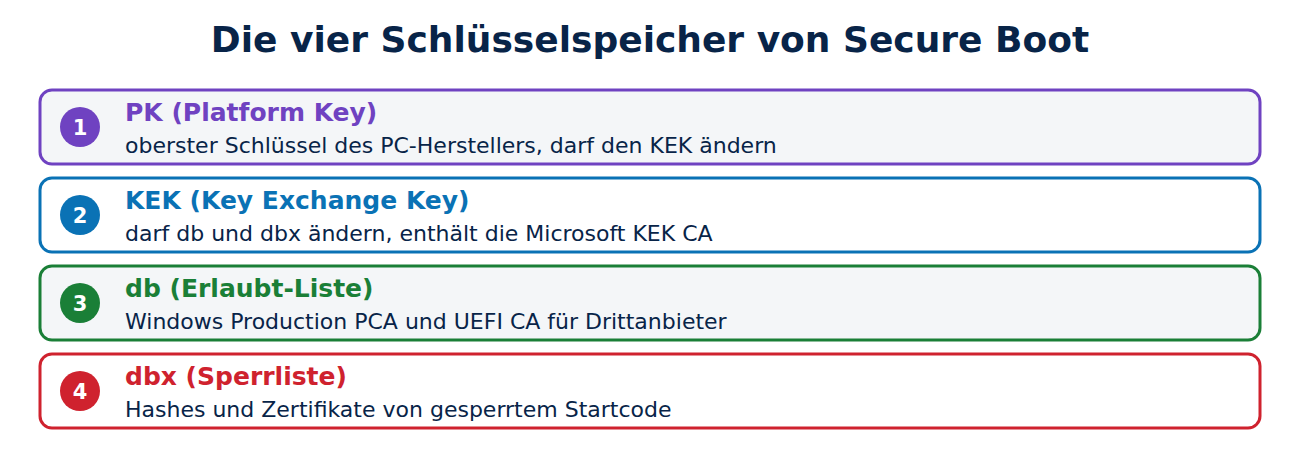
Secure Boot speichert seine Schlüssel in UEFI-Variablen, die nur mit passender Signatur geändert werden können:
- PK (Platform Key): der oberste Schlüssel, meist vom PC-Hersteller. Wer ihn besitzt, darf den KEK ändern.
- KEK (Key Exchange Key): darf die Listen db und dbx ändern. Hier stehen ein Hersteller-Schlüssel und das Zertifikat Microsoft Corporation KEK CA 2011. Damit kann Microsoft per Windows Update Einträge ergänzen oder sperren.
- db (Signature Database): die Erlaubt-Liste. Auf typischen PCs stehen dort Microsoft Windows Production PCA 2011 (für den Windows-Bootmanager) und Microsoft Corporation UEFI CA 2011 (für Linux-shim, Option ROMs und andere Drittanbieter).
- dbx (Forbidden Signature Database): die Sperrliste mit Hashes und Zertifikaten von Startcode, der nicht mehr laufen darf, etwa wegen Sicherheitslücken.
Die Kette ähnelt einer PKI im Web, nur ohne Ablaufprüfung: Die Firmware prüft beim Start die Signatur, aber nicht das Datum; siehe Zertifikatskette einfach erklärt.
Der Zertifikatswechsel 2026
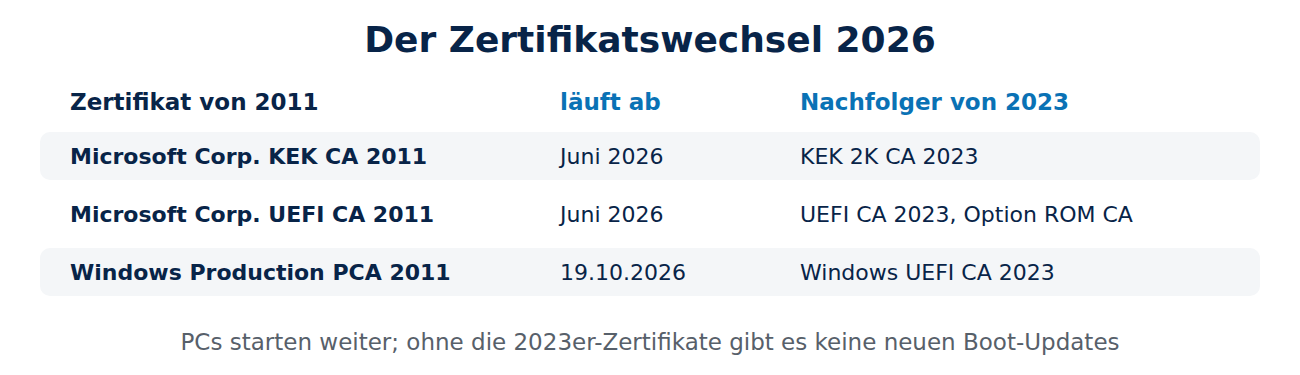
Die 2011 erstellten Microsoft-Zertifikate liefen nach 15 Jahren ab:
- Microsoft Corporation KEK CA 2011: Juni 2026, Nachfolger Microsoft Corporation KEK 2K CA 2023.
- Microsoft Corporation UEFI CA 2011: Juni 2026, Nachfolger Microsoft UEFI CA 2023 für Bootloader von Drittanbietern und Microsoft Option ROM UEFI CA 2023 für Option ROMs.
- Microsoft Windows Production PCA 2011: 19. Oktober 2026, Nachfolger Windows UEFI CA 2023.
Ein PC startet nach dem Ablaufdatum weiter, weil die Firmware das Datum nicht prüft. Aber: Seit dem 19. Oktober signiert Microsoft keinen neuen Startcode mehr mit dem alten Zertifikat. Ein PC, der die 2023er-Zertifikate nicht in KEK und db hat, bekommt keine neuen Bootmanager und keine neuen Sperrlisten-Einträge mehr. Gegen künftige Bootkits ist er damit schlechter geschützt. Microsoft verteilt die neuen Zertifikate über Windows Update, auf manchen Geräten ist zusätzlich ein Firmware-Update des Herstellers nötig. Linux-Distributionen brauchen für neue shim-Versionen die UEFI CA 2023 in der db.
Den eigenen PC prüfen
Unter Windows zeigt PowerShell als Administrator, ob Secure Boot aktiv ist und ob das neue Zertifikat in der db steht:
Confirm-SecureBootUEFI
[System.Text.Encoding]::ASCII.GetString((Get-SecureBootUEFI db).bytes) -match 'Windows UEFI CA 2023'
Beide Befehle sollten True liefern. Unter Linux zeigen diese Befehle den Status und die Zertifikate in der db:
mokutil --sb-state
mokutil --db | grep -i "CA 2023"
Ist Secure Boot ausgeschaltet, lässt es sich in den Firmware-Einstellungen aktivieren. Vorsicht bei älteren Geräten: Manche Firmware ersetzt die db beim Update, statt sie zu ergänzen. Deshalb vor Firmware-Updates die Hinweise des Herstellers lesen und den BitLocker-Wiederherstellungsschlüssel bereithalten.
Linux, shim und eigene Schlüssel
Linux-Distributionen lassen ihren kleinen Bootloader shim von Microsoft mit der UEFI CA signieren. shim prüft dann GRUB und den Kernel mit dem Schlüssel der Distribution. Eigene Treiber, etwa für Grafikkarten, signiert man mit einem Machine Owner Key (MOK), den man mit mokutil einträgt und beim nächsten Start bestätigt. Wer volle Kontrolle will, kann PK, KEK und db durch eigene Schlüssel ersetzen; das ist aber nur für Fachleute sinnvoll.
Measured Boot und Attestierung
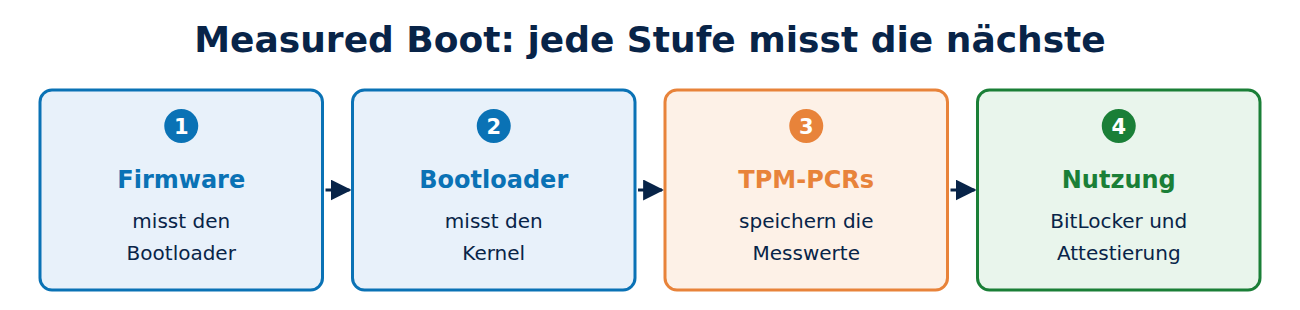
Secure Boot entscheidet ja oder nein. Measured Boot ergänzt eine Aufzeichnung: Jede Startstufe misst die nächste, also berechnet einen Hashwert, und schreibt ihn in die Register (PCRs) des TPM; siehe HSM und TPM. Die Werte lassen sich nicht zurücksetzen, nur erweitern. Das hat zwei Anwendungen:
- Versiegelung: BitLocker gibt den Festplattenschlüssel nur frei, wenn die Messwerte stimmen, etwa PCR 7 für den Secure-Boot-Zustand. Ändert sich die Startkette, fragt Windows nach dem Wiederherstellungsschlüssel.
- Attestierung: Das TPM signiert die Messwerte mit einem eigenen Schlüssel. Ein Server, etwa die Geräteverwaltung, prüft damit, ob ein Gerät sauber gestartet ist, bevor es Zugang zum Firmennetz bekommt.
Häufige Fragen
Startet mein PC nach dem Zertifikatsablauf nicht mehr? Doch. Die Firmware prüft kein Ablaufdatum. Ohne die neuen Zertifikate bekommt er aber keine Sicherheitsupdates für den Startvorgang mehr.
Muss ich selbst etwas tun? Meist reicht es, Windows Updates und Firmware-Updates des Herstellers einzuspielen. Bei Firmen-PCs kümmert sich die IT.
Was war BlackLotus? Ein Bootkit, das 2023 eine Lücke im Windows-Bootmanager nutzte (CVE-2023-24932). Um alte, verwundbare Bootmanager zu sperren, braucht Microsoft die dbx und neue Zertifikate.
Kann ich Secure Boot für Linux ausschalten? Möglich, aber nicht nötig. Alle großen Distributionen starten mit Secure Boot.
Fazit
Secure Boot lässt nur signierten Startcode zu, gesteuert über PK, KEK, db und dbx. Die Microsoft-Zertifikate von 2011 sind 2026 abgelaufen; PCs starten weiter, brauchen aber die 2023er-Nachfolger für künftige Updates. Measured Boot mit dem TPM ergänzt die Prüfung um Messwerte für BitLocker und Attestierung. Mehr in der Übersicht Verschlüsselung und IT-Sicherheit.
Quellen und weiterführende Links
- Windows Secure Boot certificate expiration and CA updates (Microsoft)
- Secure Boot key creation and management guidance (Microsoft)
- Secure boot (Microsoft)
- SecureBoot (Debian Wiki)






Neueste Kommentare