
Angriffe wie auf SolarWinds 2020 oder die Hintertür in der Kompressionsbibliothek xz 2024 haben gezeigt: Es reicht nicht, die eigene Software sicher zu schreiben. Man muss auch wissen, woraus sie besteht, wer sie gebaut hat und ob sie unterwegs verändert wurde. Drei Bausteine helfen dabei: Signaturen für Pakete und Container, besonders das schlüssellose Signieren mit Sigstore, die Stückliste SBOM und das Reifemodell SLSA für den Build. Dieser Artikel erklärt alle drei, zeigt ein Beispiel mit cosign und ordnet die Pflichten aus dem Cyber Resilience Act ein.
Was die Software-Lieferkette ist
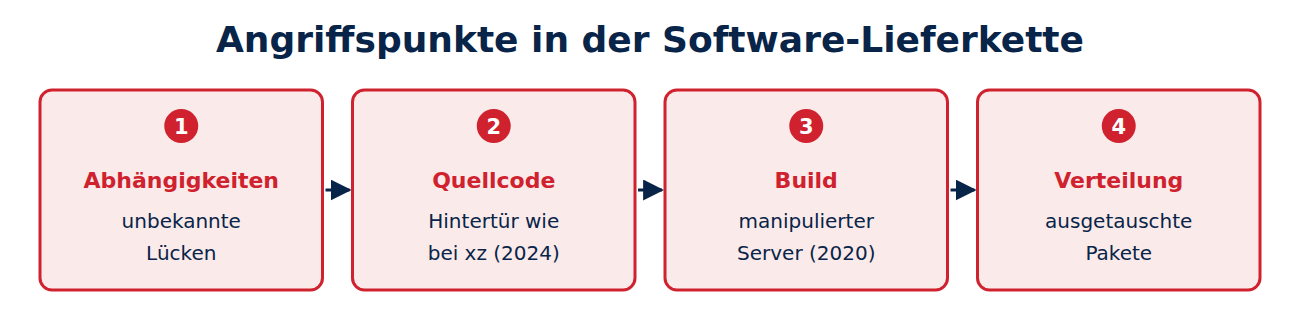
Ein typisches Programm besteht zu großen Teilen aus fremdem Code: Open-Source-Bibliotheken, Container-Basisabbilder, Werkzeuge im Build. Angreifer setzen an jeder Stelle an:
- Quellcode: Ein Mitwirkender schleust Schadcode ein, wie bei xz Utils, wo die Hintertür über Jahre vorbereitet wurde.
- Build: Ein kompromittierter Build-Server baut Schadcode in ein ansonsten sauberes Produkt, wie bei SolarWinds.
- Verteilung: Ein Paket wird in der Registry ausgetauscht, oder ein Name mit Tippfehler lockt Entwickler zu einer Fälschung.
- Abhängigkeiten: Eine bekannte Lücke in einer Bibliothek bleibt unbemerkt, weil niemand weiß, dass sie enthalten ist.
Zu Open Source allgemein siehe Open Source einfach erklärt.
Signieren: klassisch und schlüssellos
Klassisches Code Signing nutzt ein langlebiges Zertifikat und einen privaten Schlüssel, der gut geschützt sein muss; siehe Code Signing einfach erklärt. Für Open-Source-Projekte ist das schwierig: Wer verwaltet den Schlüssel, und was passiert, wenn ein Maintainer geht?
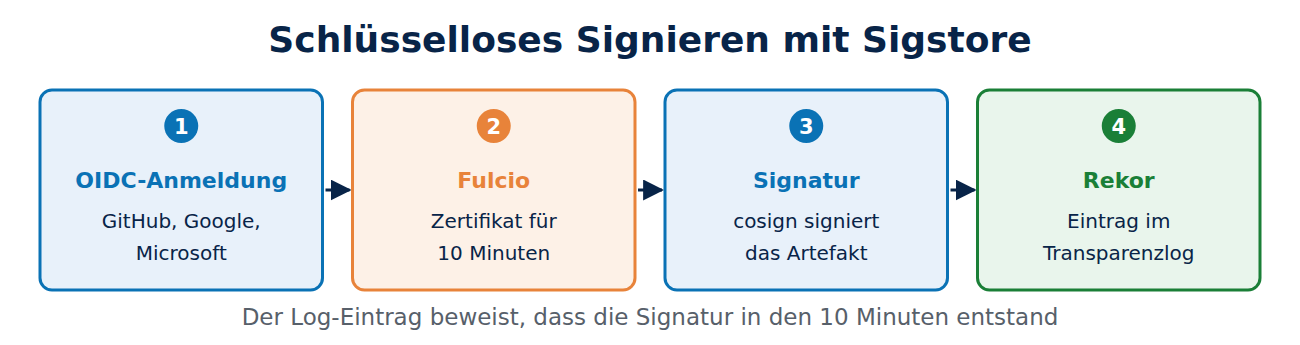
Sigstore, ein Projekt der Open Source Security Foundation, löst das mit schlüssellosem Signieren:
- Der Entwickler oder Build-Server meldet sich per OpenID Connect an, etwa bei GitHub, Google oder Microsoft.
- Das Werkzeug cosign erzeugt ein Schlüsselpaar nur für diesen einen Vorgang.
- Die CA Fulcio stellt ein Zertifikat aus, das die Identität aus der Anmeldung enthält, etwa eine E-Mail-Adresse oder den Namen des Build-Workflows. Es gilt nur zehn Minuten.
- cosign signiert das Artefakt und trägt Signatur und Zertifikat in das öffentliche Transparenzlog Rekor ein. Danach wird der private Schlüssel verworfen.
Weil der Eintrag im Log beweist, dass die Signatur während der zehn Minuten entstand, bleibt sie prüfbar, obwohl das Zertifikat längst abgelaufen ist. Das Prinzip des öffentlichen Logs kennt man von Certificate Transparency. Rekor v2 ist seit Oktober 2025 allgemein verfügbar und arbeitet mit einem kachelbasierten Log.
Beispiel: Signieren und Prüfen mit cosign
In einem Build-Workflow signiert ein Befehl eine Datei und schreibt alles Nötige in ein Bündel:
cosign sign-blob --bundle app.sigstore.json app-1.4.2.tar.gzWer die Datei herunterlädt, prüft nicht nur die Signatur, sondern auch, wer signiert hat (Werte als Beispiel):
cosign verify-blob app-1.4.2.tar.gz --bundle app.sigstore.json --certificate-identity https://github.com/beispiel/app/.github/workflows/release.yml@refs/tags/v1.4.2 --certificate-oidc-issuer https://token.actions.githubusercontent.comDie Identität ist hier der Release-Workflow eines bestimmten Repositorys. Eine Signatur von irgendjemandem reicht also nicht. npm, PyPI, Homebrew, Maven Central und die Kubernetes-Releases nutzen Sigstore bereits für Signaturen oder Herkunftsnachweise.
SBOM: die Stückliste der Software
Eine SBOM (Software Bill of Materials) listet alle Bestandteile eines Produkts auf: Bibliotheken, Versionen, Lizenzen und Prüfsummen. Zwei Formate haben sich durchgesetzt:
- SPDX der Linux Foundation, auch als ISO/IEC 5962:2021 genormt,
- CycloneDX von OWASP, als ECMA-424 genormt. Seit Version 1.6 kann es auch kryptographische Bestandteile erfassen (CBOM).
Erzeugen lassen sich SBOMs automatisch im Build, etwa mit Werkzeugen wie Syft oder Trivy. Der Nutzen zeigt sich bei der nächsten großen Lücke: Wer SBOMs hat, findet in Minuten alle betroffenen Produkte, statt tagelang zu suchen. Eine SBOM sollte selbst signiert sein, damit sie nicht gefälscht wird.
SLSA: Stufen für einen vertrauenswürdigen Build
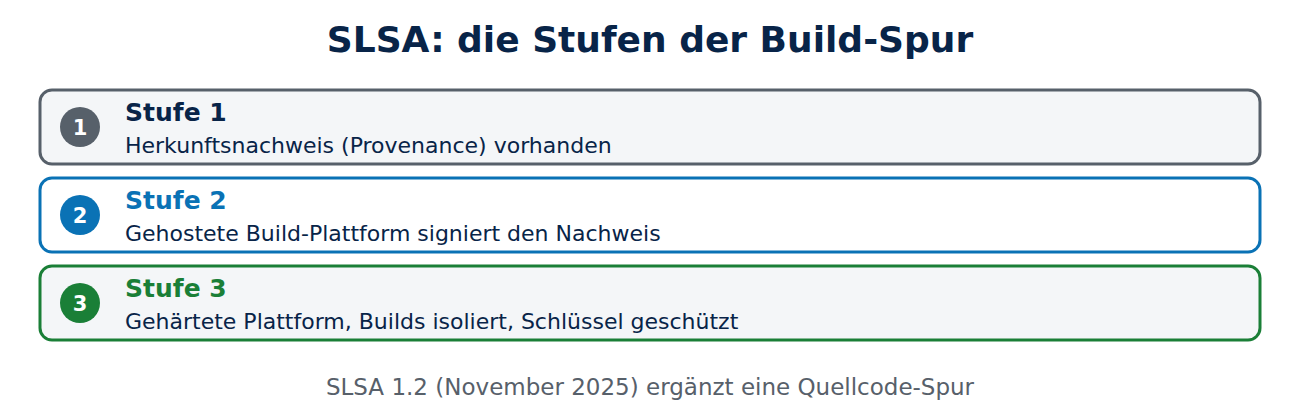
SLSA (Supply-chain Levels for Software Artifacts, gesprochen „Salsa“) ist ein Reifemodell der OpenSSF. Es beschreibt, wie überprüfbar ein Build ist. Die Build-Spur hat drei Stufen:
- Stufe 1: Es gibt einen Herkunftsnachweis (Provenance), der beschreibt, wie das Artefakt gebaut wurde.
- Stufe 2: Der Build läuft auf einer gehosteten Plattform, die den Nachweis signiert.
- Stufe 3: Die Plattform ist gehärtet; einzelne Builds können sich nicht gegenseitig beeinflussen und den Signaturschlüssel nicht erreichen.
Die im November 2025 erschienene Version 1.2 ergänzt eine Quellcode-Spur für den Schutz von Repositorys, etwa durch geprüfte Änderungen und geschützte Zweige. Herkunftsnachweise werden meist mit Sigstore signiert.
Pflicht: der Cyber Resilience Act
Der europäische Cyber Resilience Act (CRA) macht Teile davon zur Pflicht für Produkte mit digitalen Elementen. Seit dem 11. September 2026 müssen Hersteller aktiv ausgenutzte Schwachstellen und schwere Vorfälle innerhalb von 24 Stunden frühzeitig melden. Ab dem 11. Dezember 2027 gelten die übrigen Anforderungen, darunter Schwachstellenmanagement mit dokumentierten Bestandteilen in Form einer SBOM und sichere Updates. Mehr zum CRA in Cyber Resilience Act: Pflichten für Hersteller.
Häufige Fragen
Ersetzt Sigstore klassische Code-Signing-Zertifikate? Für Open Source und Container oft ja. Für Windows-Programme, die SmartScreen passieren sollen, bleibt ein klassisches Zertifikat nötig.
Ist eine SBOM vertraulich? Sie verrät, welche Bibliotheken enthalten sind. Viele Hersteller geben sie nur an Kunden heraus. Für Open Source wird sie meist öffentlich veröffentlicht.
Was bedeutet „schlüssellos“, wenn doch ein Schlüssel signiert? Es gibt keinen langlebigen Schlüssel, den jemand verwalten und schützen muss. Der Schlüssel lebt nur Sekunden.
Schützt eine Signatur vor Schadcode? Nein. Sie beweist nur, wer das Artefakt erstellt hat und dass es unverändert ist. Wurde der Quellcode manipuliert, ist auch das signierte Ergebnis schädlich; siehe Schadsoftware erklärt.
Fazit
Eine sichere Lieferkette braucht Nachweise auf jeder Stufe: Sigstore signiert Artefakte mit kurzlebigen Zertifikaten und einem öffentlichen Log, die SBOM listet alle Bestandteile auf, und SLSA bewertet, wie vertrauenswürdig der Build ist. Der Cyber Resilience Act macht Meldungen seit September 2026 und SBOMs ab Dezember 2027 zur Pflicht. Mehr in der Übersicht Verschlüsselung und IT-Sicherheit.
Quellen und weiterführende Links
- Sigstore overview (Sigstore)
- SLSA specification v1.2 (OpenSSF)
- CycloneDX specification overview (OWASP)
- CRA reporting obligations (Europäische Kommission)






Neueste Kommentare