
Kryptographische Verfahren halten nicht ewig. MD5 und SHA-1 galten einmal als sicher, heute sind sie gebrochen, und der Umstieg dauerte jeweils viele Jahre. Die nächste Umstellung steht bevor: RSA und elliptische Kurven sollen bis 2035 durch Post-Quanten-Verfahren ersetzt werden. Wer das schaffen will, braucht Krypto-Agilität: die Fähigkeit, Algorithmen und Schlüssel schnell auszutauschen, ohne Systeme neu zu bauen. Dieser Artikel erklärt, was Krypto-Agilität bedeutet, wie man ein Kryptoinventar mit Zertifikaten und Schlüsseln aufbaut, was eine CBOM ist und wie ein Fahrplan für den Post-Quanten-Umstieg aussieht.
Lehren aus früheren Umstellungen
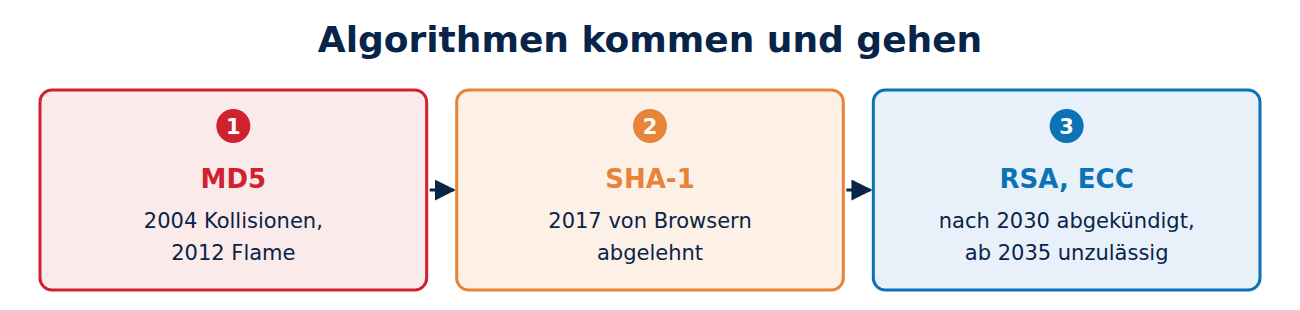
- MD5: Schon 2004 wurden Kollisionen gezeigt, 2008 fälschten Forscher damit ein CA-Zertifikat. 2012 nutzte die Spionagesoftware Flame eine MD5-Kollision, um Windows-Updates zu fälschen.
- SHA-1: Ab 2017 lehnten die großen Browser SHA-1-Zertifikate ab, im selben Jahr wurde die erste praktische Kollision veröffentlicht. Viele interne Systeme hingen noch Jahre später an SHA-1.
- TLS 1.0 und 1.1: offiziell 2021 von der IETF abgekündigt (RFC 8996), in manchen Geräten bis heute aktiv.
Das Muster ist immer gleich: Niemand wusste genau, wo das alte Verfahren steckte, und es war oft fest in Programme, Geräte und Protokolle eingebaut. Zu Hashfunktionen siehe Hashfunktionen einfach erklärt.
Was Krypto-Agilität bedeutet
Ein krypto-agiles System erfüllt drei Bedingungen:
- Wissen, wo Kryptographie steckt: ein aktuelles Inventar aller Zertifikate, Schlüssel, Protokolle und Bibliotheken.
- Austauschbar statt fest verdrahtet: Algorithmen kommen aus Konfiguration und zentralen Bibliotheken, nicht aus fest einprogrammierten Konstanten. Protokolle handeln Verfahren aus, wie TLS es tut.
- Automatisierte Abläufe: Zertifikate und Schlüssel werden automatisch erneuert. Wer jedes Zertifikat von Hand tauscht, kann nicht in kurzer Zeit tausende auf ein neues Verfahren umstellen; siehe Zertifikatsmanagement.
Das Kryptoinventar: wo steckt was?
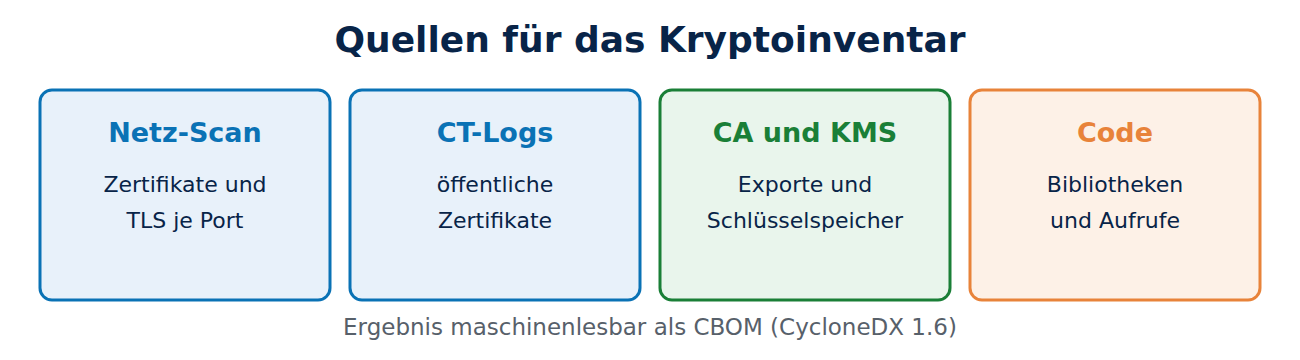
Am Anfang steht die Bestandsaufnahme. Zertifikate sind der einfachste Einstieg, weil sie gut sichtbar sind:
- Netzwerk-Scan: Werkzeuge verbinden sich mit allen Servern und Ports und lesen Zertifikate und TLS-Einstellungen aus.
- Certificate Transparency: Alle öffentlichen Zertifikate der eigenen Domains stehen in den CT-Logs; siehe Certificate Transparency.
- CAs und Schlüsselspeicher: Exporte aus der eigenen CA, aus Windows-Zertifikatspeichern, Java-Keystores, HSMs und Cloud-KMS.
- Code und Software: Suche nach Krypto-Bibliotheken und Aufrufen in Quellcode und Abhängigkeiten.
Für einen einzelnen Server zeigt OpenSSL die wichtigsten Angaben. Für techuni.de ergab das am 7. November 2026:
echo | openssl s_client -connect techuni.de:443 2>/dev/null | openssl x509 -noout -text | grep -E "Public Key Algorithm|ASN1 OID|Signature Algorithm"
        Signature Algorithm: ecdsa-with-SHA384
            Public Key Algorithm: id-ecPublicKey
                ASN1 OID: prime256v1
    Signature Algorithm: ecdsa-with-SHA384
Der Schlüssel ist ECDSA auf der Kurve P-256 (prime256v1), signiert von der CA mit ECDSA und SHA-384; der Schlüsselaustausch lief über X25519 mit TLS 1.3. Beides ist heute sicher, aber nicht quantensicher. Zu elliptischen Kurven siehe Elliptische Kurven.
CBOM: die Stückliste der Kryptographie
Damit Inventare vergleichbar und maschinenlesbar werden, gibt es die CBOM (Cryptography Bill of Materials). Sie ist Teil des Formats CycloneDX, das seit Version 1.6 (April 2024) kryptographische Bestandteile beschreiben kann: Algorithmen, Schlüssel, Zertifikate, Protokolle und Bibliotheken, jeweils mit Eigenschaften wie Schlüssellänge, Verwendungszweck und Ablaufdatum. Eine CBOM ergänzt die Software-Stückliste (SBOM) und lässt sich automatisch erzeugen und auswerten; siehe Software-Lieferkette absichern.
Prioritäten setzen: was zuerst?
Nicht alles muss gleichzeitig umgestellt werden. Bewährt hat sich diese Reihenfolge:
- Langlebige vertrauliche Daten zuerst: Angreifer können verschlüsselten Verkehr heute speichern und später mit einem Quantencomputer entschlüsseln („harvest now, decrypt later“). Deshalb steht der Schlüsselaustausch vorn. Browser und Server nutzen bereits das hybride Verfahren X25519MLKEM768, Chrome seit Ende 2024 standardmäßig.
- Langlebige Vertrauensanker: Root-Zertifikate, Geräteidentitäten und Firmware-Signaturen, die zehn Jahre und länger gelten.
- Systeme ohne Update-Weg: Geräte, deren Kryptographie sich nicht per Software ändern lässt, müssen beim nächsten Austausch quantensicher sein.
- Kurzlebige Signaturen zuletzt: Ein Website-Zertifikat mit wenigen Wochen Laufzeit lässt sich spät, aber schnell umstellen.
Die Post-Quanten-Signaturen selbst erklärt Post-Quanten-Zertifikate.
Zeitpläne der Behörden
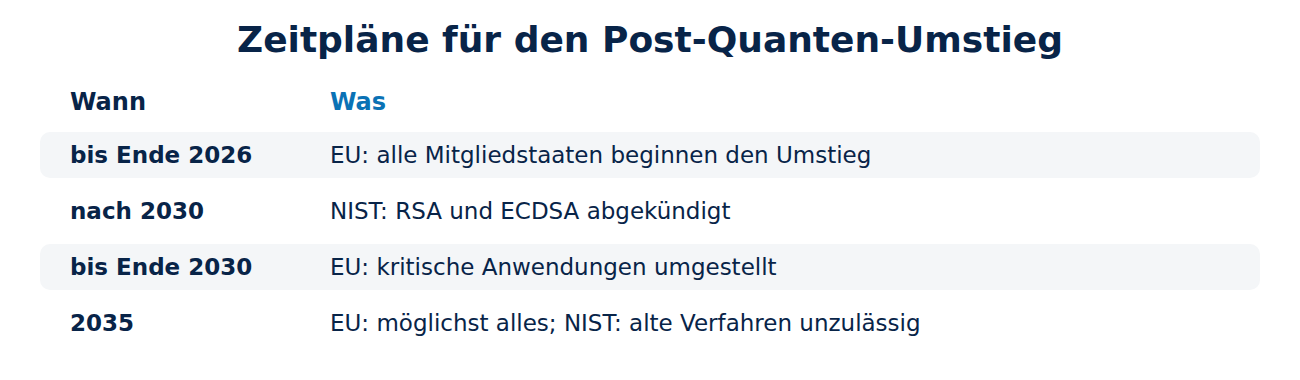
- EU: Der koordinierte Fahrplan vom Juni 2025 sieht vor, dass alle Mitgliedstaaten bis Ende 2026 mit dem Umstieg beginnen, kritische Anwendungen bis Ende 2030 umgestellt sind und möglichst alles bis 2035.
- USA: NIST will quantenanfällige Verfahren wie RSA und ECDSA nach 2030 abkündigen und nach 2035 nicht mehr zulassen (NIST IR 8547).
- Deutschland: Das BSI empfiehlt Post-Quanten-Verfahren in hybrider Kombination mit klassischen Verfahren.
Mehr zum Hintergrund in Post-Quanten-Kryptographie.
Häufige Fragen
Ist Krypto-Agilität nur ein Thema für Konzerne? Nein. Auch kleine Firmen profitieren von einer Liste ihrer Zertifikate und automatischer Erneuerung. Der Aufwand wächst mit der Zahl der Systeme.
Reicht es, auf Post-Quanten-Verfahren zu warten? Nein. Inventar und Automatisierung brauchen Jahre und sind auch ohne Quantencomputer nützlich, etwa für kürzere Zertifikatslaufzeiten.
Was heißt hybrid? Ein klassisches und ein Post-Quanten-Verfahren werden kombiniert. Die Verbindung bleibt sicher, solange eines von beiden hält.
Welche Werkzeuge helfen beim Inventar? Netzwerk-Scanner, CT-Monitore, Exporte aus CA und KMS sowie Code-Scanner; viele Anbieter von Zertifikatsmanagement bieten Discovery-Funktionen.
Fazit
Krypto-Agilität heißt: wissen, wo Kryptographie steckt, Verfahren austauschbar halten und Zertifikate und Schlüssel automatisch erneuern. Ein Kryptoinventar, beschrieben als CBOM, ist die Grundlage für den Post-Quanten-Umstieg, der bis 2030 für kritische Systeme und bis 2035 für den Rest geplant ist. Mehr in der Übersicht Verschlüsselung und IT-Sicherheit.
Quellen und weiterführende Links
- Post-quantum cryptography (Europäische Kommission)
- NIST IR 8547: Transition to Post-Quantum Cryptography Standards (NIST)
- Cryptography Bill of Materials (CBOM) (OWASP CycloneDX)
- Post-Quanten-Kryptografie (BSI)






Neueste Kommentare