
Certbot ist der bekannteste ACME-Client. Er wird von der Electronic Frontier Foundation (EFF) entwickelt, holt Zertifikate bei Let’s Encrypt, richtet sie auf Wunsch gleich im Webserver ein und erneuert sie danach von selbst. Diese Anleitung zeigt die Installation, die drei wichtigsten Wege zum Zertifikat, die automatische Erneuerung mit Testlauf und Hooks und wo Certbot seine Dateien ablegt. Wie ACME im Hintergrund arbeitet, erklärt ACME und Let’s Encrypt.
Installation: Snap oder Paket der Distribution?
Die EFF empfiehlt unter Linux das Snap-Paket, weil es immer die aktuelle Version liefert. Die Pakete der Distributionen hinken oft weit hinterher: Ubuntu 24.04 bringt Certbot 2.9 mit, aktuell ist im November 2026 die Version 5.9. Neuere Funktionen wie ACME-Profile (ab 4.0) und ACME Renewal Information (ab 4.1) fehlen dann.
sudo snap install --classic certbot
sudo ln -s /snap/bin/certbot /usr/bin/certbot
certbot --version
Wer lieber das Distributionspaket nutzt, installiert unter Debian und Ubuntu certbot und das passende Plug-in, etwa python3-certbot-nginx. Unter Windows gibt es Certbot nicht mehr; dort helfen andere ACME-Clients wie win-acme oder Posh-ACME.
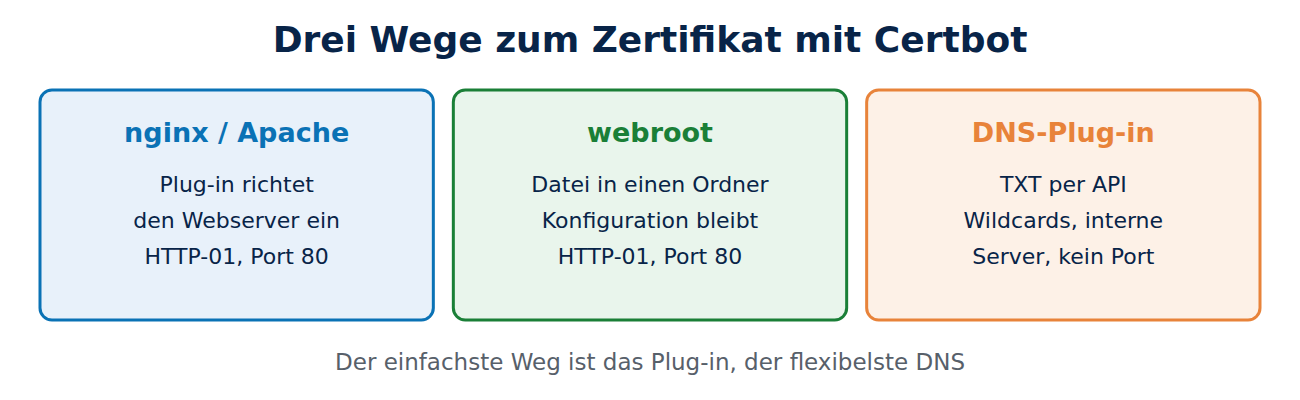
Weg 1: Plug-in für nginx oder Apache
Am bequemsten ist das Webserver-Plug-in. Certbot liest die Konfiguration, löst die Challenge HTTP-01 selbst und trägt das Zertifikat ein:
sudo certbot --nginx -d beispiel.de -d www.beispiel.deFür Apache heißt der Schalter entsprechend apache. Certbot fragt beim ersten Mal nach einer E-Mail-Adresse und den Nutzungsbedingungen. Seit 2025 verschickt Let’s Encrypt keine Ablauf-Mails mehr, die Adresse dient nur noch für wichtige Mitteilungen.
Weg 2: webroot, wenn der Webserver unangetastet bleiben soll
Mit webroot legt Certbot die Prüfdatei nur in ein Verzeichnis, das der laufende Webserver unter /.well-known/acme-challenge/ ausliefert. Die Konfiguration des Webservers ändert er nicht:
sudo certbot certonly --webroot -w /var/www/html -d beispiel.de -d www.beispiel.deDas Zertifikat trägt man danach selbst ein. Diesen Weg wählt man bei eigenen, komplexen Konfigurationen oder bei Servern, die Certbot nicht kennt.
Weg 3: DNS-Plug-in für Wildcards und interne Server
Ist Port 80 nicht erreichbar oder soll ein Wildcard-Zertifikat her, nutzt man ein DNS-Plug-in. Es setzt den TXT-Eintrag über die JSON.">API des DNS-Anbieters. Wie das genau funktioniert und wie man den Zugang begrenzt, steht in _acme-challenge und DNS-01.
Wo Certbot seine Dateien ablegt
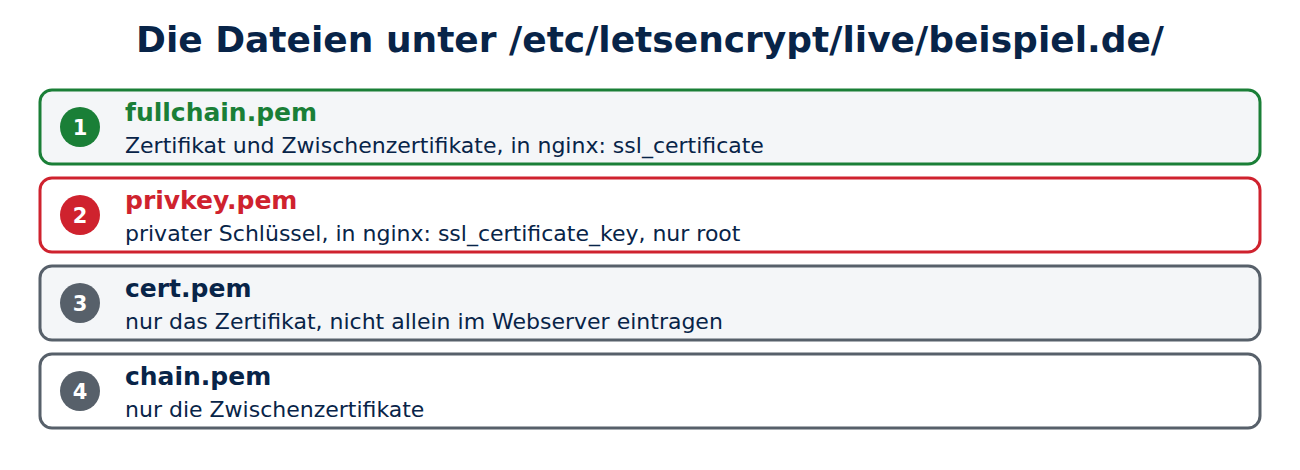
Alles liegt unter /etc/letsencrypt. Wichtig ist der Ordner live mit einem Unterordner je Zertifikat:
- fullchain.pem: Zertifikat und Zwischenzertifikate. Diese Datei gehört in den Webserver (in nginx ssl_certificate).
- privkey.pem: der private Schlüssel (in nginx ssl_certificate_key). Nur root darf ihn lesen.
- cert.pem und chain.pem: Zertifikat und Kette einzeln, für Programme, die das getrennt brauchen.
Die Dateien in live sind Verweise auf nummerierte Dateien im Ordner archive. So bleiben die Pfade in der Webserver-Konfiguration bei jeder Erneuerung gleich. Unter renewal liegt je Zertifikat eine Datei mit allen Einstellungen für die Erneuerung, etwa dem gewählten Plug-in. Welche Formate es gibt, erklärt Zertifikatsformate.
Automatisch erneuern und testen
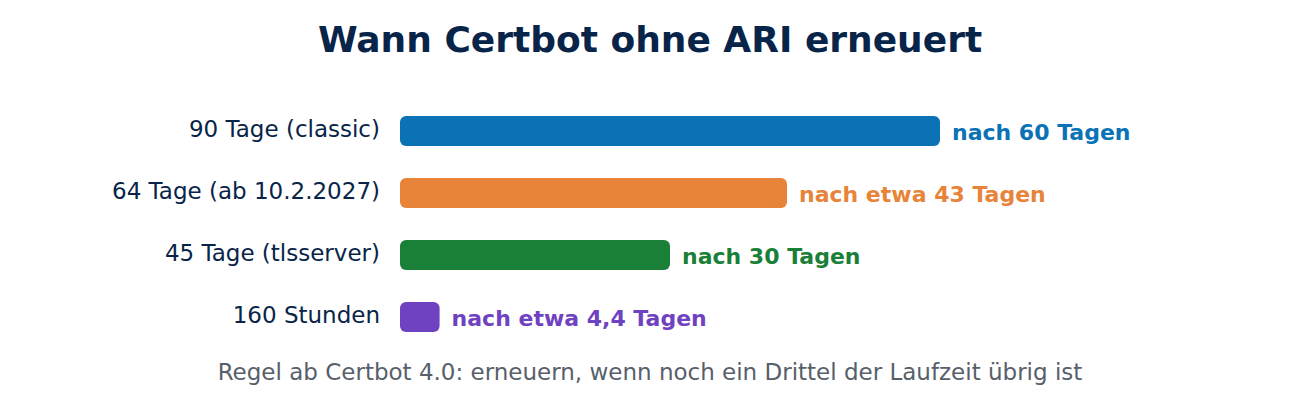
Certbot richtet bei der Installation einen systemd-Timer oder Cron-Job ein, der zweimal täglich certbot renew aufruft. Ein Zertifikat wird nur erneuert, wenn es fällig ist. Ohne ARI gilt bei Certbot ab Version 4.0: Erneuern, wenn noch ein Drittel der Laufzeit übrig ist. Mit ARI bestimmt die CA das Zeitfenster. Ob die Erneuerung klappt, zeigt ein Testlauf gegen die Testumgebung von Let’s Encrypt, der keine echten Zertifikate verbraucht:
sudo certbot renew --dry-run
systemctl list-timers | grep certbot
sudo certbot certificates
Der letzte Befehl listet alle Zertifikate mit Namen, Ablaufdatum und Pfaden.
Hooks: Webserver nach der Erneuerung neu laden
Ein neues Zertifikat nützt erst, wenn der Webserver es lädt. Dafür gibt es Deploy-Hooks: Skripte, die nur nach einer erfolgreichen Erneuerung laufen. Am einfachsten legt man eines in /etc/letsencrypt/renewal-hooks/deploy/ ab:
#!/bin/sh
systemctl reload nginx
Die Datei muss ausführbar sein. Pre- und Post-Hooks laufen vor und nach jedem Erneuerungsversuch, etwa um einen Dienst kurz anzuhalten, der Port 80 belegt.
Profile und kürzere Laufzeiten
Let’s Encrypt stellt im Standardprofil classic bis zum 9. Februar 2027 Zertifikate mit 90 Tagen Laufzeit aus, ab dem 10. Februar 2027 mit 64 Tagen. Mit Certbot ab 4.0 lässt sich ein Profil wählen, etwa tlsserver mit 45 Tagen. Eine Erneuerung nach festem Abstand, etwa alle 60 Tage per eigenem Cron-Job, reicht dann nicht mehr. Wer certbot renew regelmäßig laufen lässt, muss nichts ändern. Hintergründe stehen in ACME im Detail.
Häufige Fragen
Wie viele Zertifikate darf ich holen? Let’s Encrypt erlaubt 50 Zertifikate je registrierter Domain in sieben Tagen und 5 für genau dieselbe Namensliste. Erneuerungen über ARI sind ausgenommen. Zum Testen gibt es die Option für die Testumgebung (staging).
Wie entferne ich ein Zertifikat? Mit certbot delete und dem Namen des Zertifikats. Vorher die Verweise in der Webserver-Konfiguration entfernen.
Kann Certbot mehrere Domains in ein Zertifikat packen? Ja, mit mehreren Angaben hinter -d, bis zu 100 Namen.
Was tun, wenn die Erneuerung scheitert? Das Protokoll unter /var/log/letsencrypt/letsencrypt.log lesen und die Fehlermeldung der CA genau lesen: Sie nennt den Namen, die Challenge und den Grund.
Fazit
Certbot holt mit einem Befehl ein Zertifikat, richtet nginx oder Apache ein und erneuert danach von selbst. Wichtig sind eine aktuelle Version, ein funktionierender Timer, ein Testlauf mit dry-run und ein Deploy-Hook, der den Webserver neu lädt. Mehr in der Übersicht Verschlüsselung und IT-Sicherheit.
Quellen und weiterführende Links
- User Guide (Certbot, EFF)
- Installationsanleitungen (Certbot, EFF)
- Rate Limits (Let’s Encrypt)
- Decreasing Certificate Lifetimes to 45 Days (Let’s Encrypt)






Neueste Kommentare