
Wer ein Zertifikat von Let’s Encrypt per DNS-01 holt, legt dafür einen kurzen TXT-Eintrag unter dem Namen _acme-challenge an. So beweist man der Zertifizierungsstelle, dass man die Domain kontrolliert, ohne dass der Server aus dem Internet erreichbar sein muss. DNS-01 ist außerdem der einzige Weg zu Wildcard-Zertifikaten. Dieser Artikel zeigt Schritt für Schritt, wie der Eintrag aussieht, wie man ihn von Hand und automatisch setzt, wie man ihn prüft und wie man den DNS-Zugang sicher begrenzt. Die Grundlagen stehen in ACME und Let’s Encrypt, den Vergleich der drei Prüfverfahren in ACME im Detail.
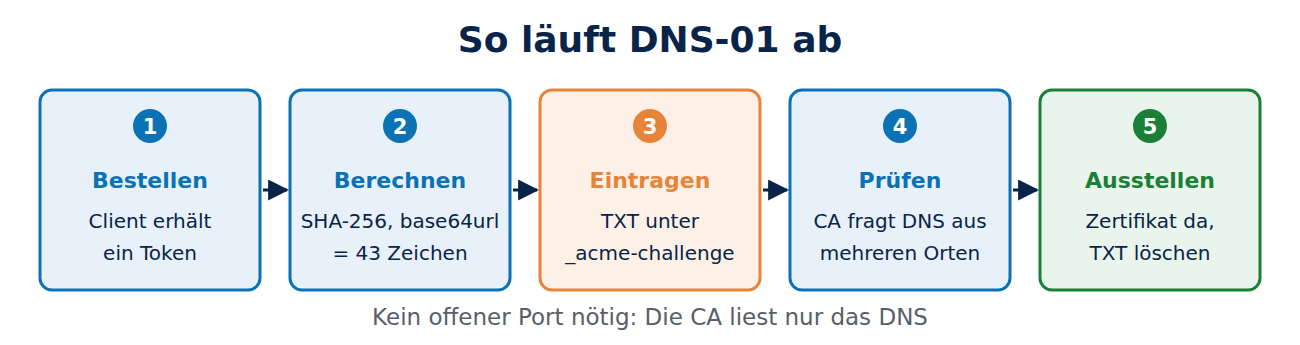
So läuft DNS-01 ab
1. Der ACME-Client bestellt ein Zertifikat für beispiel.de und erhält von der CA für jeden Namen ein zufälliges Token.
2. Er bildet daraus die Key Authorization (Token, Punkt, Fingerabdruck des Kontoschlüssels), berechnet davon den SHA-256-Hash und kodiert ihn base64url. Das Ergebnis ist immer 43 Zeichen lang.
3. Diesen Wert schreibt der Client als TXT-Eintrag unter _acme-challenge.beispiel.de.
4. Er meldet der CA, dass alles bereit ist. Let’s Encrypt fragt den Eintrag aus mehreren Netzwerkstandorten ab und vergleicht ihn.
5. Stimmt der Wert, stellt die CA das Zertifikat aus. Danach kann der Eintrag wieder gelöscht werden.
Der Eintrag liegt immer vor dem Namen, der geprüft wird. Für www.beispiel.de heißt er also _acme-challenge.www.beispiel.de.
Der TXT-Eintrag im Detail
In einer Zonendatei sieht der Eintrag so aus (Wert als Beispiel):
_acme-challenge.beispiel.de. 60 IN TXT "gfj9Xq7HBF6t5cNwvUQzxk2hLoR8CbMs1YpaVdEi4uK"Die Zahl 60 ist die Gültigkeitsdauer (TTL) in Sekunden. Ein kleiner Wert sorgt dafür, dass alte Antworten nicht lange in Zwischenspeichern hängen. Mehrere TXT-Einträge unter demselben Namen sind erlaubt. Das passiert, wenn ein Zertifikat beispiel.de und den Platzhalter für alle Subdomains zugleich enthält: Beide Namen werden unter _acme-challenge.beispiel.de geprüft, es gibt also zwei Werte nebeneinander. Alte Einträge sollte man aufräumen, denn bei zu großen Antworten lehnt Let’s Encrypt ab.
Wildcard-Zertifikat mit DNS-01
Ein Wildcard-Zertifikat gilt für alle Namen einer Ebene, etwa shop.beispiel.de und blog.beispiel.de. Let’s Encrypt stellt es nur nach DNS-01 aus. Ein Beispiel mit Certbot im manuellen Modus, bei dem man den Eintrag selbst beim DNS-Anbieter einträgt:
certbot certonly --manual --preferred-challenges dns -d beispiel.de -d '*.beispiel.de'Certbot zeigt zwei Werte an und wartet, bis man Enter drückt. Für den Test ist das gut, für den Betrieb nicht: Ein manuell geholtes Zertifikat erneuert sich nicht von selbst. Laufzeiten werden kürzer (siehe Zertifikatslaufzeit: 47 Tage), deshalb gehört DNS-01 automatisiert. Mehr zu Platzhaltern steht in SAN- und Wildcard-Zertifikate.
Automatisch über die API des DNS-Anbieters
Viele DNS-Anbieter haben eine Schnittstelle, über die ein Plug-in des ACME-Clients den Eintrag setzt und danach wieder löscht. Für Certbot gibt es Plug-ins für Cloudflare, Route 53, Google Cloud DNS, OVH, DigitalOcean und viele mehr. Ein Beispiel mit Cloudflare:
certbot certonly --dns-cloudflare --dns-cloudflare-credentials /root/.secrets/cloudflare.ini --dns-cloudflare-propagation-seconds 60 -d beispiel.de -d '*.beispiel.de'Die Datei mit dem API-Token darf nur root lesen (Rechte 600). Das Token sollte nur das Recht haben, DNS-Einträge genau dieser einen Zone zu bearbeiten, nicht das ganze Konto. Die Wartezeit (propagation seconds) gibt den Nameservern des Anbieters Zeit, den neuen Eintrag überall zu verteilen. Andere Clients wie acme.sh oder lego kennen noch mehr Anbieter.
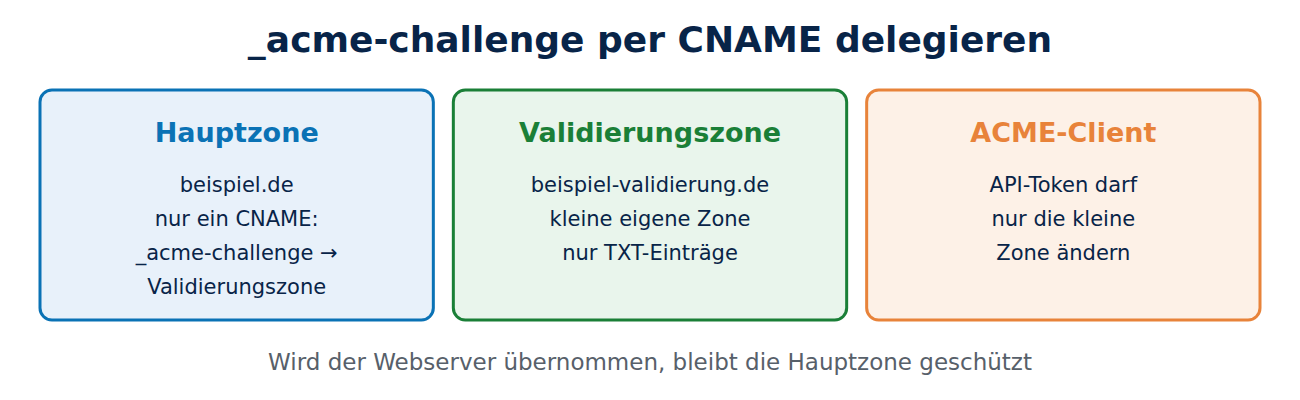
Sicherer: _acme-challenge per CNAME delegieren
Ein DNS-Token auf dem Webserver ist ein Risiko: Wird der Server übernommen, kann der Angreifer die ganze Zone ändern und Besucher umleiten. Besser ist es, nur den Namen _acme-challenge an eine kleine, eigene Zone abzugeben. Let’s Encrypt folgt dabei CNAME-Einträgen:
_acme-challenge.beispiel.de. 3600 IN CNAME beispiel.de.acme.beispiel-validierung.de.Der ACME-Client schreibt dann nur noch in die Zone beispiel-validierung.de. Das Projekt acme-dns ist ein kleiner DNS-Server genau für diesen Zweck. Auch eine Abgabe per NS-Eintrag an einen eigenen Nameserver funktioniert.
Prüfen, ob der Eintrag sichtbar ist
Bevor man die CA prüfen lässt, lohnt sich ein Blick mit dig. Erst über den normalen Resolver, dann direkt beim zuständigen Nameserver der Domain:
dig +short TXT _acme-challenge.beispiel.de
dig +short NS beispiel.de
dig +short TXT _acme-challenge.beispiel.de @ns1.beispiel-dns.de
Unter Windows leistet nslookup -type=TXT dasselbe. Zeigt der zuständige Nameserver den Wert, der Resolver aber noch nicht, hilft Warten. Wie Namen aufgelöst werden, erklärt Wie funktioniert DNS?.
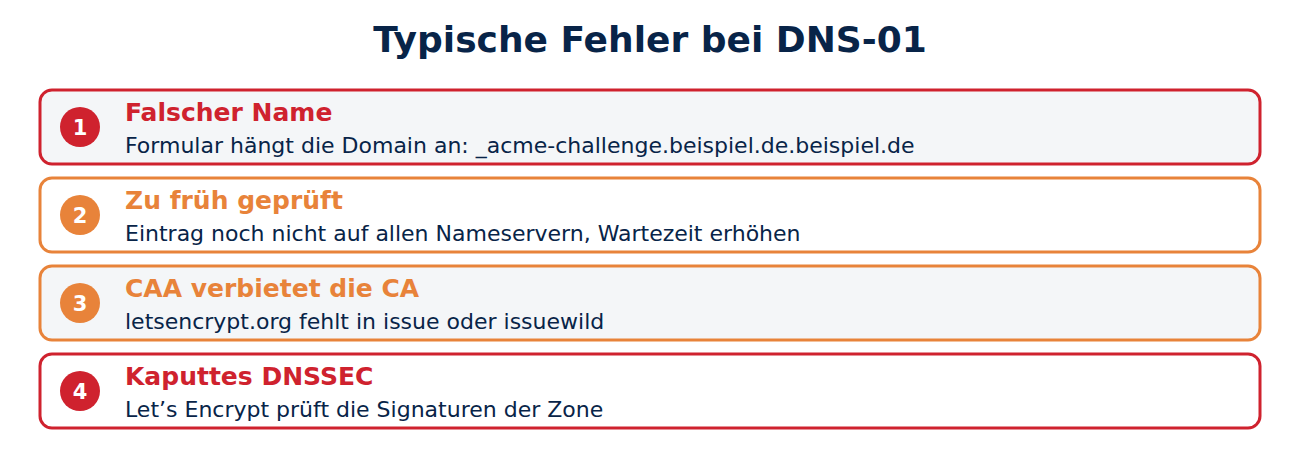
Typische Fehler bei DNS-01
- Falscher Name: Manche Webformulare hängen die Domain selbst an. Wer dort _acme-challenge.beispiel.de einträgt, erzeugt _acme-challenge.beispiel.de.beispiel.de. In das Feld gehört nur _acme-challenge.
- Zu früh geprüft: Der Eintrag ist beim Anbieter gespeichert, aber noch nicht auf allen Nameservern. Wartezeit erhöhen.
- CAA-Eintrag verbietet die CA: Gibt es CAA-Einträge, muss letsencrypt.org erlaubt sein, für Wildcards per issuewild, falls dieser Eintrag existiert; siehe CAA, DNSSEC und DANE.
- Kaputtes DNSSEC: Let’s Encrypt prüft DNSSEC-Signaturen. Ist die Zone falsch signiert, scheitert die Prüfung.
Ausblick: dauerhafte DNS-Prüfung
Weil Laufzeiten sinken, arbeiten Let’s Encrypt, das CA/Browser Forum und die IETF an DNS-PERSIST-01. Dabei bleibt ein TXT-Eintrag dauerhaft stehen, der das ACME-Konto nennt; der Client braucht dann keinen Schreibzugriff mehr auf die Zone. Stand November 2026 ist das Verfahren angekündigt, aber noch nicht im Produktivbetrieb.
Häufige Fragen
Muss ich für DNS-01 einen Port öffnen? Nein. Die CA fragt nur das DNS ab. Der Server kann im Firmennetz oder hinter einer Firewall stehen.
Wie lange muss der TXT-Eintrag stehen bleiben? Nur bis die Prüfung bestanden ist. Gute Clients löschen ihn danach selbst.
Funktioniert DNS-01 mit einem dynamischen DNS-Dienst? Nur, wenn der Dienst TXT-Einträge über eine JSON.">API erlaubt. Sonst hilft die CNAME-Delegation an eine Zone, die das kann.
Kann ich DNS-01 für IP-Adressen nutzen? Nein. Zertifikate für IP-Adressen prüft Let’s Encrypt nur über HTTP-01 oder TLS-ALPN-01.
Fazit
DNS-01 braucht keinen offenen Port und ist der Weg zu Wildcard-Zertifikaten. Wichtig sind der richtige Name _acme-challenge, eine kurze TTL, genug Wartezeit und ein DNS-Zugang, der nur so viel darf wie nötig, am besten über eine delegierte Teilzone. Mehr in der Übersicht Verschlüsselung und IT-Sicherheit.
Quellen und weiterführende Links
- Challenge Types (Let’s Encrypt)
- RFC 8555, Abschnitt 8.4: DNS Challenge (IETF)
- DNS-Plug-ins für Certbot (EFF)
- acme-dns (GitHub)






Neueste Kommentare