
Meist holt ein ACME-Client sein Zertifikat ohne Probleme. Wenn nicht, ist die Fehlermeldung oft kryptisch: unauthorized, Timeout during connect, NXDOMAIN oder too many certificates. Dieser Artikel erklärt die häufigsten Fehler bei Let’s Encrypt, wie man die Ursache findet und behebt, und welche Rate Limits gelten. Die meisten Fehler betreffen die Prüfung per HTTP-01 über den Pfad /.well-known/acme-challenge/, deshalb steht sie am Anfang. Zur Prüfung per DNS siehe _acme-challenge und DNS-01, zu Certbot die Certbot-Anleitung.
Zuerst: die Meldung genau lesen
Jede Fehlermeldung nennt den geprüften Namen, die Challenge, die Art des Fehlers (etwa urn:ietf:params:acme:error:unauthorized) und eine Beschreibung. Die Beschreibung ist der wichtigste Teil, sie sagt, was die CA gesehen hat. Certbot schreibt alles zusätzlich nach /var/log/letsencrypt/letsencrypt.log. Hilfreich ist das Online-Werkzeug Let’s Debug, das eine Domain mit denselben Prüfungen testet.
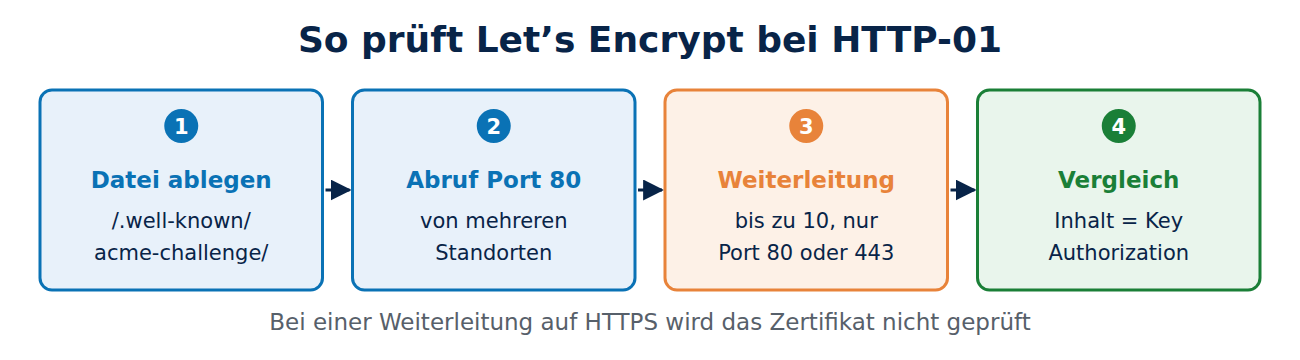
So prüft Let’s Encrypt bei HTTP-01
Der Client legt eine Datei unter http://beispiel.de/.well-known/acme-challenge/TOKEN ab. Let’s Encrypt ruft sie über Port 80 ab, von mehreren Standorten aus. Die CA folgt bis zu zehn Weiterleitungen, aber nur zu http oder https und nur auf die Ports 80 oder 443. Bei einer Weiterleitung auf TLS verschlüsselte Verbindung. Erkennbar am Schloss-Symbol im Browser.">HTTPS prüft sie das Zertifikat nicht, ein abgelaufenes oder selbst signiertes stört also nicht. Hat die Domain einen AAAA-Eintrag, versucht es Let’s Encrypt zuerst über IPv6.
Fehler 1: Timeout during connect
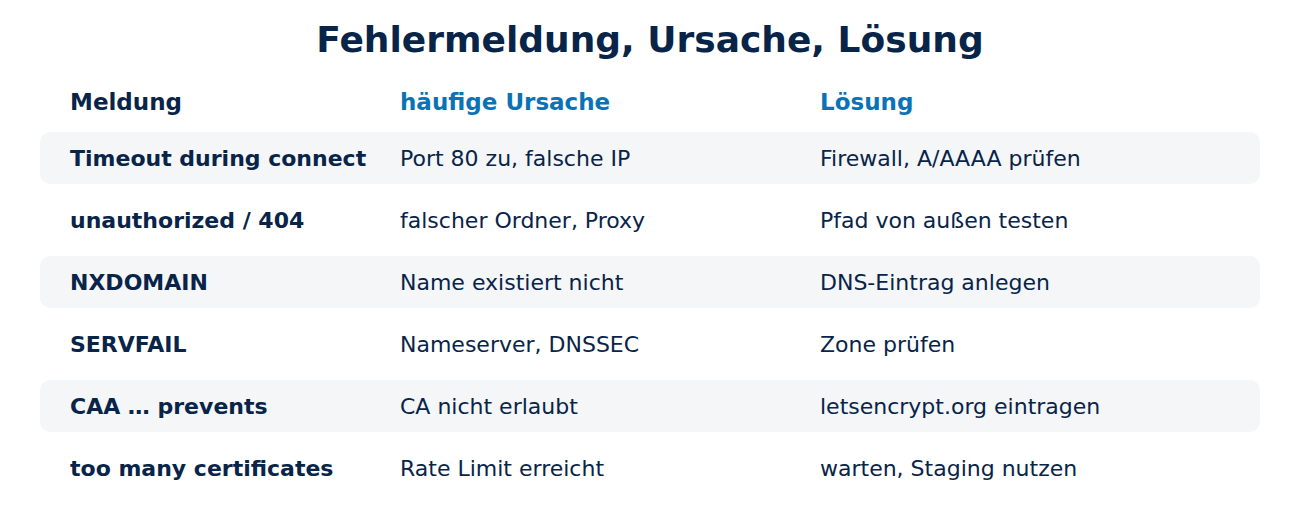
Die CA erreicht Port 80 gar nicht. Häufige Ursachen:
- Die Firewall des Servers, des Routers oder des Hosters lässt Port 80 nicht durch. Port 80 muss für alle offen sein, nicht nur für bestimmte Länder, denn die CA prüft von wechselnden Standorten.
- Der A- oder AAAA-Eintrag zeigt auf eine alte Adresse, etwa nach einem Umzug oder bei einer dynamischen IP.
- Ein falscher AAAA-Eintrag: Der Server hört nur auf IPv4, der DNS nennt aber eine IPv6-Adresse.
- Manche Internetanbieter sperren Port 80 für Privatkunden. Dann bleibt DNS-01.
Fehler 2: unauthorized und 404
Die CA erreicht den Server, findet die Datei aber nicht oder bekommt den falschen Inhalt. Typische Ursachen sind ein falsches webroot-Verzeichnis, eine Weiterleitung auf eine andere Domain, ein Reverse Proxy, der den Pfad nicht weiterreicht, oder eine Regel, die Dateien ohne Endung blockiert. Testen lässt sich das von außen mit einer eigenen Datei:
mkdir -p /var/www/html/.well-known/acme-challenge
echo ok > /var/www/html/.well-known/acme-challenge/test
curl -i http://beispiel.de/.well-known/acme-challenge/test
Kommt ok mit Status 200 zurück, stimmt der Weg. In nginx hilft ein eigener Block, der den Pfad immer aus einem festen Ordner bedient, bevor alles andere auf HTTPS umgeleitet wird:
location ^~ /.well-known/acme-challenge/ {
    root /var/www/letsencrypt;
    default_type text/plain;
}
Fehler 3: DNS problem und NXDOMAIN
NXDOMAIN heißt: Den Namen gibt es im DNS nicht, etwa weil www.beispiel.de nie angelegt wurde oder ein Tippfehler im Befehl steckt. SERVFAIL deutet auf Probleme beim Nameserver oder auf ein fehlerhaft signiertes DNSSEC hin. Bei DNS-01 ist der häufigste Fehler ein TXT-Eintrag, der noch nicht auf allen Nameservern angekommen ist. Wie Namen aufgelöst werden, erklärt Wie funktioniert DNS?.
Fehler 4: CAA verbietet die Ausstellung
Die Meldung CAA record prevents issuance heißt: Die Domain hat CAA-Einträge, und letsencrypt.org steht nicht darin. Für Wildcards zählt zusätzlich issuewild. Prüfen lässt sich das mit dig CAA beispiel.de. Mehr in CAA, DNSSEC und DANE.
Die Rate Limits von Let’s Encrypt
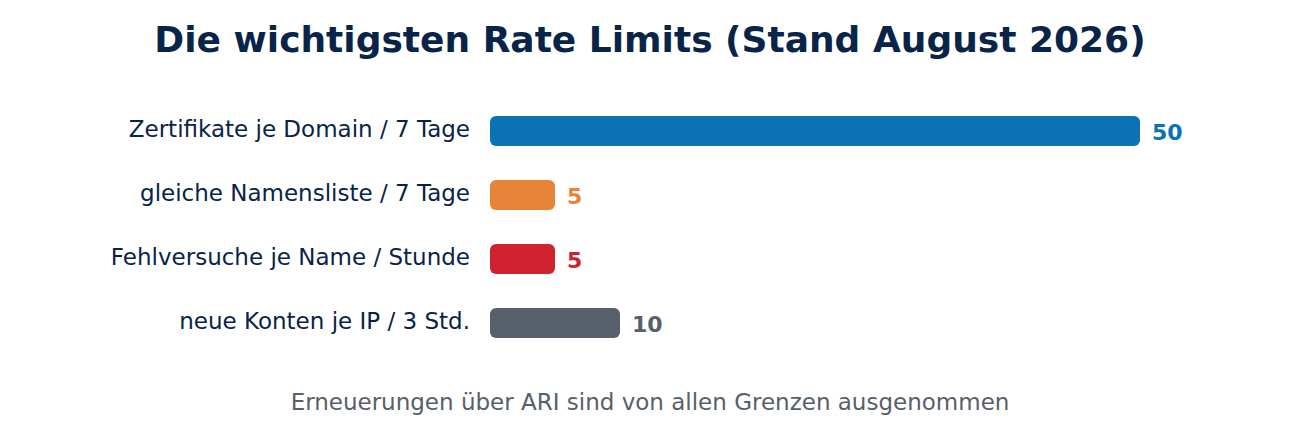
Let’s Encrypt begrenzt, wie viel ein Konto oder eine Domain in einer Zeitspanne anfordern darf. Die wichtigsten Grenzen (Stand August 2026):
- 50 Zertifikate je registrierter Domain in 7 Tagen (für beispiel.de mit allen Subdomains), danach etwa ein neues alle 202 Minuten.
- 5 Zertifikate für genau dieselbe Namensliste in 7 Tagen, danach eines alle 34 Stunden. Diese Grenze trifft vor allem, wer beim Testen immer wieder neu installiert.
- 5 fehlgeschlagene Prüfungen je Name und Konto pro Stunde.
- 300 neue Bestellungen je Konto in 3 Stunden und 10 neue Konten je IP-Adresse in 3 Stunden.
Erneuerungen über ACME Renewal Information sind von allen Grenzen ausgenommen. Ein Sperren (revoke) setzt die Zähler nicht zurück. Die Meldung nennt den Zeitpunkt, ab dem es wieder geht, zum Beispiel retry after mit Datum und Uhrzeit in UTC.
Testen ohne Limits: die Staging-Umgebung
Zum Ausprobieren gibt es die Testumgebung (staging) mit viel höheren Grenzen. Ihre Zertifikate sind nicht vertrauenswürdig, zeigen aber, ob Prüfung und Einrichtung klappen. In Certbot nutzt man dafür die Option staging oder dry-run, in anderen Clients die Adresse acme-staging-v02.api.letsencrypt.org.
Häufige Fragen
Muss Port 80 offen bleiben, obwohl meine Seite nur HTTPS nutzt? Für HTTP-01 ja. Port 80 darf alles auf HTTPS umleiten, nur der Pfad /.well-known/acme-challenge/ muss erreichbar sein. Ohne Port 80 bleiben DNS-01 oder TLS-ALPN-01.
Kann ich die Prüfung auf Port 8080 legen? Nein. HTTP-01 nutzt laut ACME-Standard immer Port 80, eine Weiterleitung darf nur auf 80 oder 443 zeigen.
Ich habe das Limit erreicht. Kann Let’s Encrypt es zurücksetzen? Nein. Man wartet, bis die Kapazität nachläuft. Für die Grenze je registrierter Domain gibt es auf Antrag Ausnahmen, für die Grenze je Namensliste nicht.
Warum klappt es von meinem Rechner aus, aber nicht für Let’s Encrypt? Oft liefert der eigene Router intern eine andere Adresse aus, oder eine Geo-Sperre lässt nur Zugriffe aus Deutschland durch. Von außen testen, etwa über das Mobilnetz.
Fazit
Die meisten Let’s-Encrypt-Fehler haben einfache Ursachen: Port 80 zu, falscher DNS-Eintrag, ein Pfad, der nicht ankommt, oder ein CAA-Eintrag. Wer die Meldung genau liest, von außen testet und zum Üben die Staging-Umgebung nutzt, stößt auch nicht an die Rate Limits. Mehr in der Übersicht Verschlüsselung und IT-Sicherheit.
Quellen und weiterführende Links
- Rate Limits (Let’s Encrypt)
- Challenge Types (Let’s Encrypt)
- Staging Environment (Let’s Encrypt)
- Let’s Debug (Prüfwerkzeug)






Neueste Kommentare