
Statt der gewünschten Seite zeigt der Browser eine Warnung: „Dies ist keine sichere Verbindung“ oder „Warnung: Mögliches Sicherheitsrisiko erkannt“. Dahinter steckt fast immer ein Problem mit dem Zertifikat der Website. Der Fehlercode verrät, welches. Dieser Artikel erklärt die häufigsten Codes in Chrome, Edge und Firefox, was Besucher tun können und wie Betreiber den Fehler beheben. Was ein Browser beim Verbindungsaufbau prüft, erklärt Wie funktioniert HTTPS?.
Was der Browser prüft
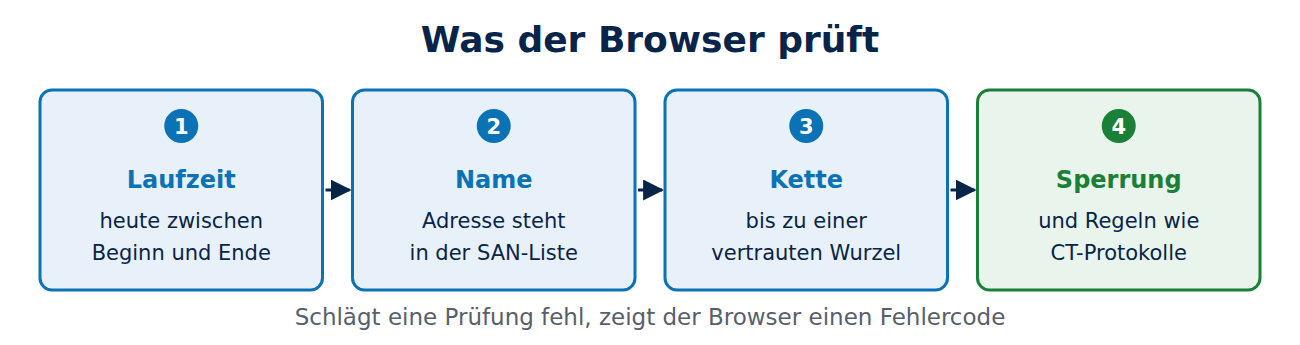
Bei jeder HTTPS-Verbindung prüft der Browser vier Dinge:
- Gültigkeit: Liegt das heutige Datum zwischen Beginn und Ende der Laufzeit?
- Name: Steht der aufgerufene Name im Zertifikat, genauer in der Liste der alternativen Namen (SAN)?
- Kette: Führt eine lückenlose Kette von Unterschriften zu einer Wurzel, der der Browser vertraut?
- Sperrung und Regeln: Ist das Zertifikat gesperrt, und hält es die Regeln der Browser ein, etwa zu Certificate Transparency?
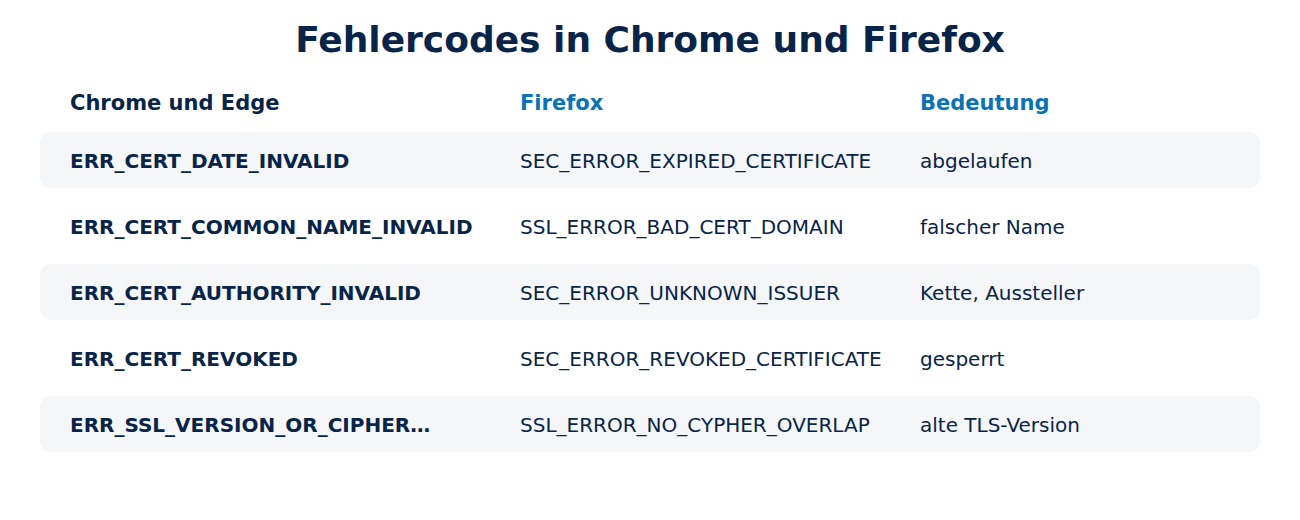
Fällt eine Prüfung durch, bricht der Browser ab und zeigt einen Code. In Chrome und Edge steht er unter dem Text, etwa NET::ERR_CERT_DATE_INVALID, in Firefox nach einem Klick auf Erweitert.
Abgelaufen oder noch nicht gültig
Codes: NET::ERR_CERT_DATE_INVALID (Chrome, Edge), SEC_ERROR_EXPIRED_CERTIFICATE (Firefox).
- Für Betreiber: Das Zertifikat ist abgelaufen, meist weil die automatische Erneuerung still gescheitert ist oder der Webserver das neue Zertifikat nicht geladen hat. Erneuern und den Webserver neu laden. Wie das automatisch klappt, steht in Certbot-Anleitung.
- Für Besucher: Tritt der Fehler auf vielen Seiten zugleich auf, geht oft die Uhr des eigenen Geräts falsch, etwa nach einem leeren CMOS-Akku. Datum und Uhrzeit prüfen.
Falscher Name
Codes: NET::ERR_CERT_COMMON_NAME_INVALID, SSL_ERROR_BAD_CERT_DOMAIN (Firefox).
Das Zertifikat gilt für einen anderen Namen. Typische Fälle: Das Zertifikat enthält beispiel.de, aber nicht www.beispiel.de; ein Wildcard-Zertifikat gilt nur für eine Ebene, nicht für a.b.beispiel.de; der Server liefert das Zertifikat einer anderen Website auf derselben IP aus. Betreiber nehmen alle benötigten Namen ins Zertifikat auf, siehe SAN- und Wildcard-Zertifikate.
Aussteller unbekannt
Codes: NET::ERR_CERT_AUTHORITY_INVALID, SEC_ERROR_UNKNOWN_ISSUER (Firefox), MOZILLA_PKIX_ERROR_SELF_SIGNED_CERT bei selbst signierten Zertifikaten.
- Unvollständige Kette: Der häufigste Fall. Der Server schickt nur sein eigenes Zertifikat, ohne Zwischenzertifikat. Manche Browser finden es trotzdem, andere nicht, deshalb tritt der Fehler oft nur auf einigen Geräten auf. Lösung: die vollständige Kette ausliefern (bei Certbot fullchain.pem). Prüfen lässt sich das mit openssl, siehe OpenSSL-Befehle für Zertifikate.
- Selbst signiert oder private CA: Im Heimnetz oder Firmennetz normal. Die eigene Wurzel muss auf den Geräten installiert sein, siehe Eigene CA betreiben.
- Abfangende Software: Virenscanner, Jugendschutz-Filter oder Firmen-Proxys brechen TLS verschlüsselte Verbindung. Erkennbar am Schloss-Symbol im Browser.">HTTPS auf und setzen ein eigenes Zertifikat ein. Fehlt deren Wurzel im Browser, erscheint dieser Fehler.
Gesperrt oder nicht öffentlich protokolliert
Codes: NET::ERR_CERT_REVOKED, SEC_ERROR_REVOKED_CERTIFICATE (Firefox), NET::ERR_CERTIFICATE_TRANSPARENCY_REQUIRED.
Ein gesperrtes Zertifikat muss der Betreiber ersetzen, etwa nach einem Schlüsselverlust. Die Meldung zu Certificate Transparency erscheint, wenn ein Zertifikat nicht in genug öffentlichen Protokollen steht. Bei öffentlichen CAs ist das selten, siehe Certificate Transparency und Zertifikatssperrung.
Veraltete Verschlüsselung
Codes: ERR_SSL_VERSION_OR_CIPHER_MISMATCH, SSL_ERROR_NO_CYPHER_OVERLAP (Firefox).
Browser und Server finden keine gemeinsame Protokollversion oder Verschlüsselung. Meist bietet der Server nur TLS 1.0 oder 1.1 an, die Browser seit 2020 nicht mehr unterstützen. Lösung für Betreiber: TLS 1.2 und 1.3 aktivieren. Bei alten Geräten im Heimnetz wie Druckern oder NAS-Systemen hilft oft nur ein Firmware-Update.
Darf ich die Warnung wegklicken?
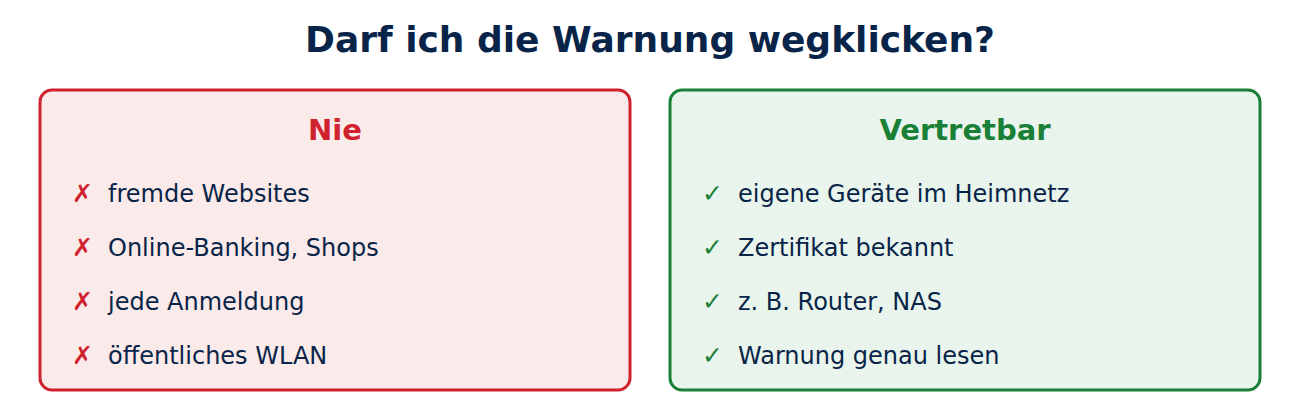
Browser bieten bei manchen Fehlern einen Weg weiter („Weiter zu …“ oder „Risiko akzeptieren“). Bei fremden Websites, beim Online-Banking, beim Einkaufen und bei jeder Anmeldung sollte man das nicht tun: Genau so sähe ein Angriff aus, bei dem jemand die Verbindung umleitet. Vertretbar ist es nur bei eigenen Geräten im Heimnetz, deren Zertifikat man kennt. Ist für eine Seite HSTS aktiv, lässt der Browser gar kein Wegklicken zu. Bei ungewöhnlichen Warnungen auf bekannten Seiten hilft auch der Blick auf Phishing erkennen.
Häufige Fragen
Warum sehe ich den Fehler nur im Firmennetz? Oft bricht dort ein Proxy HTTPS auf. Fehlt dessen Zertifikat auf dem Gerät, warnt der Browser. Die IT-Abteilung fragen.
Warum funktioniert die Seite auf dem Handy, aber nicht am PC? Häufig fehlt ein Zwischenzertifikat, und nur eines der Geräte kann es nachladen. Oder auf einem Gerät stimmt die Uhr nicht.
Hilft es, den Browser-Cache zu leeren? Selten. Bei einem Zertifikatsfehler liegt die Ursache am Server, an der Uhr oder an abfangender Software.
Wie prüfe ich das Zertifikat einer Seite selbst? Im Browser auf das Symbol links neben der Adresse klicken und die Zertifikatsdetails öffnen. Dort stehen Name, Aussteller und Laufzeit.
Fazit
Der Fehlercode zeigt, was nicht stimmt: Datum, Name, Kette, Sperrung oder Verschlüsselung. Betreiber beheben die meisten Fehler mit automatischer Erneuerung, allen Namen im Zertifikat und der vollständigen Kette. Besucher prüfen die Uhr und klicken Warnungen auf fremden Seiten nicht weg. Mehr in der Übersicht Verschlüsselung und IT-Sicherheit.
Quellen und weiterführende Links
- Fehler „Ihre Verbindung ist nicht privat“ beheben (Google Chrome-Hilfe)
- Fehlercodes auf sicheren Websites (Mozilla)
- badssl.com: Testseiten für Zertifikatsfehler (badssl.com)






Neueste Kommentare