
OpenSSL ist das Schweizer Taschenmesser für Zertifikate. Mit wenigen Befehlen sieht man, was in einem Zertifikat steht, welche Kette ein Server ausliefert, ob Schlüssel und Zertifikat zusammenpassen und wann etwas abläuft. Dieser Artikel sammelt die wichtigsten Befehle mit echten Ausgaben vom Zertifikat von techuni.de (abgefragt am 9. November 2026 mit OpenSSL 3.0). Wie man Schlüssel und Zertifikatsantrag erzeugt, steht in Schlüsselpaar und CSR erstellen, die Dateiformate erklärt Zertifikatsformate.
Ein Zertifikat ansehen
Der wichtigste Befehl zeigt Inhaber, Aussteller und Laufzeit. Die Option text zeigt alles, auch Erweiterungen und Schlüssel:
openssl x509 -in zertifikat.pem -noout -subject -issuer -dates
subject=CN = techuni.de
issuer=C = US, O = Let's Encrypt, CN = YE1
notBefore=Oct  4 19:05:34 2026 GMT
notAfter=Jan  2 19:05:33 2027 GMT
openssl x509 -in zertifikat.pem -noout -text
Einzelne Erweiterungen holt man gezielt mit der Option ext, etwa die Namen im Zertifikat:
openssl x509 -in zertifikat.pem -noout -ext subjectAltName
X509v3 Subject Alternative Name:
    DNS:techuni.de, DNS:www.techuni.de
Was die einzelnen Felder bedeuten, erklärt X.509-Zertifikat: Aufbau.
Das Zertifikat eines Servers abrufen
Mit s_client baut OpenSSL eine TLS-Verbindung auf und zeigt, was der Server schickt. Die Option servername setzt den Namen (SNI), ohne den viele Server das falsche Zertifikat liefern. Die Ausgabe lässt sich direkt an x509 weiterreichen:
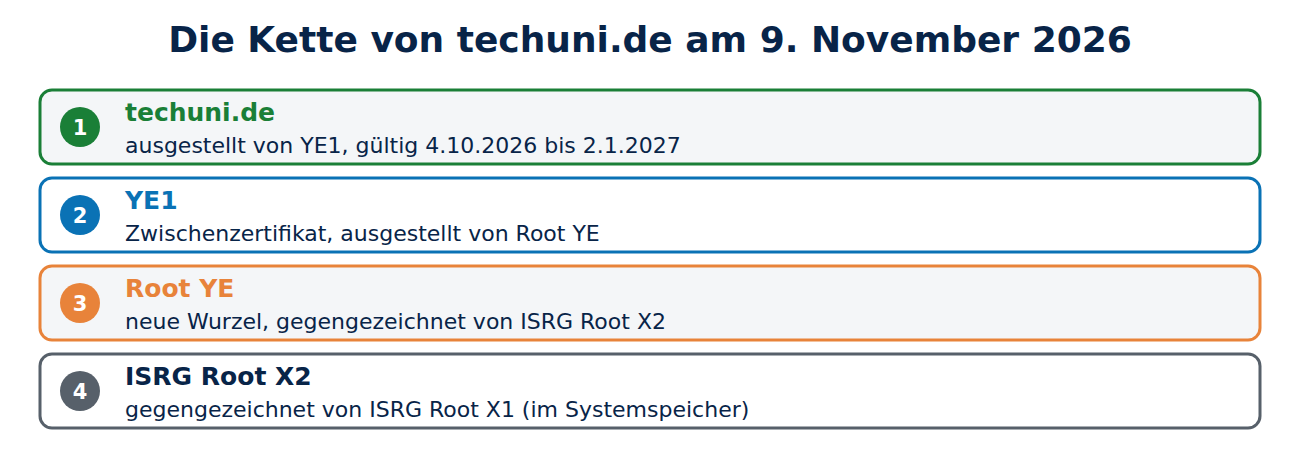
openssl s_client -connect www.techuni.de:443 -servername www.techuni.de </dev/null 2>/dev/null | openssl x509 -noout -subject -datesMit showcerts zeigt s_client alle Zertifikate der Kette. Bei techuni.de sind es vier: das Zertifikat der Website, das Zwischenzertifikat YE1, die neue Wurzel Root YE und deren Querzertifikat von ISRG Root X2, das wiederum von ISRG Root X1 gegengezeichnet ist. Am Ende meldet s_client Verify return code: 0 (ok), wenn die Kette zu einer vertrauten Wurzel führt.
Die Kette prüfen
Wer Zertifikat und Kette als Dateien hat, prüft sie mit verify. Zwischenzertifikate übergibt man mit untrusted, die Wurzel kommt aus dem Systemspeicher:
openssl verify -untrusted kette.pem zertifikat.pem
zertifikat.pem: OK
Fehlt ein Zwischenzertifikat, meldet OpenSSL unable to get local issuer certificate. Das ist auch der häufigste Fehler auf Webservern: Es wurde nur cert.pem statt fullchain.pem eingetragen. Wie die Kette funktioniert, erklärt Zertifikatskette.
Passen Schlüssel und Zertifikat zusammen?
Nach einem Umzug liegen oft mehrere Schlüssel herum. Ob ein Schlüssel zum Zertifikat gehört, zeigt der Vergleich der öffentlichen Schlüssel. Sind beide Prüfsummen gleich, passt es:
openssl x509 -in zertifikat.pem -noout -pubkey | openssl sha256
openssl pkey -in privat.key -pubout | openssl sha256
Der Vergleich funktioniert für RSA- und EC-Schlüssel gleichermaßen. Auch ein CSR lässt sich so prüfen, mit openssl req und den Optionen noout und pubkey.
Ablaufdatum prüfen und überwachen
Die Option checkend prüft, ob ein Zertifikat in einer bestimmten Zahl von Sekunden abläuft. Das eignet sich für Skripte und Überwachung:
openssl x509 -in zertifikat.pem -checkend 2592000
Certificate will not expire
2.592.000 Sekunden sind 30 Tage. Läuft das Zertifikat in dieser Zeit ab, endet der Befehl mit dem Rückgabewert 1. Wie man das im Großen löst, steht in Zertifikatsmanagement.
Formate umwandeln
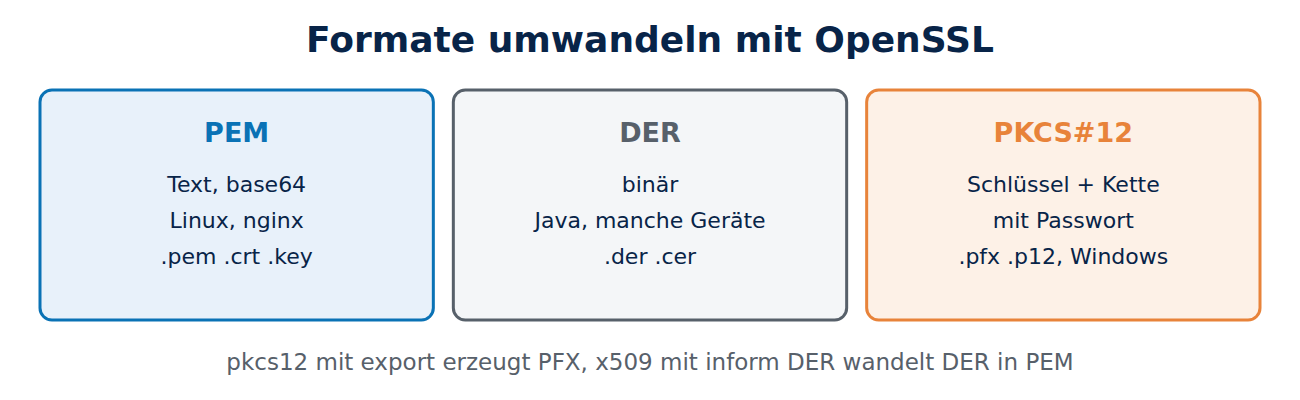
Windows und viele Geräte wollen PKCS#12 (Endung .pfx oder .p12) mit Schlüssel und Zertifikat in einer passwortgeschützten Datei. So wandelt man um, in beide Richtungen:
openssl pkcs12 -export -in fullchain.pem -inkey privat.key -out paket.pfx
openssl pkcs12 -in paket.pfx -out alles.pem -nodes
openssl x509 -in zertifikat.der -inform DER -out zertifikat.pem
OpenSSL 3 schützt PKCS#12-Dateien mit AES-256 und PBKDF2. Sehr alte Systeme verstehen das nicht; für sie gibt es die Option legacy. Die Option nodes schreibt den privaten Schlüssel unverschlüsselt, die Datei also sofort schützen oder löschen.
TLS-Version und Verschlüsselung testen
s_client verrät auch, welche Protokollversion und welche Cipher-Suite ausgehandelt werden. Bei techuni.de ergibt sich TLS 1.3 mit TLS_AES_256_GCM_SHA384 und dem Schlüsselaustausch X25519. Mit der Option tls1_2 erzwingt man TLS 1.2, mit tls1_1 eine veraltete Version, die ein gut eingerichteter Server ablehnt. Wie der Handshake abläuft, erklärt Wie funktioniert HTTPS?.
Häufige Fragen
Warum zeigt s_client ein anderes Zertifikat als der Browser? Meist fehlt die Option servername. Ohne SNI liefert der Server sein Standardzertifikat aus.
Wie sehe ich, was in einem CSR steht? Mit openssl req, der Datei und den Optionen noout und text. So prüft man Namen und Schlüssel, bevor der Antrag zur CA geht.
Gibt es OpenSSL für Windows? Ja, als fertige Pakete oder in Git for Windows. Unter Windows zeigt auch certutil mit der Option dump den Inhalt eines Zertifikats.
Was bedeutet unable to get local issuer certificate? Die Kette ist unvollständig oder die Wurzel fehlt im Vertrauensspeicher. Meist hilft es, fullchain.pem statt cert.pem einzutragen.
Fazit
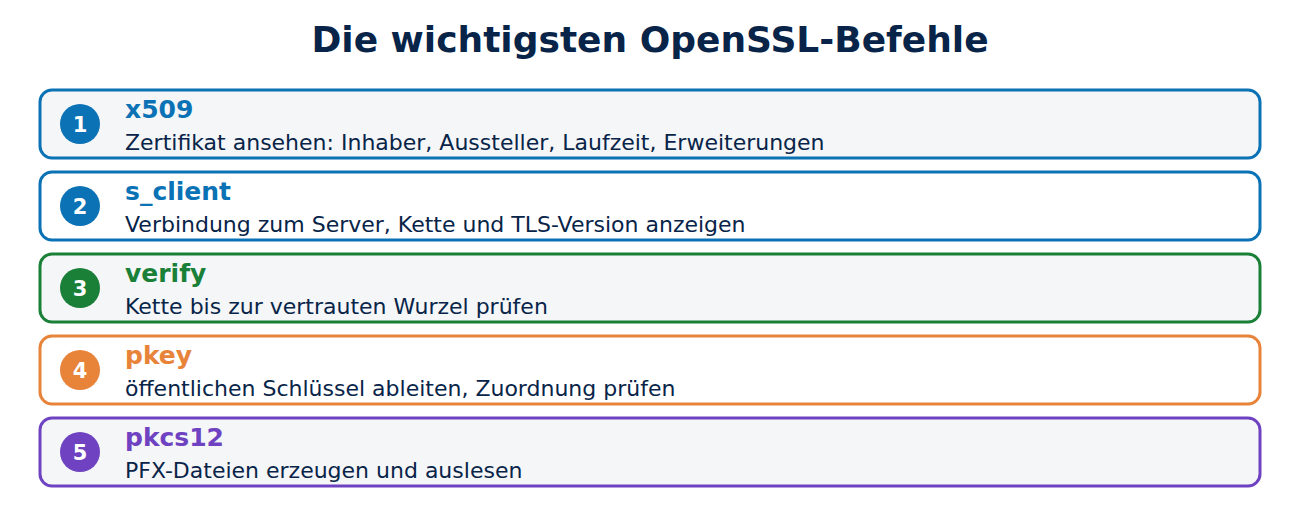
Mit x509, s_client, verify, pkey und pkcs12 deckt OpenSSL fast alles ab, was im Alltag mit Zertifikaten anfällt: ansehen, Server prüfen, Kette testen, Schlüssel zuordnen, Ablauf überwachen und Formate wandeln. Mehr in der Übersicht Verschlüsselung und IT-Sicherheit.
Quellen und weiterführende Links
- openssl-x509 (OpenSSL-Dokumentation)
- openssl-s_client (OpenSSL-Dokumentation)
- openssl-verify (OpenSSL-Dokumentation)
- openssl-pkcs12 (OpenSSL-Dokumentation)






Neueste Kommentare