
Ein ACME-Client ist das Programm, das mit der Zertifizierungsstelle spricht: Er legt ein Konto an, löst die Challenge, holt das Zertifikat und erneuert es rechtzeitig. Certbot ist der bekannteste, aber längst nicht der einzige. Je nach System passt ein anderer besser: ein Shell-Skript ohne Abhängigkeiten, ein einzelnes Go-Programm, ein Webserver, der alles selbst erledigt, oder ein Werkzeug für Windows und IIS. Dieser Vergleich hilft bei der Wahl. Die Grundlagen stehen in ACME und Let’s Encrypt, eine Anleitung zu Certbot in Certbot-Anleitung.
Worauf es bei der Wahl ankommt
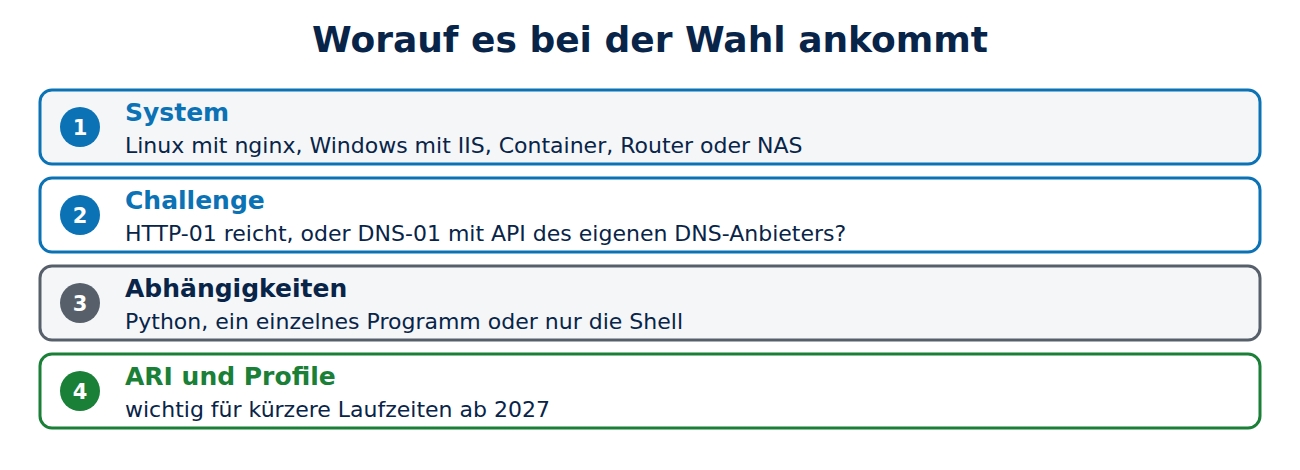
- Betriebssystem und Webserver: Linux mit nginx, Windows mit IIS, Container, ein Router oder eine NAS?
- Challenge: Reicht HTTP-01, oder braucht man DNS-01 für Wildcards und interne Server? Dann zählt, welche DNS-Anbieter der Client kennt.
- Abhängigkeiten: Python, ein einzelnes Programm oder nur die Shell?
- ARI und Profile: Fragt der Client ACME Renewal Information ab und kann er Profile wählen? Das wird mit kürzeren Laufzeiten wichtiger.
- Pflege: Wie oft erscheinen neue Versionen?
Certbot: der Standard unter Linux
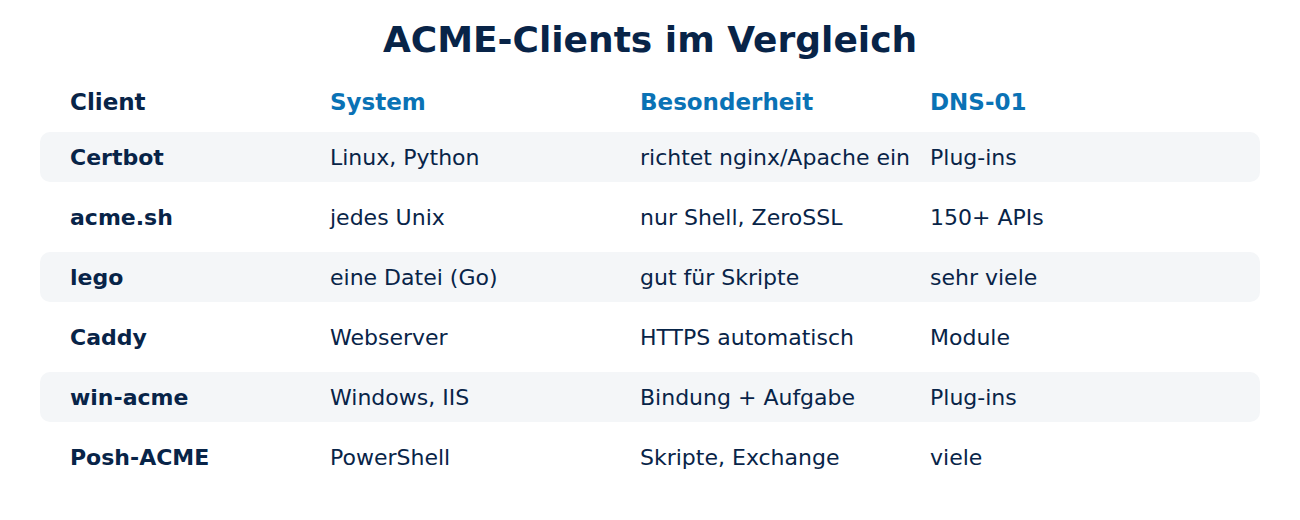
Certbot (EFF, Python) richtet nginx und Apache auf Wunsch selbst ein, hat Plug-ins für viele DNS-Anbieter und unterstützt ARI und Profile. Er ist gut dokumentiert und bei vielen Hostern Standard. Nachteil: Python als Abhängigkeit, und die Pakete mancher Distributionen sind alt.
acme.sh: nur die Shell
acme.sh ist ein reines Shell-Skript. Es läuft auf fast jedem Unix-System, auch auf Routern und NAS-Geräten, und kennt über 150 DNS-APIs. Es braucht keine Root-Rechte. Wichtig: Seit Version 3.0 (2021) nutzt acme.sh standardmäßig ZeroSSL statt Let’s Encrypt. Wer Let’s Encrypt möchte, stellt das einmal um:
acme.sh --set-default-ca --server letsencrypt
acme.sh --issue --dns dns_cf -d beispiel.de -d '*.beispiel.de'
lego: ein einzelnes Go-Programm
lego ist in Go geschrieben und kommt als einzelne Datei ohne Abhängigkeiten. Es unterstützt besonders viele DNS-Anbieter, ARI und Profile und eignet sich gut für Skripte und Container. Die Bibliothek dahinter nutzen auch andere Programme, etwa Traefik.
Caddy und Traefik: HTTPS eingebaut
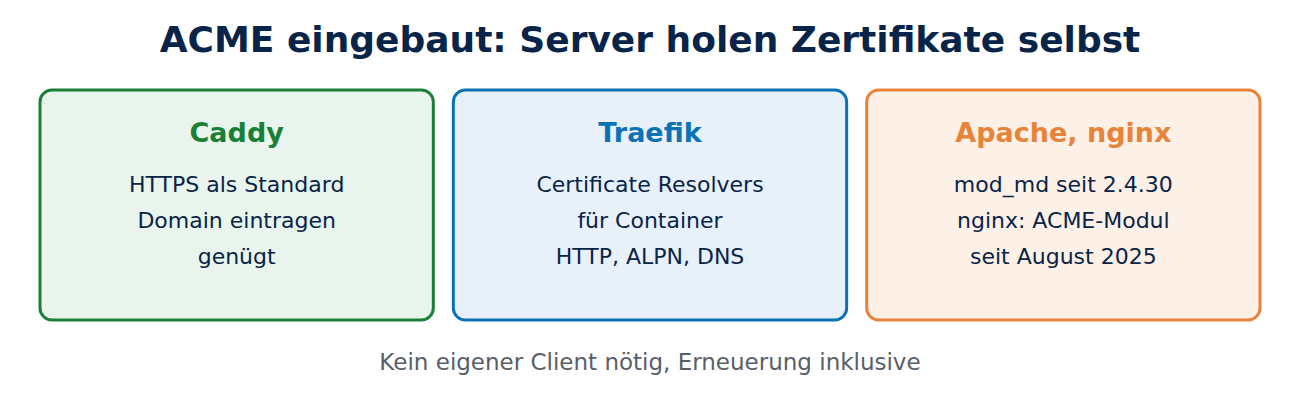
Bei Caddy ist TLS verschlüsselte Verbindung. Erkennbar am Schloss-Symbol im Browser.">HTTPS der Normalfall: Sobald in der Konfiguration ein Domainname steht, holt Caddy das Zertifikat selbst, erneuert es und leitet HTTP auf HTTPS um. Fällt Let’s Encrypt aus, weicht Caddy auf ZeroSSL aus. Die ganze Konfiguration kann so kurz sein:
beispiel.de {
    root * /var/www/html
    file_server
}
Traefik ist ein Reverse Proxy für Container. Er holt Zertifikate über sogenannte Certificate Resolvers, wahlweise mit HTTP-01, TLS-ALPN-01 oder DNS-01. Auch Webserver selbst können ACME: Apache mit dem Modul mod_md seit Version 2.4.30, und für nginx gibt es seit August 2025 ein offizielles ACME-Modul, zunächst als Vorschau.
Windows und IIS: win-acme, Posh-ACME, Certify The Web
- win-acme: ein Kommandozeilenprogramm mit Menü, das Zertifikate für IIS-Seiten holt, die Bindung einträgt und eine geplante Aufgabe für die Erneuerung anlegt. Es ist frei, die letzte Version erschien allerdings im Mai 2024.
- Posh-ACME: ein PowerShell-Modul mit vielen DNS-Plug-ins, ideal für Skripte und Exchange, Remote Desktop oder andere Dienste ohne IIS. Es wird laufend gepflegt.
- Certify The Web: eine grafische Oberfläche für Windows-Server, mit Vorschau der Prüfung und Verteilung an andere Dienste. Es gibt eine kostenlose Community-Version.
Ein Beispiel mit Posh-ACME und Cloudflare:
Install-Module -Name Posh-ACME -Scope CurrentUser
Set-PAServer LE_PROD
New-PACertificate 'beispiel.de','*.beispiel.de' -AcceptTOS -Plugin Cloudflare -PluginArgs @{CFToken=$token}
Wie Zertifikate unter Windows im Unternehmen sonst verteilt werden, erklärt Windows-Autoenrollment.
Kubernetes, Router und NAS
In Kubernetes ist cert-manager der übliche Weg; er speichert Zertifikate als Secret und erneuert sie selbst, siehe Workload-Identität. Viele Router und NAS-Systeme haben einen eigenen Let’s-Encrypt-Knopf, der intern einen ACME-Client nutzt. Bei Geräten ohne solche Funktion holt ein anderer Rechner das Zertifikat per DNS-01 und kopiert es per Skript auf das Gerät.
Der Vergleich auf einen Blick
- Certbot: Linux, Python, nginx und Apache automatisch, DNS-Plug-ins, ARI.
- acme.sh: jedes Unix-System, nur Shell, sehr viele DNS-APIs, Standard-CA ZeroSSL.
- lego: einzelne Datei, viele DNS-Anbieter, gut für Skripte und Container.
- Caddy, Traefik: Webserver und Proxy mit eingebautem ACME, kaum Konfiguration.
- win-acme, Posh-ACME, Certify The Web: Windows, IIS und andere Microsoft-Dienste.
- cert-manager: Kubernetes.
Häufige Fragen
Kann ich zwei Clients für dieselbe Domain nutzen? Ja, aber es ist selten sinnvoll. Jeder Client verwaltet seine eigenen Zertifikate und Erneuerungen, und beide zählen bei den Rate Limits von Let’s Encrypt mit.
Muss ich bei einem Wechsel des Clients das Zertifikat neu holen? In der Regel ja. Der neue Client legt ein eigenes Konto an und holt ein neues Zertifikat. Das alte läuft einfach aus.
Gibt es ACME auch für private CAs? Ja. step-ca, EJBCA und andere CAs sprechen ACME, die Clients oben funktionieren damit genauso; siehe Eigene CA betreiben.
Welcher Client ist der sicherste? Wichtiger als der Name ist, dass er aktuell ist, mit möglichst wenigen Rechten läuft und DNS-Zugangsdaten eng begrenzt sind.
Fazit
Für Linux mit nginx oder Apache ist Certbot der einfache Standard, acme.sh und lego passen zu Skripten, kleinen Geräten und Containern, Caddy und Traefik nehmen einem fast alles ab, und unter Windows helfen win-acme, Posh-ACME und Certify The Web. Mehr in der Übersicht Verschlüsselung und IT-Sicherheit.
Quellen und weiterführende Links
- ACME Client Implementations (Let’s Encrypt)
- acme.sh (GitHub)
- lego (Dokumentation)
- Automatic HTTPS (Caddy)
- win-acme (Projektseite)
- Posh-ACME (Dokumentation)






Neueste Kommentare