
Wie erfährt ein Browser, dass ein Zertifikat gesperrt wurde? Lange war die Antwort OCSP: Der Browser fragt bei der CA nach. Um das schneller und datensparsamer zu machen, gab es OCSP Stapling, bei dem der Server die Antwort gleich mitliefert, und Must-Staple, das ihn dazu verpflichtet. Inzwischen hat sich das Bild gewandelt: Let’s Encrypt hat OCSP 2025 abgeschaltet, Browser setzen auf eigene Sperrlisten wie CRLite, und kurze Laufzeiten machen Sperrungen weniger wichtig. Dieser Artikel erklärt die Verfahren und was Betreiber heute einstellen sollten. Die Grundlagen stehen in Zertifikatssperrung: CRL und OCSP.
Das Problem mit OCSP
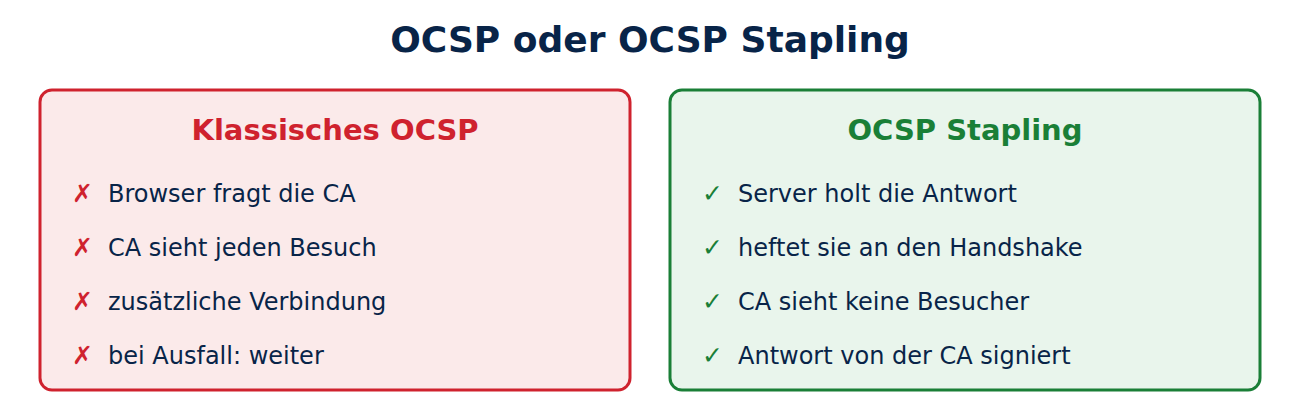
Beim klassischen OCSP fragt der Browser bei jedem Besuch eine Website die CA, ob das Zertifikat noch gilt. Das hat drei Nachteile:
- Datenschutz: Die CA erfährt, welche Website wer wann besucht.
- Tempo: Die Abfrage kostet eine zusätzliche Verbindung und verzögert den Seitenaufbau.
- Ausfälle: Antwortet der OCSP-Dienst nicht, machen die meisten Browser einfach weiter (soft fail). Ein Angreifer, der die Abfrage blockiert, umgeht die Prüfung damit.
Chrome hat OCSP deshalb schon 2012 standardmäßig abgeschaltet.
OCSP Stapling: der Server liefert die Antwort mit
Beim OCSP Stapling (genormt als TLS-Erweiterung Certificate Status Request) holt der Webserver die signierte OCSP-Antwort selbst bei der CA, speichert sie zwischen und „heftet“ sie beim Handshake an. Der Browser muss die CA nicht mehr fragen, die CA sieht keine Besucher, und die Antwort kommt ohne Umweg. Die Antwort ist von der CA signiert und nur einige Tage gültig, der Server kann sie also nicht fälschen. In nginx schaltet man Stapling so ein:
ssl_stapling on;
ssl_stapling_verify on;
ssl_trusted_certificate /etc/letsencrypt/live/beispiel.de/chain.pem;
resolver 1.1.1.1;
Ob ein Server stapelt, zeigt openssl s_client mit der Option status: Steht dort OCSP response: no response sent, liefert er keine Antwort mit.
Must-Staple: Pflicht zum Anheften
Weil Stapling freiwillig ist, kann ein Angreifer mit einem gestohlenen Schlüssel es einfach weglassen. Dagegen hilft die Zertifikatserweiterung TLS Feature mit dem Wert status_request, bekannt als OCSP Must-Staple. Ein Browser, der sie beachtet, lehnt die Verbindung ab, wenn keine gültige Antwort angeheftet ist. In der Praxis hat Must-Staple sich nie durchgesetzt: Nur Firefox hat es geprüft, und ein Ausfall beim Abholen der Antwort legte die eigene Website lahm.
Let’s Encrypt beendet OCSP
Let’s Encrypt hat sich 2024 entschieden, OCSP aufzugeben. Die Gründe: Datenschutz, denn eine CA könnte gezwungen werden, die Abfragen zu protokollieren, und die hohen Kosten für Milliarden Antworten pro Tag. Der Ablauf:
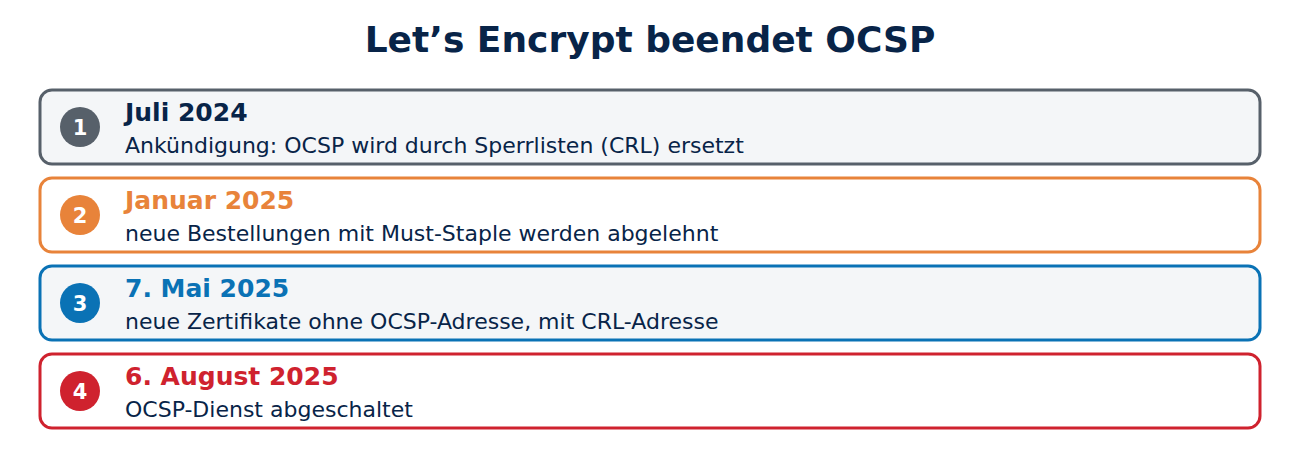
- Seit Januar 2025 lehnt Let’s Encrypt neue Bestellungen mit Must-Staple ab (außer für Konten, die es schon genutzt hatten).
- Seit dem 7. Mai 2025 enthalten neue Zertifikate keine OCSP-Adresse mehr, sondern eine Adresse für die Sperrliste (CRL).
- Am 6. August 2025 wurden die OCSP-Dienste abgeschaltet, nachdem alle Zertifikate mit OCSP-Adresse abgelaufen waren.
Schon seit März 2024 ist OCSP nach den Baseline Requirements des CA/Browser Forums freiwillig, CRLs sind dagegen Pflicht. Bei Let’s-Encrypt-Zertifikaten ist ssl_stapling in nginx damit wirkungslos; nginx meldet dann nur eine Warnung im Fehlerprotokoll. Man kann die Zeilen entfernen.
Was Browser stattdessen tun
Statt jedes Mal zu fragen, laden Browser zusammengefasste Sperrinformationen vorab:
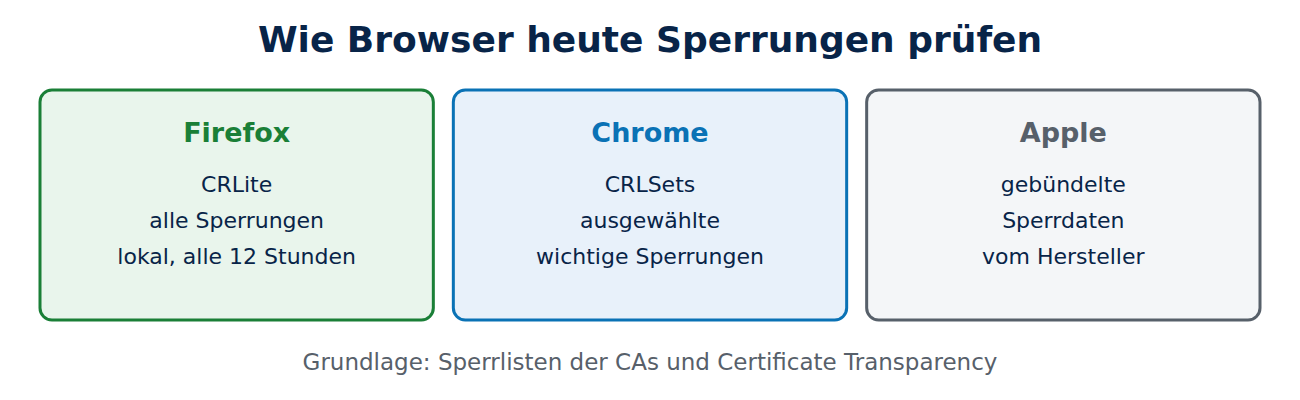
- CRLite (Firefox): Mozilla sammelt die Sperrlisten aller öffentlichen CAs und die Einträge aus Certificate Transparency und packt sie in eine sehr kompakte Datenstruktur. Firefox lädt Aktualisierungen alle zwölf Stunden und prüft dann jede Verbindung lokal, ohne dass jemand davon erfährt. Seit Firefox 137 ist CRLite für alle Desktop-Nutzer aktiv.
- CRLSets (Chrome): Google verteilt eine ausgewählte Liste wichtiger Sperrungen, etwa von Zwischenzertifikaten und großen Vorfällen, nicht aber jede einzelne Sperrung.
- Apple: Apple-Systeme laden ebenfalls Sperrinformationen gebündelt vom Hersteller.
Grundlage dafür ist Certificate Transparency: Weil alle Zertifikate öffentlich protokolliert werden, lassen sich vollständige Listen bauen.
Kurze Laufzeiten statt Sperrung
Je kürzer ein Zertifikat gilt, desto weniger schadet ein gestohlener Schlüssel. Let’s Encrypt bietet mit dem Profil shortlived Zertifikate mit 160 Stunden Laufzeit, bei denen eine Sperrung kaum noch nötig ist. Auch öffentliche Zertifikate werden bis 2029 auf höchstens 47 Tage verkürzt; siehe Zertifikatslaufzeit: 47 Tage.
Was Betreiber heute tun sollten
- Bei Let’s Encrypt: ssl_stapling-Zeilen entfernen, Must-Staple nicht mehr anfordern.
- Bei CAs, die OCSP noch anbieten: Stapling kann aktiv bleiben, es schadet nicht.
- Bei einem gestohlenen Schlüssel sofort sperren lassen und ein neues Zertifikat mit neuem Schlüssel holen.
- Programme außerhalb des Browsers prüfen, etwa VPN-Gateways oder E-Mail-Server, die eine OCSP-Adresse erwartet haben.
Häufige Fragen
Prüft mein Browser überhaupt noch, ob ein Zertifikat gesperrt ist? Ja, aber über vorab geladene Listen. Firefox prüft mit CRLite praktisch alle Sperrungen, Chrome mit CRLSets die wichtigsten.
Muss ich bei Let’s Encrypt etwas ändern? Nein, außer überflüssige Stapling-Einstellungen zu entfernen. Zertifikate ohne OCSP-Adresse funktionieren in allen Browsern.
Ist OCSP damit tot? Für öffentliche Webzertifikate weitgehend. In Firmen-PKIs, bei Smartcards und in der Industrie wird es weiter genutzt.
Was ist der Unterschied zwischen CRL und CRLite? Eine CRL ist die Sperrliste einer einzelnen CA. CRLite fasst die Listen aller CAs in einer kompakten Form zusammen, die der Browser lokal abfragt.
Fazit
OCSP Stapling war eine gute Verbesserung, Must-Staple eine konsequente, aber unbeliebte Ergänzung. Heute übernehmen Sperrlisten, CRLite und immer kürzere Laufzeiten diese Aufgabe. Bei Let’s Encrypt ist Stapling überflüssig geworden. Mehr in der Übersicht Verschlüsselung und IT-Sicherheit.
Quellen und weiterführende Links
- Ending OCSP Support in 2025 (Let’s Encrypt)
- OCSP Service Has Reached End of Life (Let’s Encrypt)
- CRLite in Firefox (Mozilla Hacks)
- RFC 7633: X.509v3 TLS Feature Extension (IETF)






Neueste Kommentare