
Ein X.509-Zertifikat besteht nicht nur aus Name, Schlüssel und Laufzeit. Seit Version 3 kann es Erweiterungen (Extensions) tragen, die festlegen, wofür das Zertifikat taugt: nur für Webserver oder auch zum Signieren von Code, ob es selbst Zertifikate ausstellen darf, wo die Sperrliste liegt und welche öffentlichen Protokolle es kennen. Dieser Artikel erklärt die wichtigsten Erweiterungen am echten Beispiel des Zertifikats von techuni.de und seiner Kette. Den Grundaufbau beschreibt X.509-Zertifikat: Aufbau.
Kritisch oder nicht kritisch
Jede Erweiterung hat eine Kennung (OID), einen Wert und ein Merkmal critical. Ist eine Erweiterung als kritisch markiert und versteht ein Programm sie nicht, muss es das Zertifikat ablehnen. Nicht kritische Erweiterungen darf es übergehen. So lassen sich neue Erweiterungen einführen, ohne alte Software zu brechen, und wichtige Einschränkungen werden trotzdem nicht ignoriert. Anzeigen lassen sich alle Erweiterungen mit openssl x509 und der Option text, siehe OpenSSL-Befehle für Zertifikate.
Key Usage: wofür der Schlüssel taugt
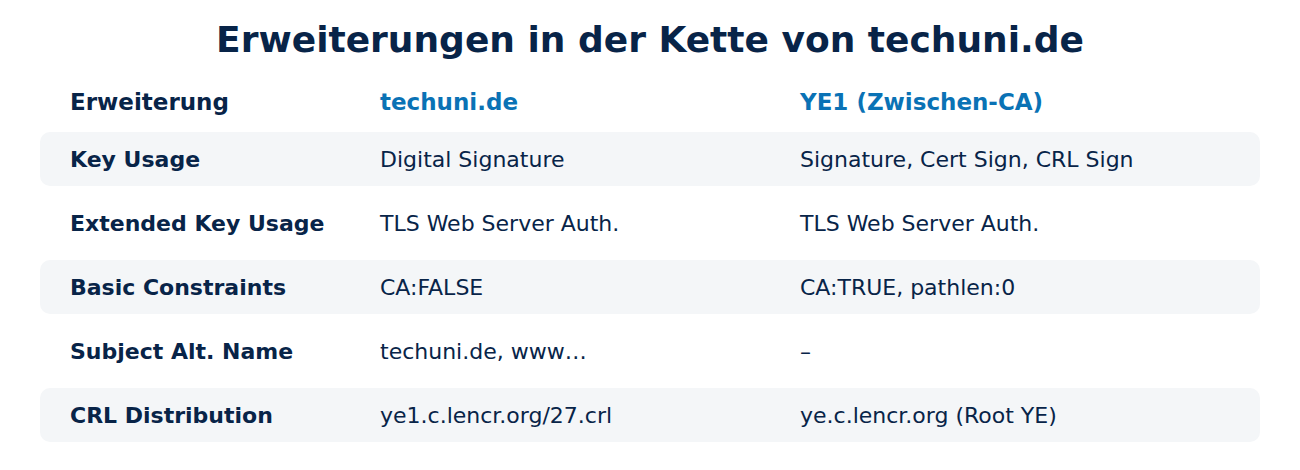
Key Usage legt fest, welche Operationen der Schlüssel ausführen darf, etwa digitalSignature (Signieren, auch im TLS-Handshake), keyEncipherment (Schlüssel verschlüsseln, nur bei RSA-Schlüsseltausch), keyCertSign (Zertifikate unterschreiben) und cRLSign (Sperrlisten unterschreiben). Das Zertifikat von techuni.de hat einen EC-Schlüssel und trägt nur Digital Signature, als kritisch markiert. Das Zwischenzertifikat YE1 hat Digital Signature, Certificate Sign und CRL Sign.
Extended Key Usage: wofür das Zertifikat gedacht ist
Extended Key Usage (EKU) nennt Zwecke: serverAuth (TLS-Server), clientAuth (Anmeldung als Client), codeSigning, emailProtection (S/MIME) oder timeStamping. Das Zertifikat von techuni.de enthält nur TLS Web Server Authentication. Bis 2026 hatten Let’s-Encrypt-Zertifikate zusätzlich clientAuth. Die Regeln von Chrome verlangen aber getrennte Hierarchien für Server- und Client-Zertifikate, deshalb enthalten die neuen Zwischenzertifikate von Let’s Encrypt diesen Zweck nicht mehr. Wer Client-Zertifikate braucht, etwa für Mutual TLS, nutzt eine eigene CA.
Basic Constraints: CA oder nicht?
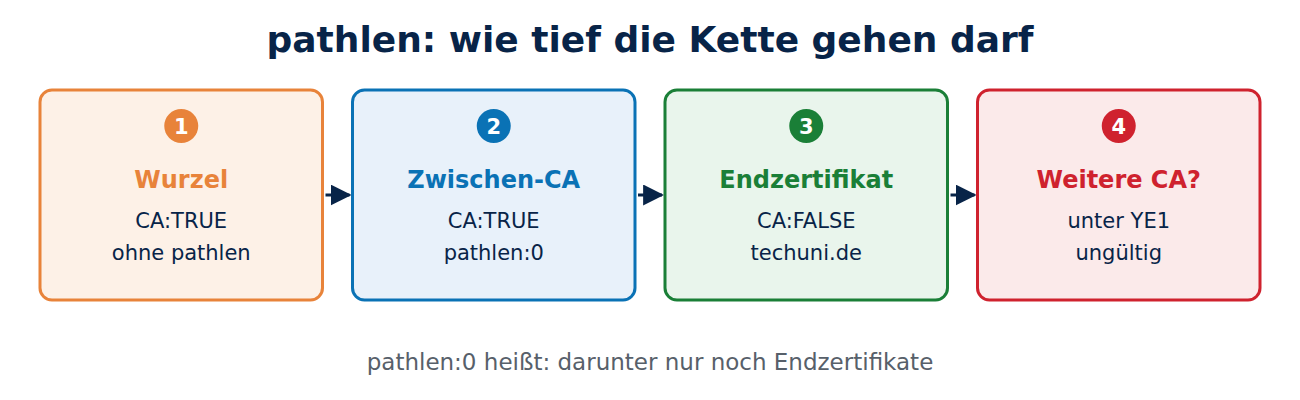
Basic Constraints sagt, ob ein Zertifikat eine CA ist (CA:TRUE) und wie viele Ebenen darunter noch folgen dürfen (pathlen). Beim Zertifikat von techuni.de steht CA:FALSE: Mit seinem Schlüssel lassen sich keine gültigen Zertifikate ausstellen. YE1 hat CA:TRUE und pathlen:0, darf also nur Endzertifikate ausstellen, aber keine weiteren Zwischen-CAs. Beide Einträge sind kritisch. Wie sich daraus die Kette ergibt, erklärt Zertifikatskette.
Subject Alternative Name: die Namen
Browser prüfen den Namen nur noch im Subject Alternative Name (SAN), nicht mehr im Common Name. Das Zertifikat von techuni.de nennt DNS:techuni.de und DNS:www.techuni.de. SAN kann auch IP-Adressen, E-Mail-Adressen oder URIs enthalten, etwa für Workload-Identitäten; siehe SAN- und Wildcard-Zertifikate.
Name Constraints: Grenzen für eine CA
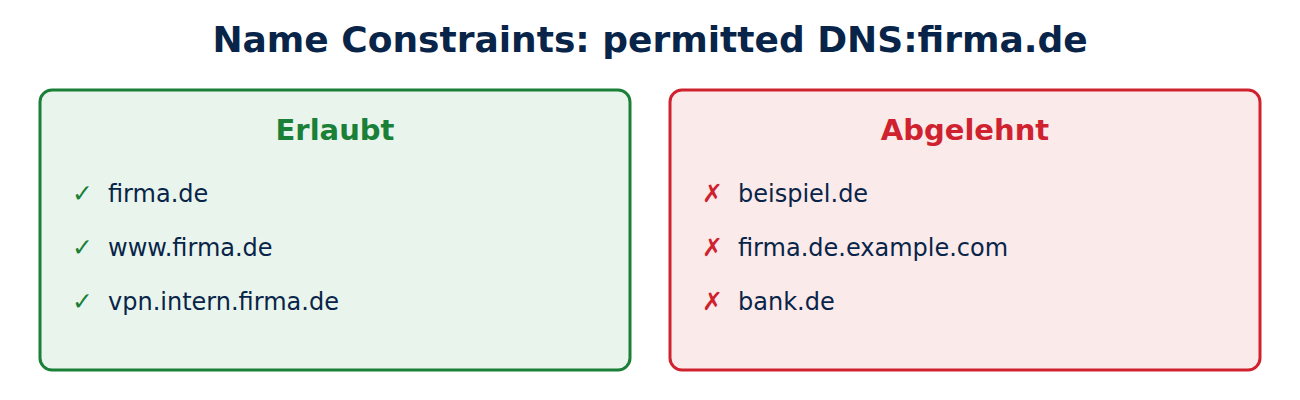
Name Constraints begrenzen, für welche Namen eine CA ausstellen darf. Eine Firmen-CA mit dem Eintrag permitted DNS:firma.de kann nur Zertifikate für firma.de und Unterdomains ausstellen; alles andere lehnen Browser ab. Das macht private oder gegengezeichnete Zwischen-CAs viel sicherer. Ein Beispiel für die OpenSSL-Konfiguration einer solchen CA:
basicConstraints = critical, CA:TRUE, pathlen:0
keyUsage = critical, keyCertSign, cRLSign
nameConstraints = critical, permitted;DNS:firma.de, permitted;DNS:.firma.de
Mehr zur eigenen CA steht in Eigene CA betreiben.
AIA und CRL Distribution Points: wo es weitergeht
- Authority Information Access (AIA) nennt, wo das Zertifikat des Ausstellers liegt (CA Issuers) und früher auch den OCSP-Dienst. Bei techuni.de steht hier nur http://ye1.i.lencr.org/, denn Let’s Encrypt hat OCSP 2025 eingestellt.
- CRL Distribution Points nennt die Adresse der Sperrliste, bei techuni.de http://ye1.c.lencr.org/27.crl. Let’s Encrypt teilt seine Sperrlisten in viele kleine Stücke auf, die Zahl am Ende sagt, welches Stück gilt.
Mehr dazu in Zertifikatssperrung.
Weitere Erweiterungen
- Subject und Authority Key Identifier: Kurzkennungen der Schlüssel. Sie helfen, das richtige Ausstellerzertifikat zu finden, wenn es mehrere mit gleichem Namen gibt, etwa bei Querzertifikaten.
- Certificate Policies: Bei techuni.de steht 2.23.140.1.2.1. Diese Kennung des CA/Browser Forums heißt: domänenvalidiert (DV).
- SCT-Liste: Signed Certificate Timestamps von Certificate-Transparency-Protokollen. Das Zertifikat von techuni.de enthält zwei, siehe Certificate Transparency.
Häufige Fragen
Kann ich ein Zertifikat ohne EKU nutzen? Technisch gilt es dann für alle Zwecke. Öffentliche CAs stellen aber keine solchen Zertifikate aus, und für private CAs sollte man den Zweck immer angeben.
Warum lehnt mein Programm das Zertifikat mit unsupported critical extension ab? Das Zertifikat enthält eine kritische Erweiterung, die das Programm nicht kennt. Dann muss die CA das Zertifikat ohne diese Markierung neu ausstellen, oder das Programm braucht ein Update.
Wer bestimmt, welche Erweiterungen drin sind? Die CA, nach ihren Regeln und den Baseline Requirements des CA/Browser Forums. Wünsche im CSR übernimmt sie nur, soweit die Regeln es erlauben.
Wo sind Erweiterungen genormt? In RFC 5280. Neuere RFCs ergänzen weitere, etwa für Certificate Transparency.
Fazit
Erweiterungen machen aus einem Zertifikat ein Werkzeug mit klaren Grenzen: Key Usage und EKU bestimmen den Zweck, Basic Constraints und Name Constraints die Rechte einer CA, SAN die Namen, AIA und CRL die Wege zur Prüfung. Mehr in der Übersicht Verschlüsselung und IT-Sicherheit.
Quellen und weiterführende Links
- RFC 5280, Abschnitt 4.2: Certificate Extensions (IETF)
- Baseline Requirements (CA/Browser Forum)
- Chains of Trust (Let’s Encrypt)






Neueste Kommentare